
之後還會回來補東西,公司最近事情真的太多了
🏁 完賽篇
30 天前的那個早晨,SOC 丟來一則不起眼的 RDP 告警。
今天,我們能從那一條線索,獨立還原一整場勒索軟體攻擊、畫出時間軸、寫出偵測規則、產出處置報告。
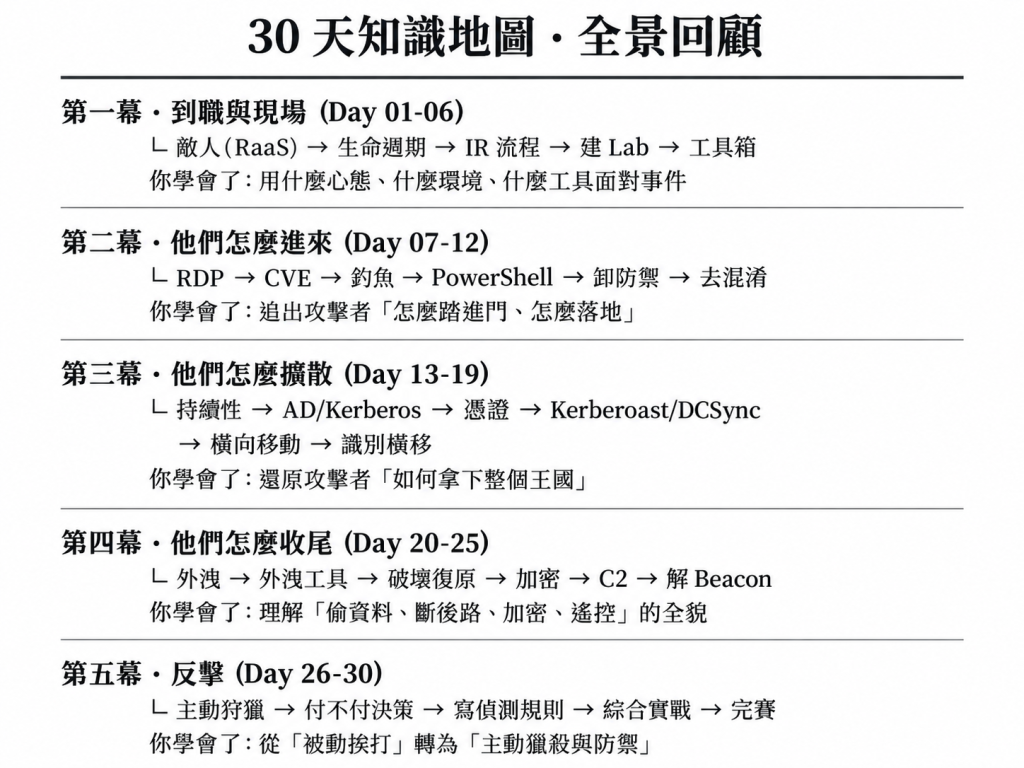
今天回頭看看這趟旅程的內容
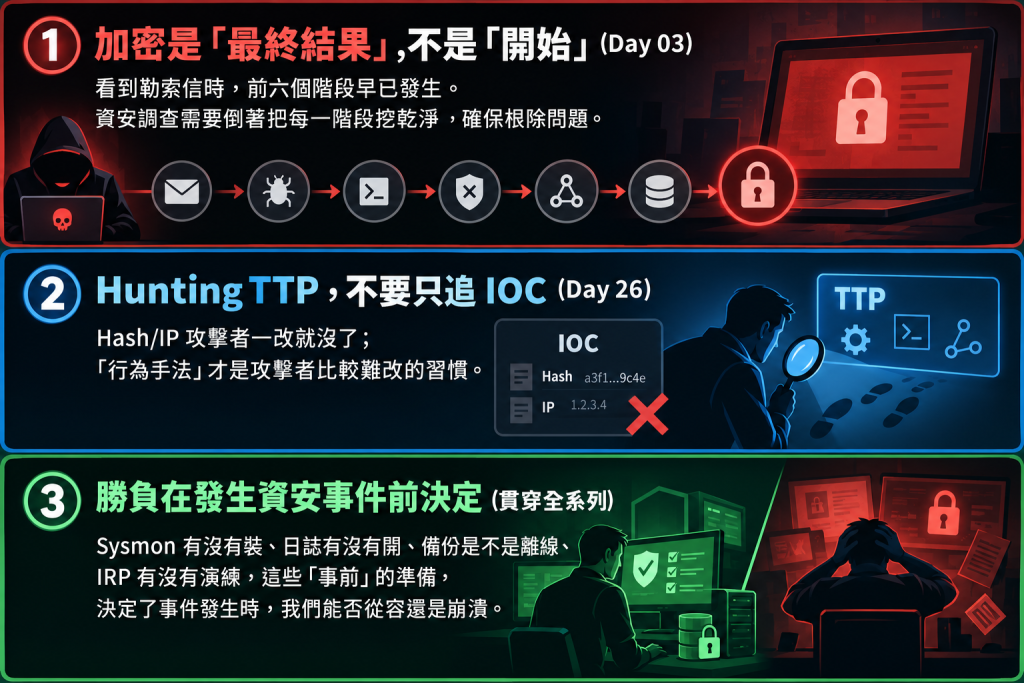
30 天很長,但相對重要的有 3 個核心觀念
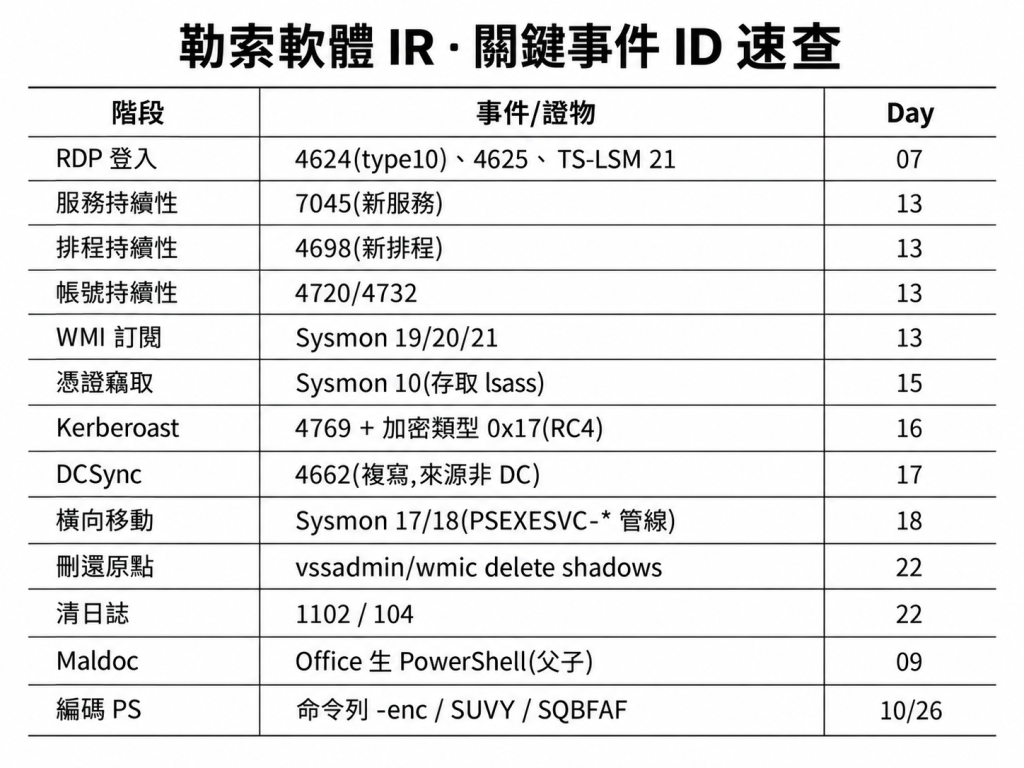
把散落 30 天的關鍵事件 ID,整理成底下內容:
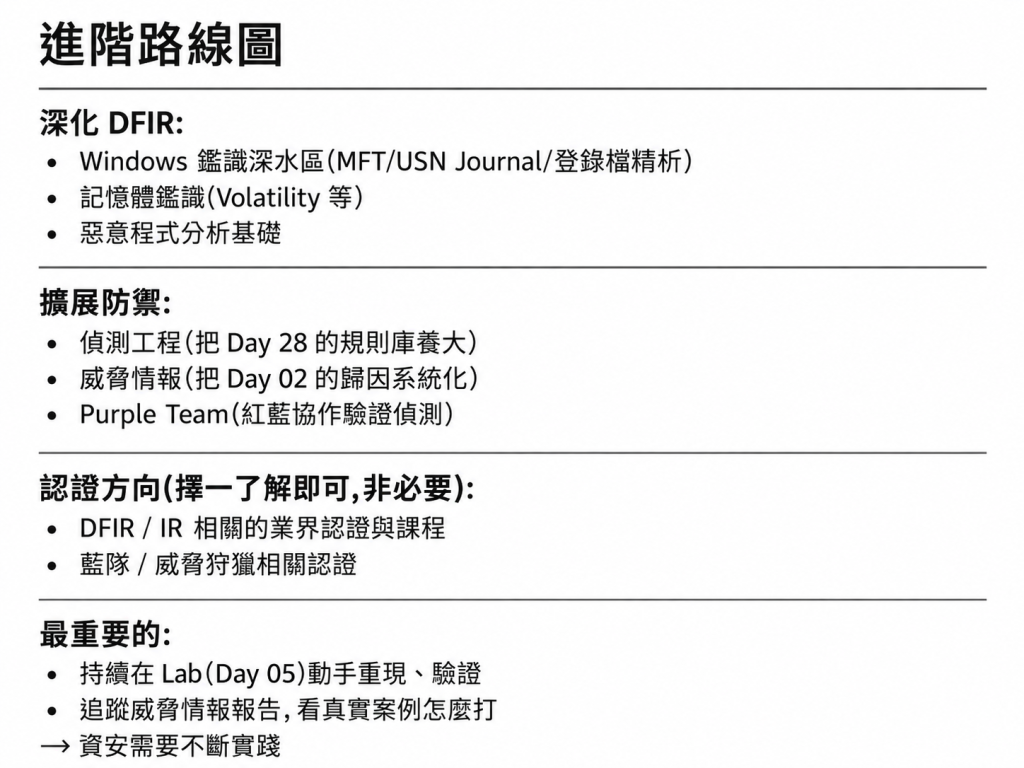
這系列主題是入門,未來延伸可以有底下發展可供思考
會想做這個系列是因為業務有需求,也是因為相關資安事件實在太多了
勒索軟體會一直演化
攻擊者的行為模式會一直演化
資安需要我們彼此一直互相摸索
內容可以一段時間過後,也會慢慢比較過時
但鑑識思維和調查大多可以維持比較長的時間
感謝陪我走完這 30 天


 iThome鐵人賽
 看影片追技術