
這邊先寫大概,之後補詳細
前 27 天,我們討論過用手動的方式偵測各種攻擊:
但手動進行 Hunting 總是有極限
不可能 24 小時盯著日誌
所以今天我們探討把這些偵測邏輯,寫成可自動執行的偵測規則
問題:每家 SIEM 的查詢語法都不同
(Splunk 一套、Elastic 一套、微軟一套)
我們寫的偵測規則換一個平台就要重寫。
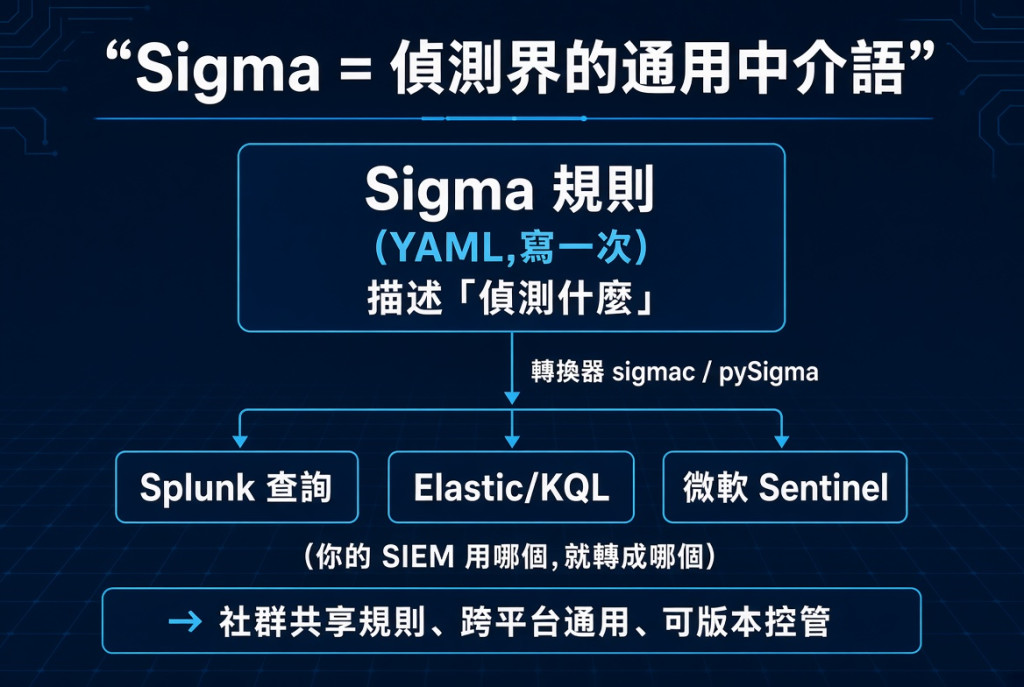
Sigma 解決上述說的問題
它是一種平台無關的 YAML 格式,用來描述偵測邏輯
寫一次,再用轉換器翻譯成各家 SIEM 的查詢語言。
用之前反覆說的「Office 生 PowerShell」(Day 09)當例子
這個 TTP 的偵測邏輯寫成 Sigma 大概如下:
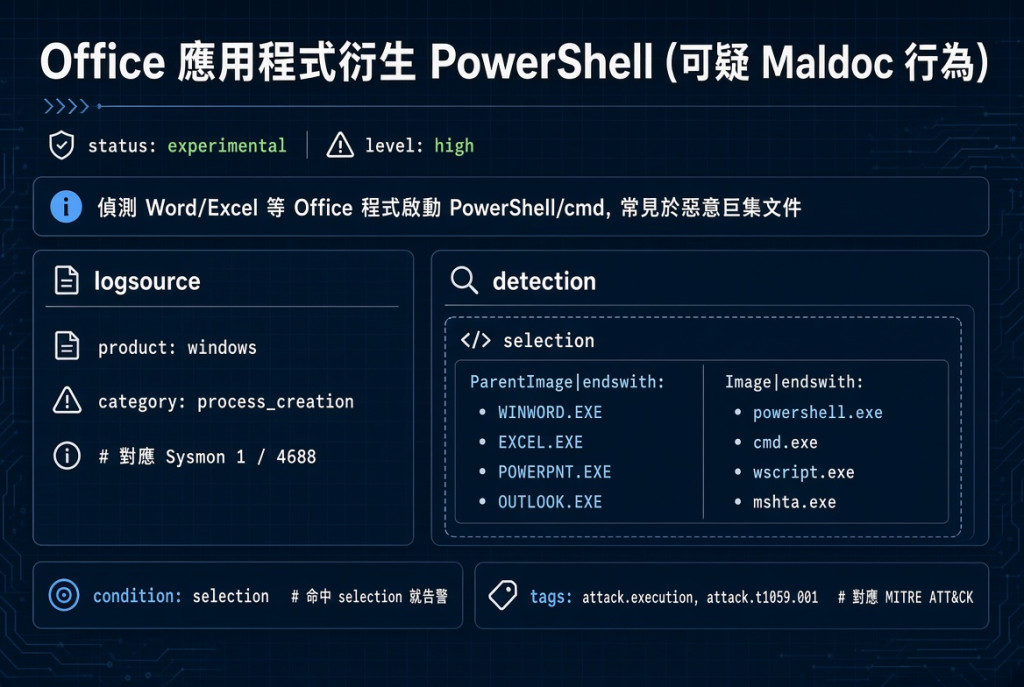
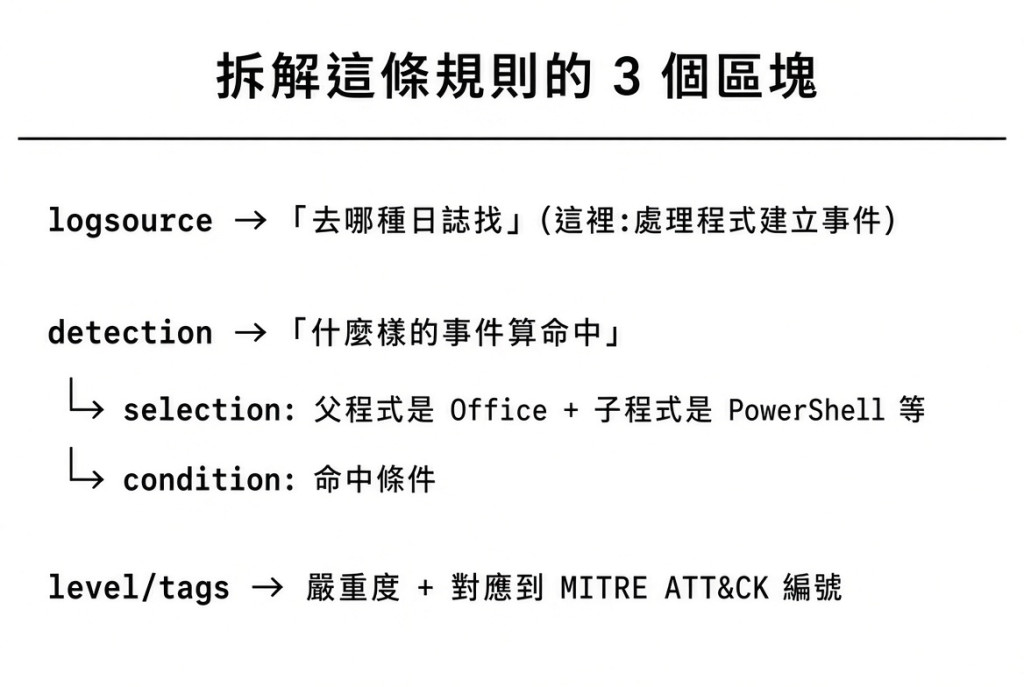
上述其實也只是把 Day 09 的 ASCII 偵測圖,用機器讀得懂的格式寫出來而已
回顧前面的內容,每一天的「藍隊視角」都是一條現成的偵測規則:
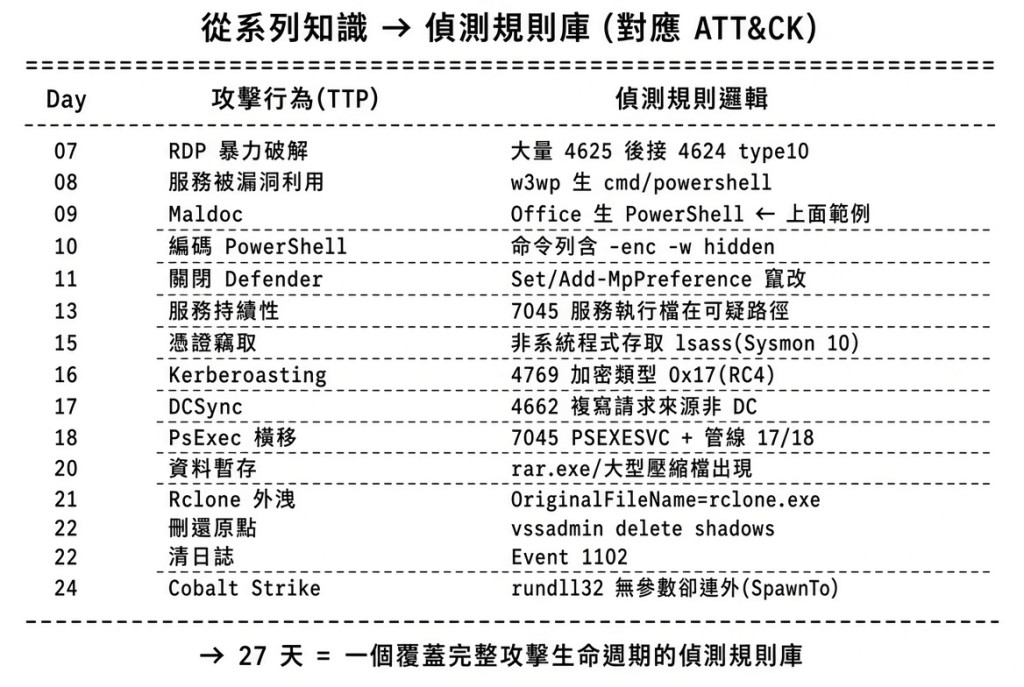
這張表就是前面章節的小結
慢慢建立一套覆蓋攻擊每個階段的縱深偵測
寫規則不是越多越好,要平衡「抓得到」和「不吵人」:
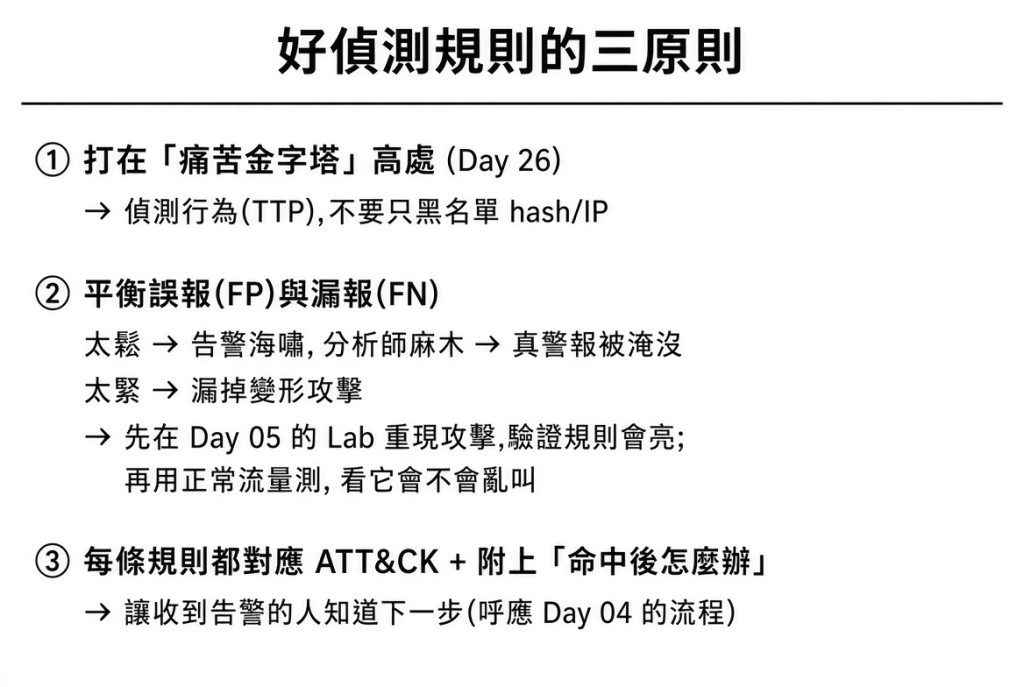
驗證:在 Lab 重現攻擊 → 規則有偵測到 → 用乾淨流量測 → 規則沒亂偵測到。
這是 Day 05 建 Lab 的用途。
規則寫完結束,需要隨攻擊演化:
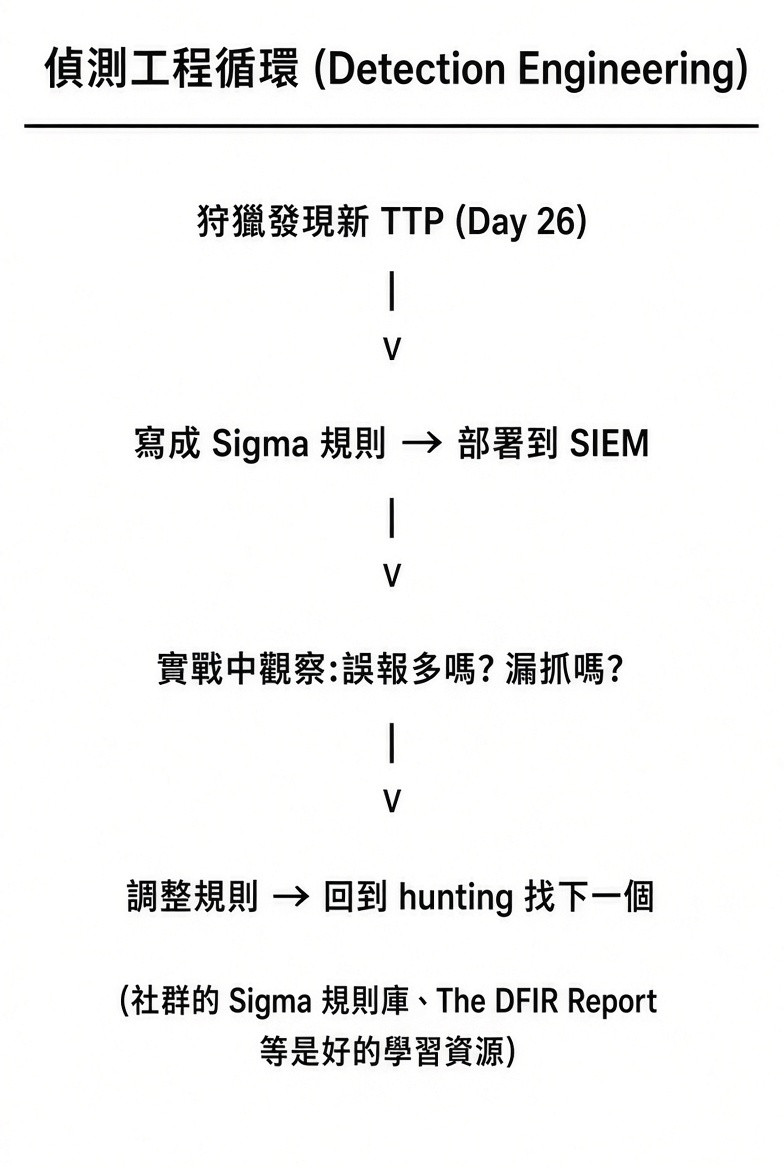
Day 29 會統整過去所學做整理


 iThome鐵人賽
 看影片追技術