iT邦幫忙

2026 iThome 鐵人賽

DAY 27
0
Security

從告警到結案報告:30 天勒索軟體事件應變實戰系列 第 27 篇

Day 27|付還是不付?贖金談判、法律與商業考量

  • 分享至 

  • xImage
  •  

案情推進

今天暫時不討論技術

假設今天狀況走到公司資料被勒索加密

管理層會問處理的負責人一個我們其實無權單獨回答、卻繞不開的問題:

「我們該付贖金嗎?」

勒索軟體不只是技術問題,它是商業、法律、道德的綜合難題。

作為資安鑑識調查人員,我們要能把決策的全貌攤給決策者看


本日探討

  1. 付與不付的優缺點
  2. 談判與應變需要哪些角色參與
  3. 有哪些可能的風險

一、資安部門無法決定

第一個要打破的迷思:
「付不付」不該由技術團隊拍板。

當公司被勒索加密,這直接牽動整間公司,需要一個跨部門的作戰室。
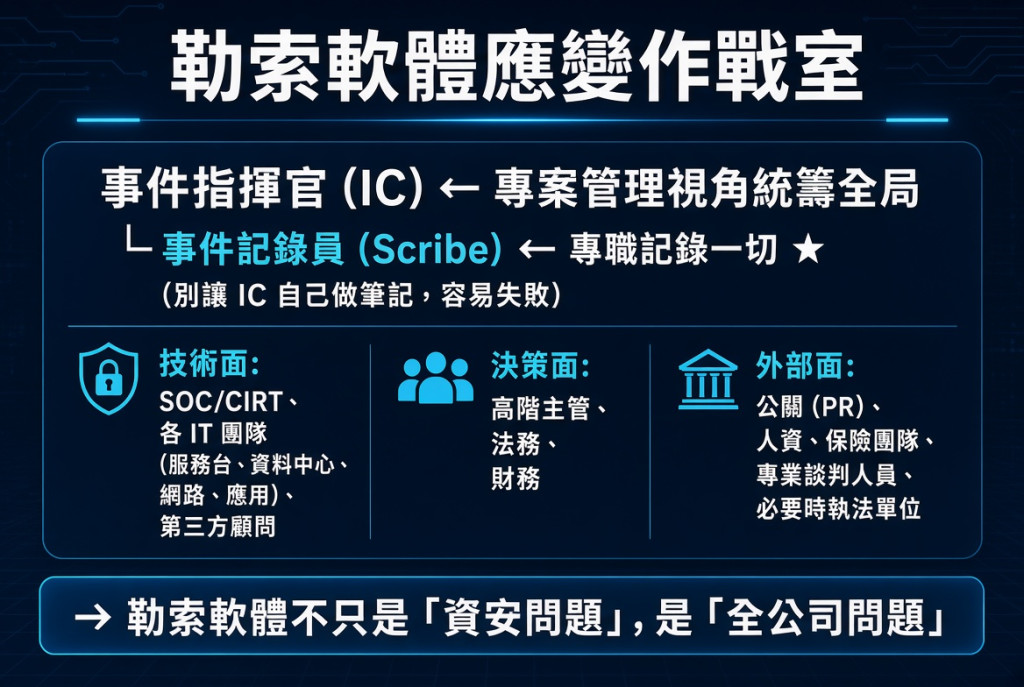
https://ithelp.ithome.com.tw/upload/images/20260921/2018407771wOR7SQtF.jpg

實務建議:一定要有專職記錄員。事件可能持續數天到數月,每個決定、每次會議都要留下紀錄,這既是為了應變協調,也是為了事後的法遵與保險。
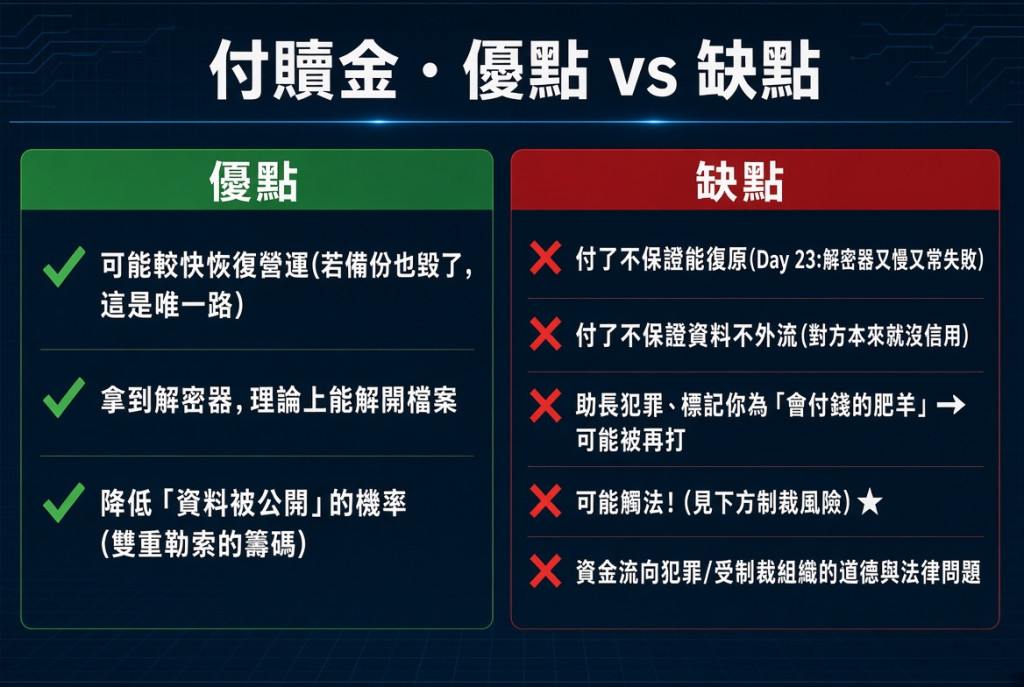

二、付款的優缺點:把帳算清楚

https://ithelp.ithome.com.tw/upload/images/20260921/20184077yWfAG0C85y.jpg

付款是「買一個可能可以、可能很痛苦的機會」,不是「買保證」

而不付款的底氣,來自平時的離線備份(Day 22)

這再次證明「勝負在事前決定」。


三、想不到的風險

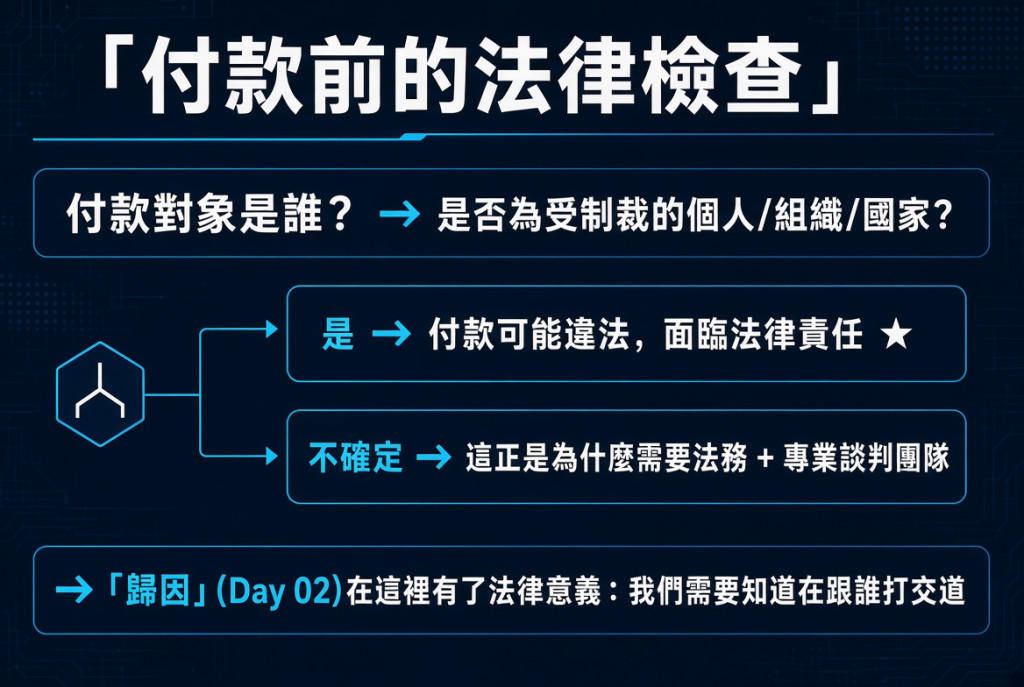
風險一:付款可能違法(制裁)

如果收款的勒索軟體團體,恰好在政府的制裁名單上
(例如某些與特定國家關聯的團體)

那付款本身可能構成違法
(在美國涉及 OFAC 制裁規範,各國有對應法規)
https://ithelp.ithome.com.tw/upload/images/20260921/20184077FMCjRiLsFC.jpg

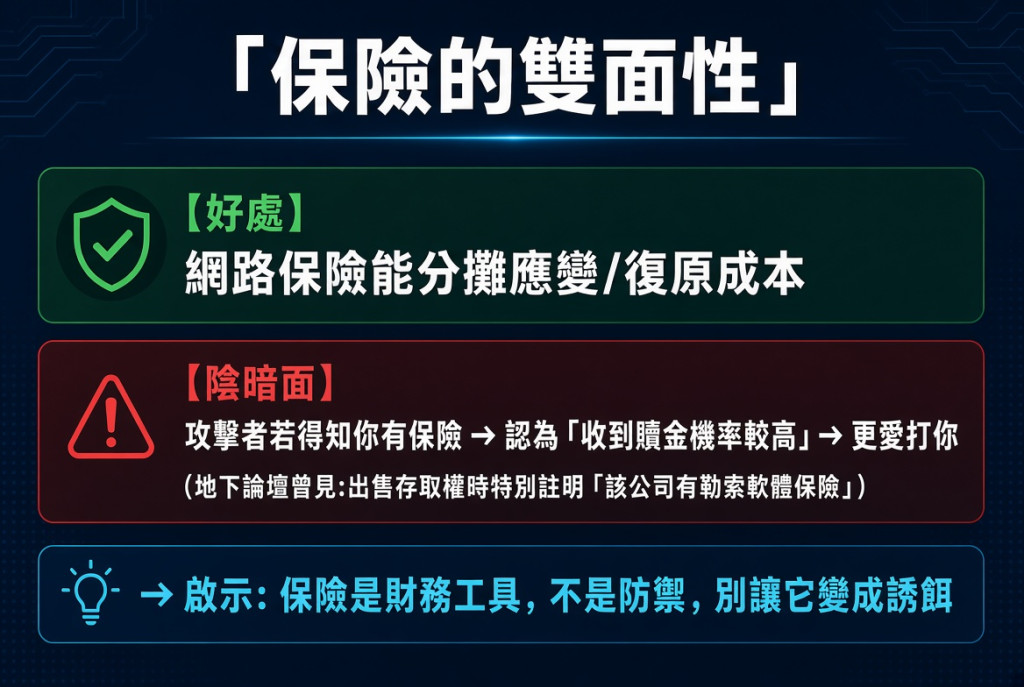
風險二:有保險,反而成為標靶

有些攻擊者專挑「有網路保險」的公司下手

因為他們認為有保險的公司更可能付得出、也更願意付贖金

實際案例探討:https://x.com/Intel_by_KELA/status/1551892789499142145
https://ithelp.ithome.com.tw/upload/images/20260921/20184077DkFqJyIOGT.jpg


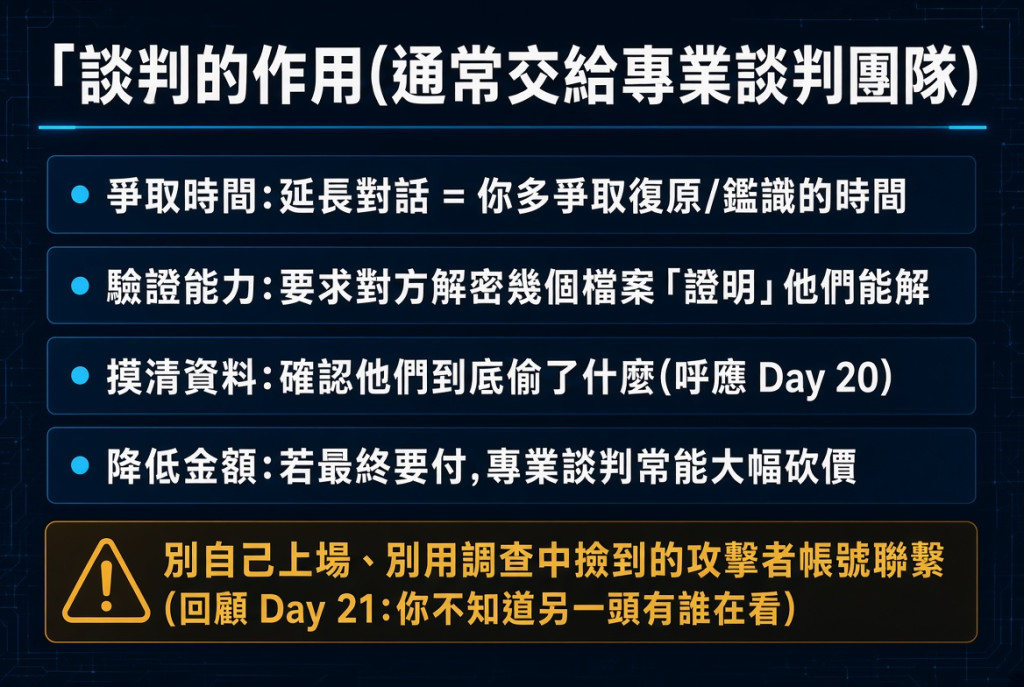
四、談判:即使決定不付,也可能要談

即使傾向不付錢,專業談判仍有價值:

  • 拖延時間
    • 爭取復原/調查時間
  • 摸清對方底細
    • 驗證他們真有你的資料和是否真的有解密能力)
  • 評估真實風險

https://ithelp.ithome.com.tw/upload/images/20260921/20184077cdiRpieDsL.jpg

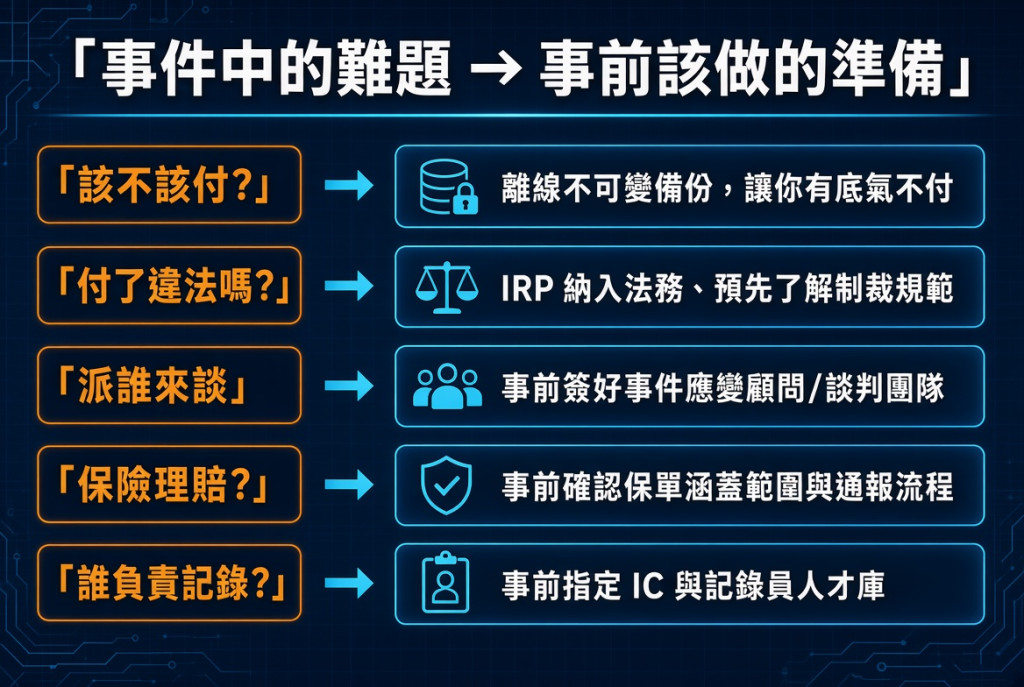
藍隊視角:把今天的痛,變成明天的準備

這一天的每個難題,其實都指向「事前準備」:

https://ithelp.ithome.com.tw/upload/images/20260921/20184077TSZT0uvRVJ.jpg

最好的贖金談判,是根本不需要談

如果有離線備份、有演練過的計畫、有事前簽好的專業團隊


今日重點

  1. 「付不付」是全公司的商業/法律決策,需要 IC + 記錄員 + 跨部門作戰室,不是單獨由資安部門承擔
  2. 付款是買機會不是買保證(解密器會失敗、資料仍可能外流),且可能觸犯制裁法規。
  3. 有些攻擊者專挑有保險的公司
  4. 不付款的底氣來自離線備份,勝負在事前決定。

明日預告

明天 Day 28 回到技術

前面 27 天我們學了無數偵測邏輯,

之後要嘗試把它們變成可以自動執行的偵測規則(Sigma)。

你手動抓過的每一種攻擊,都將變成 24 小時不睡覺的自動告警。


上一篇
Day 26|主動狩獵:TTP vs IOC、程式異常和藏起來的 PE
下一篇
Day 28|把知識變防禦:寫出自己的偵測規則
系列文
從告警到結案報告:30 天勒索軟體事件應變實戰 共 28 篇
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言