
最終幕開始
前四幕一直在「被動」處理,也就是有告警、有事件,才去進行資安調查
今天開始轉守為攻:主動狩獵(Threat Hunting)
我們會探討主動去網路裡調查是否有潛伏的攻擊者
因為勒索軟體附屬者可能已經潛伏數天到數週(Day 01 講過)
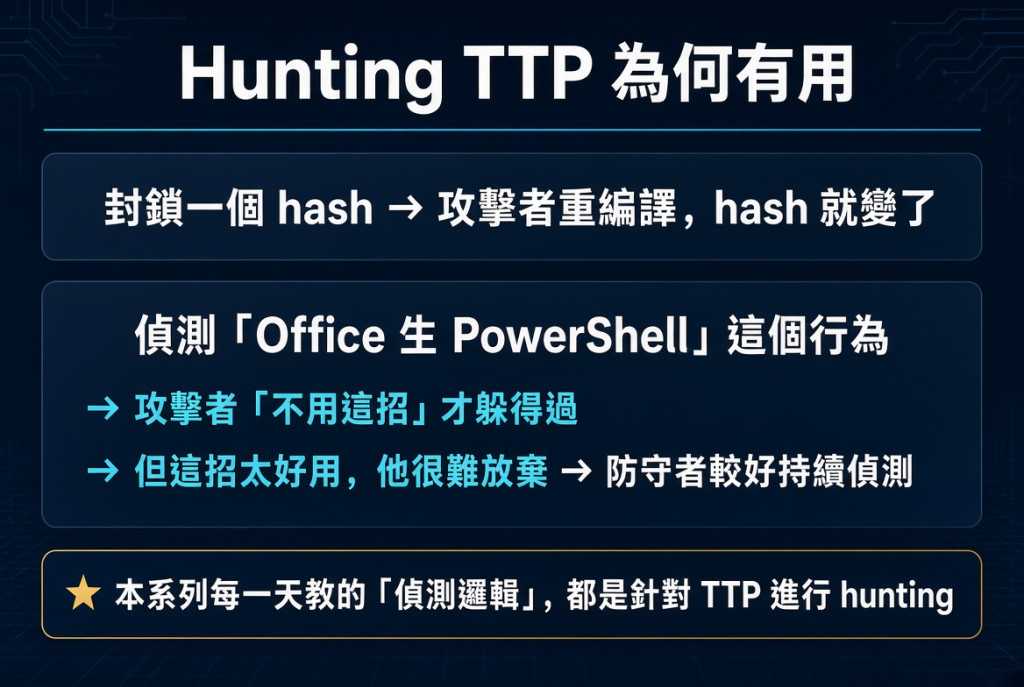
Thunting 就是趕在攻擊者開始勒索加密前,把他挖出來。
先分清兩個詞:
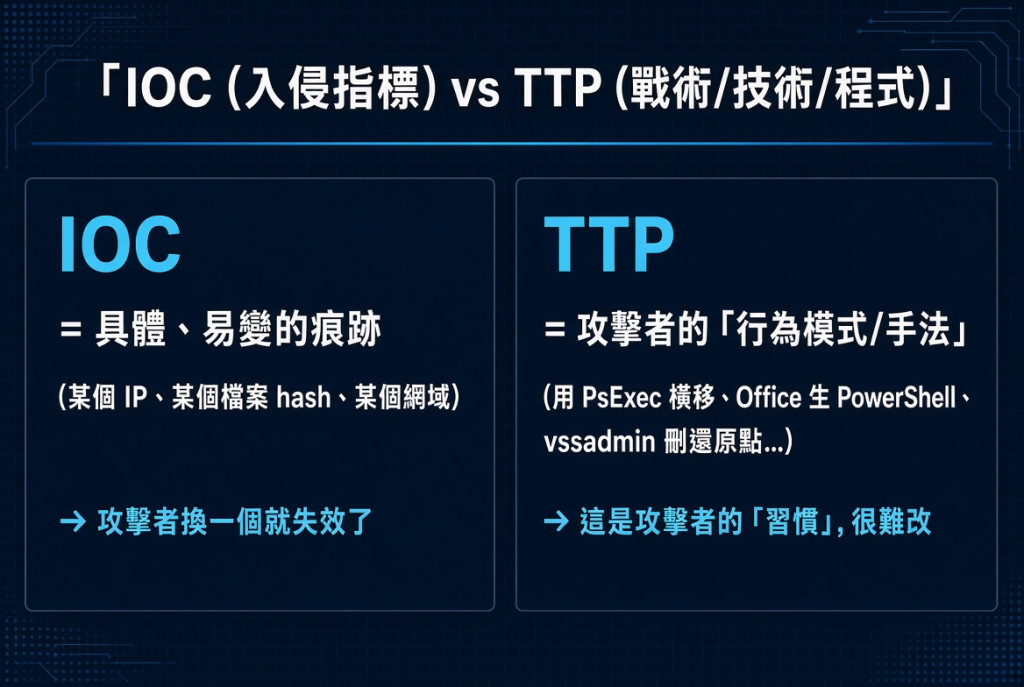
從上述可以延伸來討論**「痛苦金字塔(Pyramid of Pain)」**
此為 David Bianco 提出的業界通用概念
簡單說就是:偵測的東西越往上,攻擊者要改變就越痛苦
底下為痛苦金字塔
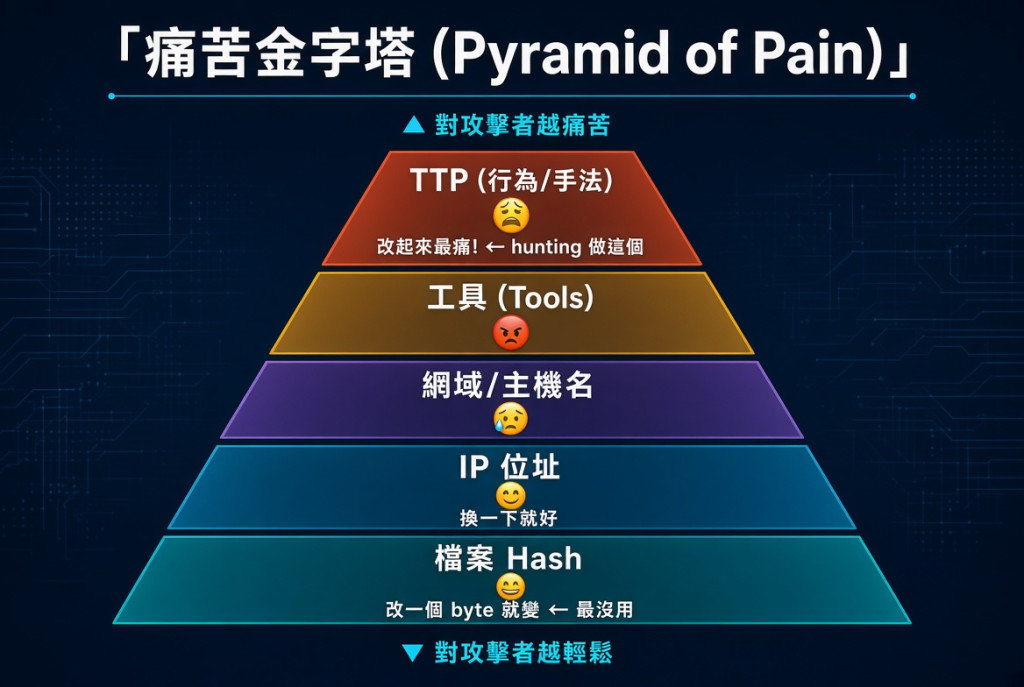
參考 MITRE TTP-Based Hunting: https://www.mitre.org/sites/default/files/2021-11/prs-19-3892-ttp-based-hunting.pdf
攻擊者為了避免惡意程式被發現,會對惡意程式進行偽裝,有很多種方式
常見且簡單的方式是把惡意程式取一個系統程式的名字(svchost、lsass、explorer…)
讓資安人員做調查的時候,可能會粗心的略過
破解方法:看程式在不在「該在的地方」。
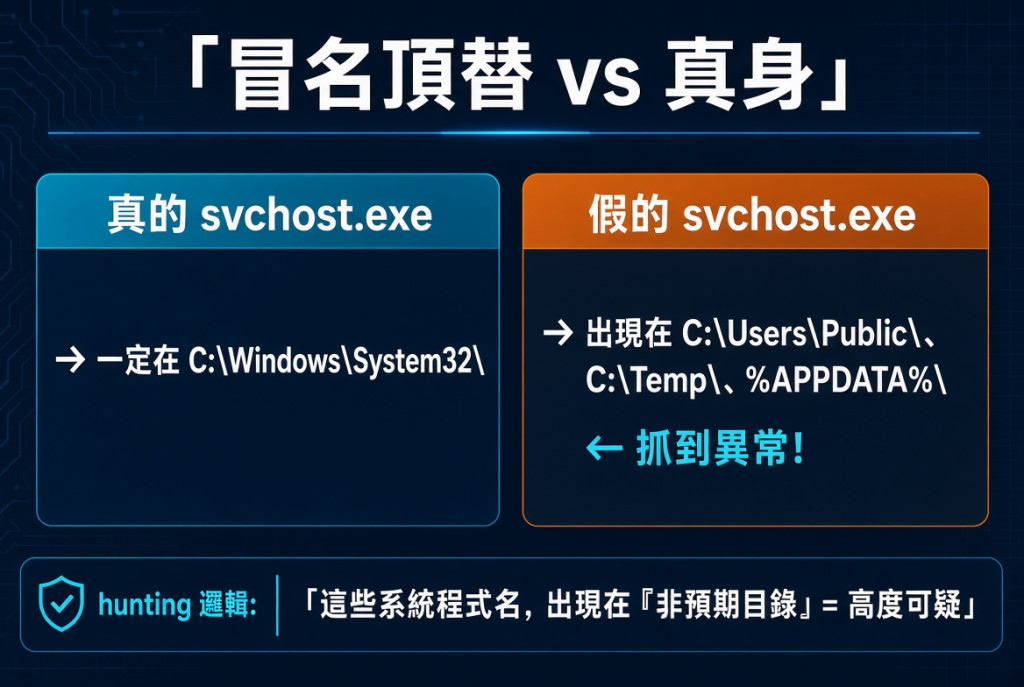
反過來說,攻擊者**「不改名」**的工具,也能直接靠名字做 Hunting:
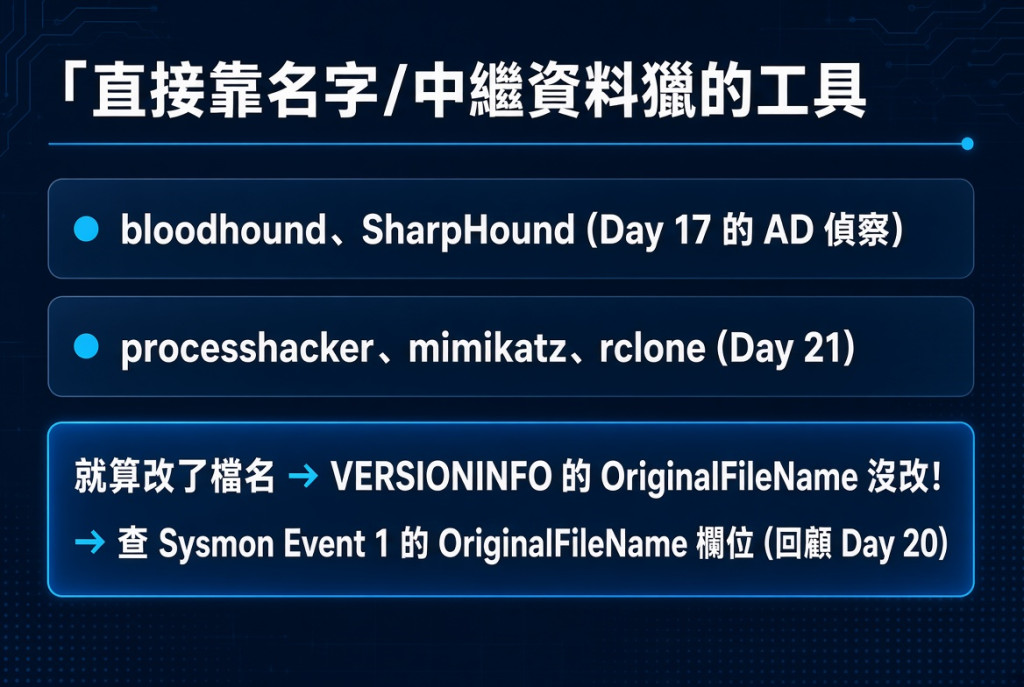
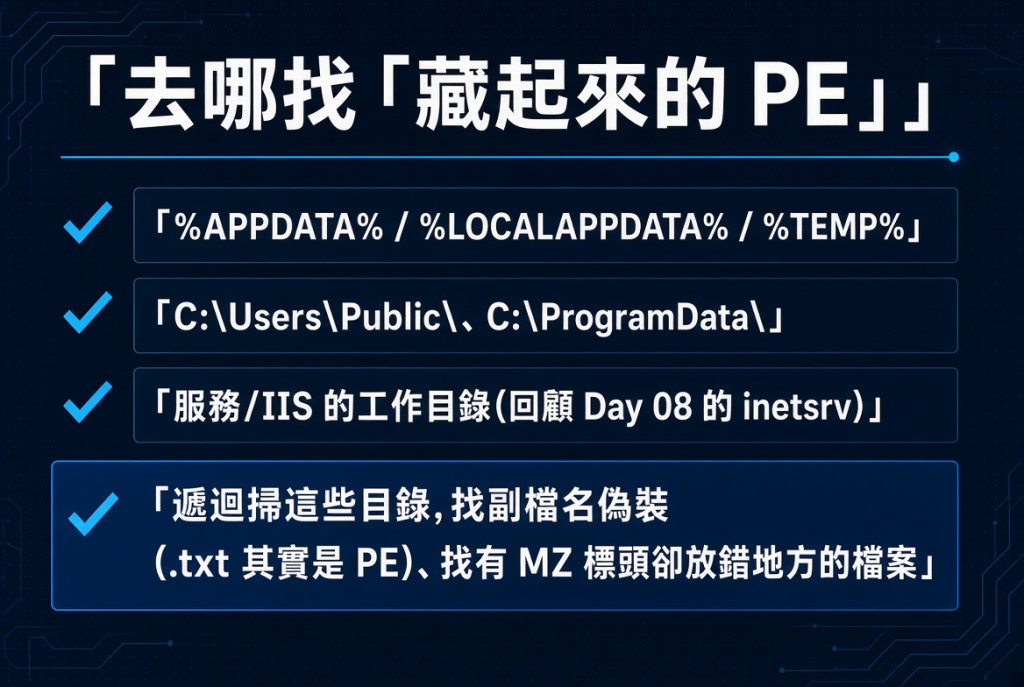
PE(可攜式執行檔,就是 exe/dll)出現在「不該有執行檔的地方」
就會是一個很可疑的特徵:
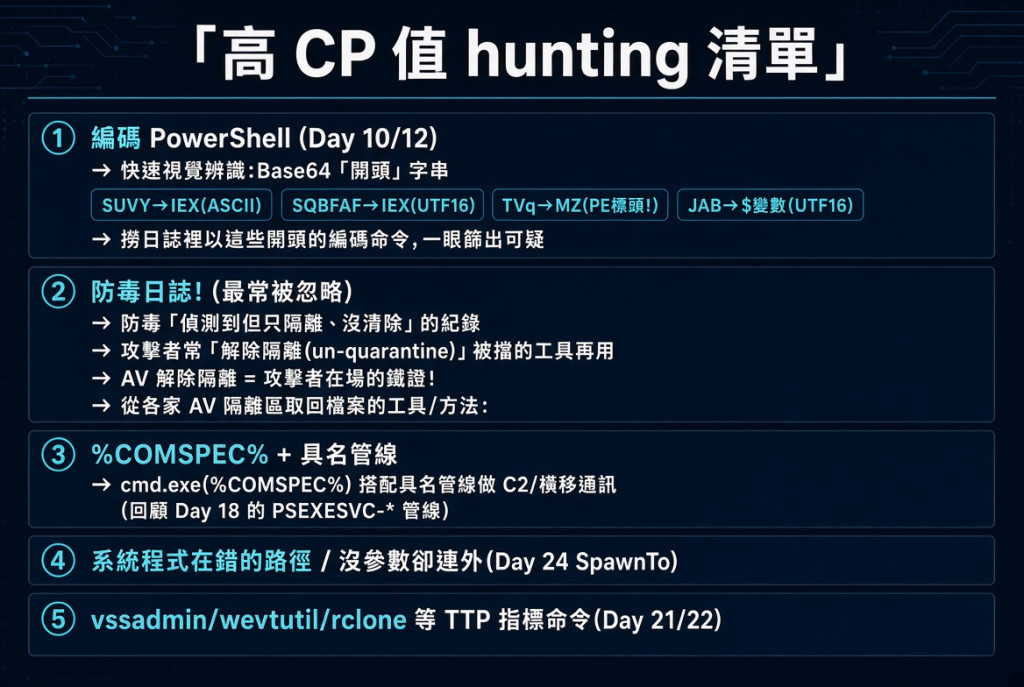
把前面學的濃縮成可立刻執行的 hunting 清單:
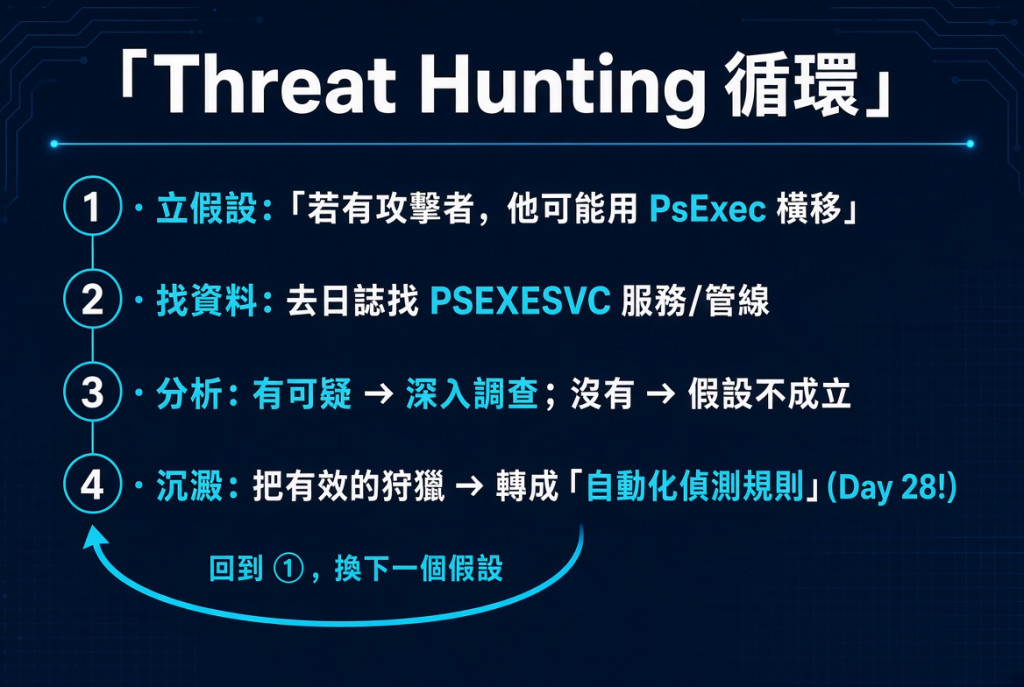
Hunting 的邏輯:
明天 Day 27
暫時不討論技術
改為探討事件中最沉重的商業決策:付還是不付贖金?
這不是資安一個部門能決定的事


 iThome鐵人賽
 看影片追技術