iT邦幫忙

3

MAIL 列入SPAMHAUS疑問?如何避免WAN IP被歸類為代理網路?

  • 分享至 

  • xImage

請教:自今年六月開始使用微軟Microsoft Defender後,每過一個月就會被SPAMHAUS擋信。

  1. 內部系統透過DMZ郵件伺服器寄信+轉寄到微軟MAIL給使用者收信
  2. 固六IP ex:123.123.123.3~123.123.123.8
  3. Fortigate WAN IP 123.123.123.3
  4. 郵件伺服器作VIP 123.123.123.4
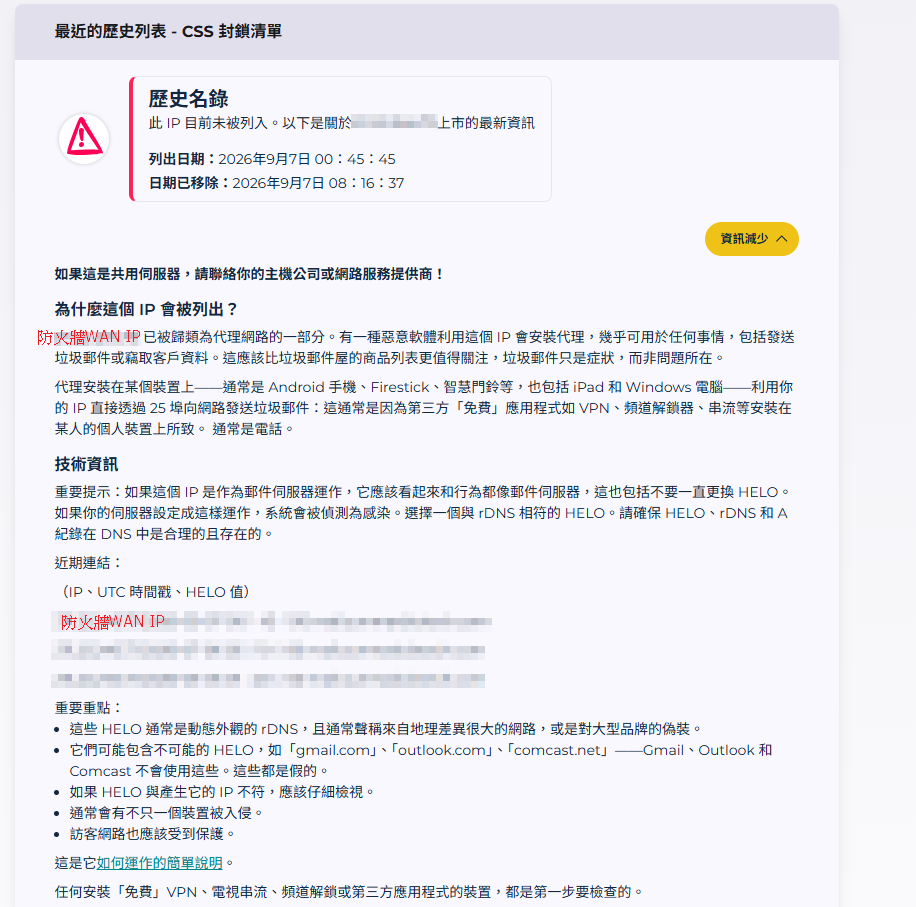
  5. SPAMHAUS說明:我都是用WAN IP 123.123.123.3寄信,但HELO紀錄是123.123.123.4

https://ithelp.ithome.com.tw/upload/images/20260909/20160873YZ7dhD8djg.png

  1. 公司有兩個ISP,SD-WAN有設定郵件伺服器走指定ISP出去=>推測非此問題

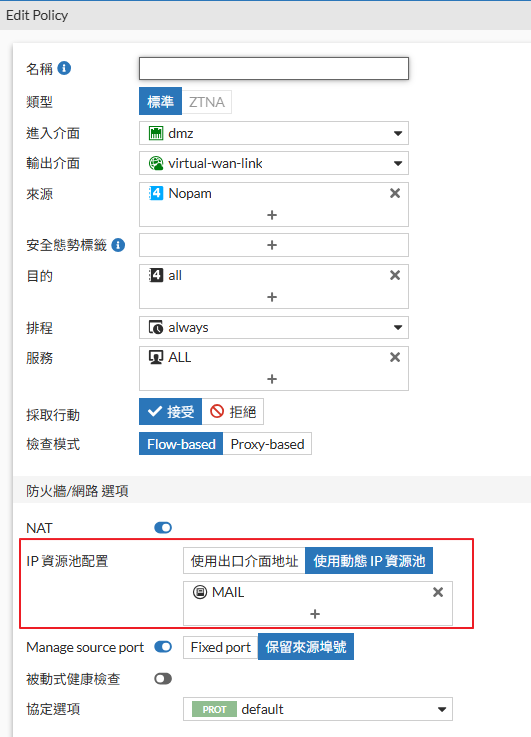
9/9補設定IP POOL 指定另一個WAN IP並套用相關政策,觀察看看
https://ithelp.ithome.com.tw/upload/images/20260909/20160873ykBML0k3sf.png

看更多先前的討論...收起先前的討論...
SPF DKIM DMARC 要設定好,還有樓主是不是誤會什麼 SMTP 連接一定是 MX主機的IP,不可能是 WAN IP ,你該把SPAMHAUS的退信內容說出來,或是拿去問AI,你可以得到更多的資訊
建議樓主把一些基本通訊協定原則K清楚,或是直接問AI
mathewkl iT邦高手 1 級 ‧ 2026-09-08 09:01:42 檢舉
Mail Server有給一個IP,為何還要從另一個WAN IP出去? 看提供的資訊猜架構路由問題,SPAMHAUS給的回覆也很直觀,IP不一致。
好熊寶 iT邦新手 3 級 ‧ 2026-09-08 09:22:29 檢舉
兩位好,問題不夠直觀不好意思。我直接切入好了。
我所設定的MX紀錄與HELO全部都是指向以上範例的123.123.123.4
但為何看紀錄MAIL SERVER出去都是走WAN IP 123.123.123.3?
VIP已經有作MAIL SERVER對照是123.123.123.4了,我詢問的應該是偏向防火牆設定問題!
mathewkl iT邦高手 1 級 ‧ 2026-09-08 13:48:36 檢舉
除了指定WAN出去還要NAT指定123.123.123.4,這樣才會是IN和Out都是相同的
建議樓主還是把 SPAMHAUS 郵件內容列出來,單從 第五項的說明很難懂,因為沒有上下文
不時懷疑樓主對英文的解釋能力,而是沒有上下文很難判斷
如果上面的IP 主機名稱有風險,就手動改一改,該碼的碼一碼就行了
好熊寶 iT邦新手 3 級 ‧ 2026-09-09 10:51:53 檢舉
沒問題,截圖已補上(雖然沒啥有用訊息)。另外查到的處理方式有列於文章下方。
理解沒錯的話,VIP是單純處理外到內的,內到外的不會處理,所以要補IP POOL去處理這段。
印象中 MX 最好不要NAT 出去,如果要NAT 得開 防火牆通透,但防火牆通透是違反資安原則
如果你們對SPAMHAUS 的客戶群有大量投遞郵件的需求,已經有獨立IP,就直接把獨立IP發給MX主機,你應該設定的是 IP轉發設定,而不是NAT
他的設定方式應該 對外IP 對硬 內部IP
對我上述的內容AI的解說如下
https://share.google/aimode/PtmjTXMYSFq9VUF5n
好熊寶 iT邦新手 3 級 ‧ 2026-09-10 17:22:28 檢舉
喔您是說上面既然政策有套用IP POOL,NAT就不用開啟了嗎?
目前看下來IN跟OUT都會帶入我指定的MX 紀錄的WAN IP,如果維持開啟NAT會有什麼影響嗎?
目前
外->內是用VIP,所以沒用NAT
內->外是用IP動態資源池,有用NAT
詢問AI的結果是說:開啟 NAT」是開關(驅動引擎)在 FortiGate 的安全策略(Firewall Policy)中,那個 NAT 的開關(Enabled / Disabled) 是防火牆的功能啟動鍵。如果您選 Disabled(關閉):防火牆的封包處理引擎會直接判定「這條策略不需要做任何位址轉換」,封包直接原封不動放行。這時候,無論您在策略裡綁定了什麼 IP Pool,防火牆因為沒啟動 NAT 引擎,會直接無視(忽略)IP Pool 的設定。
開啟NAT 跟 使用 內外 IP 對應是不衝突的,你已經把MX 放入DMZ,那下一步就派發真實IP給MX就好,這是最快的方式,您可能還不了解NAT的作用,否則不會這麼搞混的,建議在確認NAT的作用在了解這些設定的意義,您就能了解為什麼會出現列入黑名單的原因
好熊寶 iT邦新手 3 級 ‧ 2026-09-11 13:12:14 檢舉
了解,誤解您於9/10的字面說明了。防火牆實作上還是欠缺一些經驗,感謝建議。
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友回答

立即登入回答