
「諸位請入座。寡人向來以為,治國理政與精進專業無異,皆貴在『知行合一、利民便用』。今日此項教育訓練,並非令諸位死記教條,而是要掌握能切實化繁為簡、提升效能之利器。大家研習時若有窒礙難行之處,但說無妨,寡人與諸位一同探討。」
今日,是我們五日數位安全研習的最終日。過去四天,寡人教導諸位如何防範平台漏水、如何鎖好自家網站的城門、如何守護荷包,以及在危難時如何運用 AI 檢驗城池與緊急應變。今日的最終回,寡人要引領諸位在心智上完成一次昇華,主題是:「從『房客』到『房東』——擁抱零信任心態,建立個人數位防禦大藍圖」。
【破題導入:身分的轉換與責任的重量】
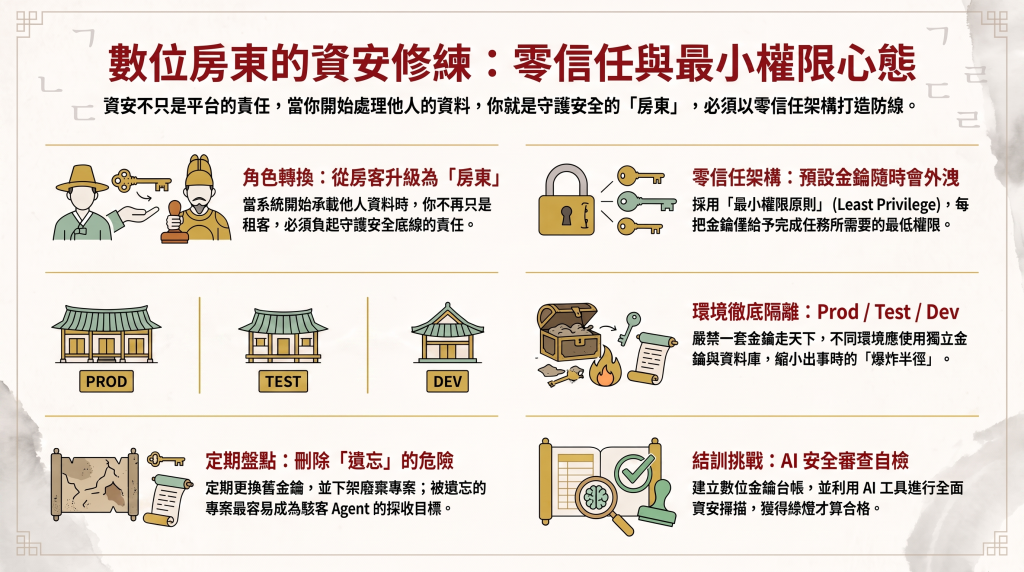
在此次雲端部署平台(如 Zeabur)的資安風暴中,我們多數人扮演的皆是「房客」的角色。我們將金鑰、密碼這些珍貴的寶物,託付給別人保管,而最終別人的倉庫出了差錯。身為房客,我們或許能指責平台的疏失,但諸位求學者請深思:只要諸位用 AI 打造的網站或應用程式,開始有其他人在使用,只要有人願意將他們的資料放進你的系統中,那一天起,你便不再是房客,而是「房東」了。
到了那時,這五天寡人所傳授的一切,便成了你要替別人顧好的責任。今日,寡人便要教諸位如何以治國的高度,建立一套永續的安全體系。
【逐步拆解:數位房東的四大治國方略】
要當一個稱職的數位房東,諸位必須將以下四項原則,深深烙印在你們的系統設計之中:
第一方略:捨棄天真,擁抱「零信任(Zero Trust)」
所謂零信任,便是永遠不要假設任何第三方平台是百分之百安全的。諸位在設計系統的第一天,就必須把「金鑰隨時可能外洩」這個最壞的前提考量進去,並提早設好限制,讓災禍發生時的損失能控制在可承受的範圍內。
第二方略:控制「爆炸半徑」,落實「最小權限」
寡人曾言,鑰匙終有被偷的一日,我們能決定的只有損失的範圍。因此,諸位絕不可擁有一把能「通殺」四方的萬能鑰匙(Master Key)。每一把對外的金鑰、每一個資料庫的存取權,都只能賦予它「剛好夠完成當下任務」的最小權限。如此一來,即便鑰匙失守,其「爆炸半徑」也能被侷限在極小的角落。
第三方略:環境隔離,諸侯分治
許多人在開發時貪圖方便,拿著同一把 API 金鑰到處貼,讓「開發環境(Dev)」、「測試環境(Test)」與「正式上線的專案(Prod)」全部共用同一組金鑰與資料庫。這犯了兵家大忌!不同的專案與環境,必須完全隔離開來,使用獨立的金鑰。否則,你的一個小測試專案不小心翻車,那把火將會直接燒光你所有正式上線的心血與客戶資料。
第四方略:定期盤點,清理廢棄空城
諸位可知,最危險的城池,是那些早就無人駐守、卻還藏有珍寶的空城。最危險的金鑰,便是那些你早就沒有在使用,資料卻還完整躺著的舊專案與廢棄憑證。因為你早就忘了它的存在,即便被賊人盜用、看光,你也毫無察覺。對於這些舊物,唯一的防禦就是徹底回到後台將其刪除。
【實務點撥:數位安全六問的大眾實踐】
學問若只停留在紙上,便毫無用處。寡人為諸位準備了「數位安全六問」,這六道問題,便是諸位日後檢視自身城防的圭臬。請諸位現在捫心自問:
這六道問題,若諸位答不出三題以上,代表的並非你比較不小心,而是代表:無論平台出不出事,你其實都毫無準備。下一次出事的,未必是今日的平台,唯有自身有備,方能無患。
【提問與激勵:無止境的修行,方得長治久安】
諸位研習之士,五日的修行至此已近尾聲。
寡人要送給諸位最後一句話:「安全,從來沒有一個叫做『我安全了』的終點狀態。它是一條持續精進的線,你只能問自己,現在究竟站在這條線的哪裡。」
這五天來,諸位學會了檢查瀏覽器前台的「裸奔金鑰」、學會了設定硬性消費上限保護國庫、學會了遇劫時的黃金撤銷順序,也學會了用 AI 為自己的心血把關。寡人期盼,諸位能將今日這份「數位安全六問」帶回各自的書房,從「我有做過一次」轉變為「我每個月固定檢查一次」。
天下無不可破之城,唯有居安思危之將。諸位日後若在開發的道阻且長中,遇到任何資安的疑難雜症,但說無妨,寡人的大門隨時為諸位敞開。現在,就請各位帶著這份藍圖,去構築屬於你們的堅固城池吧!


 iThome鐵人賽
 看影片追技術