
「諸位請入座。昨日寡人教導各位如何築起財務的防火牆,以防賊人無限度地盜取諸位的府庫。今日,已是我們五日研習的第四天。倘若諸位在日前的檢視中,真不幸尋獲了『裸奔』的金鑰,或是聽聞自己託管的平台遇劫,該當如何處置?又該如何在平日裡,檢驗自己的城池是否堅固?」
今日寡人要與諸位探討的主題是:「黃金置換順序與 AI 黑箱模擬考——遇劫時的應變與防患未然之術」。
【破題導入:止血之法與攻防之道】
治國平天下,首重臨危不亂。許多人在收到資安外洩警報(如近期 Zeabur 事件)時,往往驚慌失措,做出了無效的處置;而平日裡,又過度依賴 AI 寫作程式,卻不知「你能用 AI 築城,賊人亦能用 AI 攻城」的道理。今日,寡人便要傳授諸位災難降臨時的「黃金置換順序」,以及如何運用 AI 為自己的心血結晶進行「模擬考」。
【逐步拆解一:金鑰洩漏的『黃金應變四步驟』】
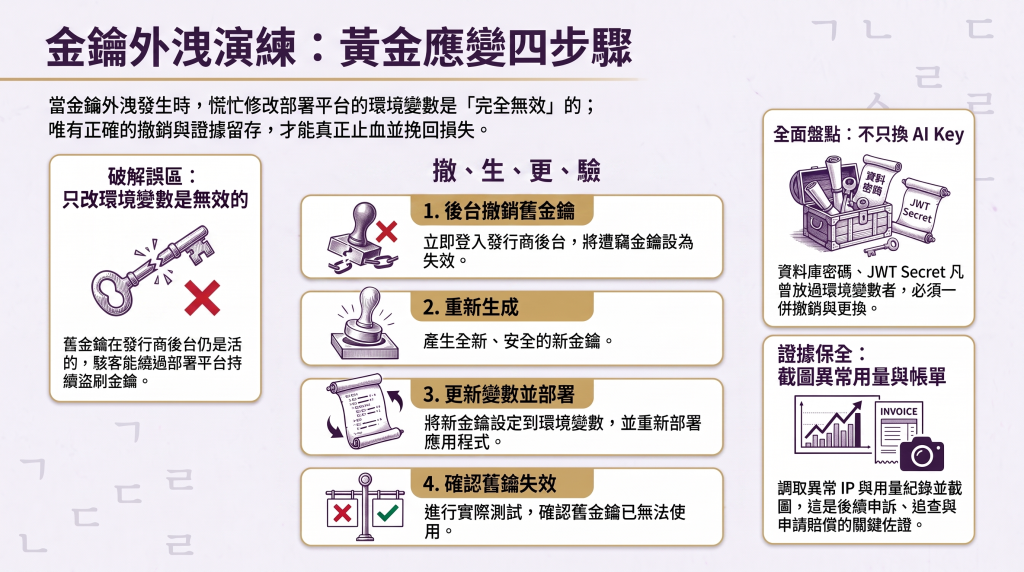
當諸位得知存放金鑰的倉庫漏水,或是自己不慎將金鑰暴露於前端時,切莫隨意行事。許多求學者犯下最致命的錯誤,便是只跑到部署平台(如 Zeabur)的後台,把環境變數的值改掉。
諸位切記,單純修改環境變數,不過是讓你的程式改用新鑰匙罷了,那把舊的鑰匙依然在賊人手中,且在源頭服務商那裡依然暢通無阻!
正確的「黃金置換順序」當如下行事:
此外,寡人必須提醒,要更換的絕不只有 AI 金鑰!若你的資料庫密碼、簽發登入憑證的密鑰(JWT Secret)也曾放在受災平台的環境變數中,皆須一併更換。否則賊人便能自己簽發合法憑證,偽裝成你系統內的任何一人。
【逐步拆解二:AI 既能建,也能拆——白箱與黑箱的互補】
止血之法固然重要,但防患未然才是治本之道。現今諸位用 AI(如 Vibe Coding)半個時辰便能建好網站,但研究指出,高達 45% 的 AI 生成程式碼帶有安全漏洞。
諸位或許會問:「寡人已請 AI 把程式碼反覆檢查了三四次,難道還不夠嗎?」
這便是所謂的 「白箱掃描(White-box)」。白箱檢查如同在兵器工廠內,仔細檢查每一顆螺絲是否鎖緊、程式碼邏輯有無破綻。
然而,資安專家曾做過實測,僅僅給予一個網址(URL),不提供任何程式碼,讓無護欄的 AI 進行 「黑箱測試(Black-box)」。結果該 AI 在短短三分鐘內便畫出前端架構圖,三十分鐘內找出兩個嚴重漏洞,兩小時內共抓出十個安全問題。
黑箱測試,就如同站在城牆外,觀察整座城池在運作時是否露出破綻(例如伺服器回應設定、權限管控是否嚴謹)。白箱與黑箱看的是完全不同的面向,兩者盲區剛好互補,缺一不可。
【實務點撥:絕不可讓寫考卷的人兼任閱卷官】
實務上,若諸位要請 AI 幫忙檢查程式碼,切忌犯下「球員兼裁判」之忌。
若你把有問題的程式碼丟回給原本幫你寫程式的 AI 代理(Agent)去修,它每修一次就是寫一次新程式,反而可能生出新的漏洞;修到第五輪時,最嚴重的漏洞甚至可能增加 37%。
寡人點撥諸位:必須開啟一個全新的、未曾參與過對話的「獨立檢查者」。例如,諸位若使用 Claude Code,可運用其內建的 /security review 指令;或是使用 OpenAI 官方的 Codex Security 工具,讓獨立的 AI 帶著全新的視角,為你的程式碼進行安全審查。
對於黑箱測試,專家們亦會使用移除了安全拒絕機制的「無護欄 AI(Uncensored/Abliterated LLM)」於本地端運行。因為商用 AI 常有安全護欄,會拒絕執行攻擊與探測指令,且將測試日誌送往雲端亦有洩密之虞。不過對一般大眾而言,先落實獨立的白箱覆核,並手動測試「未登入是否能偷看資料」,已能防範大半災禍。
【提問與激勵:今日的修行與實踐】
「知危圖安,方能長治久安。」
諸位研習之士,今日寡人為各位指明了遇劫時的自救之道,以及檢視城防的雙管齊下之法。
今晚的修行,請諸位審視手邊的專案:
第一,若真有金鑰外洩,你是否清楚知道前往何處「撤銷」與「保全證據」?
第二,請嘗試開啟一個全新的 AI 對話視窗,或使用獨立的安全審查指令,為你所寫的網站進行一次無私的「白箱閱卷」。
諸位在演練置換金鑰或尋找獨立 AI 閱卷官時,若有任何窒礙難行之處,但說無妨,寡人與諸位一同探討。明日,我們將迎來研習的最後一日,寡人將帶領諸位從「房客」的思維,正式昇華為掌管城池的「數位房東」!


 iThome鐵人賽
 看影片追技術