iT邦幫忙

2026 iThome 鐵人賽

0
佛心分享-IT 人自學之術

資訊安全系列 第 41

Day 41:AI 工具使用的資安素養與數據隱私防禦

  • 分享至 

  • xImage
  •  

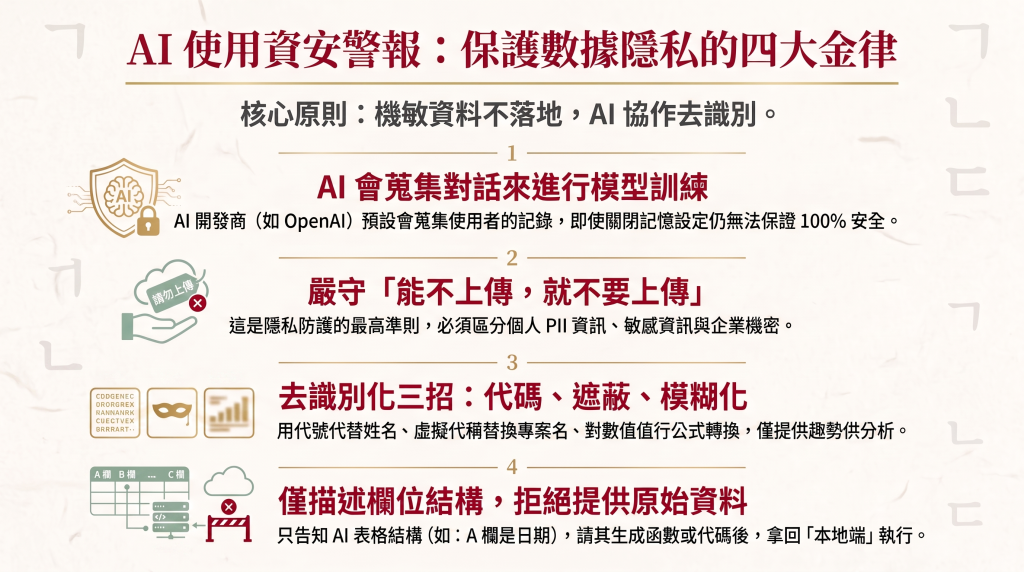
https://ithelp.ithome.com.tw/upload/images/20260901/20070969okJZqTaTQr.png設計核心,並結合日常實務,點撥其中最容易被忽視的資安細節。
諸位請入座。寡人向來以為,治國理政與精進專業無異,皆貴在「知行合一、利民便用」。今日此項教育訓練,並非令諸位死記教條,而是要讓大家掌握在生成式 AI 時代,能切實化繁為簡、提升效能,同時確保資訊安全的數位防禦利器。

在與 AI 協作的浪潮中,大眾往往只看見其便利,卻忽略了數據背後的隱私風險。以下,寡人將為各位同仁逐步拆解


AI 工具使用的資安素養與數據隱私防禦

一、 破題導入:為何與 AI 協作必須先立「資安規矩」?

大眾在與生成式 AI 對話時,常將其視為一位萬能的「真人顧問」,卻不知其運行本質背後僅是大量的數學矩陣與語意機率運算。諸位在對話框中所輸入的每一行字、上傳的每一份檔案,在預設情況下,都可能被開發商蒐集用來訓練未來的 AI 模型。

若我們在無意間將個人的私密資訊、或者是組織內部尚未公開的機密數據交付給 AI,便等同於將這些機敏資訊無防備地散播在公共網路中。因此,「能不上傳真實資料,就不要上傳」,是我們進入 AI 協作時必須立下的第一條鐵律。


二、 逐步拆解:核心授課單元與資安實務

單元一:認清洩密風險,防範於未然

  • 底層邏輯的省思:學員必須理解,即使我們手動關閉了 AI 工具中的對話記憶(Memory)或相關的隱私設定,這也僅是一個表面開關,並不能保證資料 100% 不會在外洩風險中流轉。
  • 真實案例警示
    • 程式碼外洩案:分析過去知名企業工程師為了除錯,直接將涉及核心機密的程式碼貼給 ChatGPT,導致公司關鍵技術間接外洩的重大資安事故。
    • 會議紀錄洩密案:許多行政同仁習慣將會議的錄音檔或逐字稿直接交給 AI 整理摘要。然而,會議中談及的商業決策與個人隱私,就在這一步驟中流向了外部伺服器。

單元二:手把手教導「去識別化」(De-identification)技術

既然我們希望利用 AI 提升效率,又不能提供真實資料,唯一的出路便是學會 「將情境與資料去識別化」。寡人將親自引導諸位實作以下三種去識別化技巧:

  1. 個資徹底替換:在提供銷售數據或客戶名單給 AI 前,必須先將姓名、電子信箱(Email)、電話等具有單一識別性的個資,替換為無意義的代號(例如:將張三、李四改為 A、B、C、D)。
  2. 敏感情境遮蔽:將真實的專案名稱、品牌名稱進行去敏感化替換,例如將真實的重要專案改稱為**「皮卡丘專案」**,並將負責人名稱改為虛擬代稱。
  3. 數值模糊化處理:對於涉及敏感預算或銷售金額的資料,可以透過公式進行轉換(例如將數值除以 365 或進行 Log 對數轉換)。這樣一來,AI 只能看見數值變化的「趨勢」,卻永遠無法得知我們真實的財務底牌。

單元三:最高安全協作策略——「描述欄位結構」

對於上萬筆的大量數據,如果逐一複製貼上,不僅效率低落,更有極高的洩密風險。本單元將教授一項高階且安全的合作模式:我們不給 AI 任何一筆真實數據,僅向它描述我們的「資料欄位長相」

  • 實務操作流程
    1. 複製欄位結構:直接將 Excel 中的欄位名稱(例如 A 欄到 H 欄,包含發生時間、地點、受傷人數等)複製貼給 AI,告訴它這就是我們資料庫的長相。
    2. 引導 AI 扮演專家:下達指令讓 AI 扮演 Excel 專家,請它根據這些欄位結構,為我們撰寫對應的 Excel 函數公式或程式碼
    3. 拉回本地端執行:將 AI 生成的函數公式複製,拿回諸位本機電腦的 Excel 檔案中貼上並執行
  • 其利處在於:數據資料 100% 留在我們本機電腦,絕不流向網路;同時,函數與程式碼的計算過程完全公開,可重複使用且隨時可被重現與驗證

三、 實務點撥:大眾最易犯的錯誤與對策

在實作 AI 生成 Excel 函數時,寡人常看見求學者踩入以下兩個誤區,諸位必須特別留意:

  • 誤區一:拿到公式直接貼,報錯時不知所措
    • 實務點撥:當我們僅提供欄位長相給 AI 時,AI 預設的公式可能會從「A2 儲存格」開始計算。但實際上,諸位的資料可能存放在「E2 儲存格」。此時必須手動進行除錯(Debug),將公式中的定位座標(如 A2 改為 E2)修正,函數才能順利執行。
  • 誤區二:公式能跑就以為萬無一失
    • 實務點撥「一定要做測試!」 當我們將 AI 生成的函數填入第一格並往下拉時,必須隨機挑選幾筆模擬數據,刻意修改其中的數值(例如將受傷人數從 0 改成 90),檢視公式是否能動態跟著更新。唯有通過嚴格檢核,這項自動化工具才能在未來真正為我們所用。

四、 提問與激勵

「諸位研習之士,治國有法,防務有方。今日我們研習此資安防禦之道,並非要阻礙大家使用新科技,而是要讓大家在穿上堅固的鎧甲後,方能更放膽地在 AI 的戰場上馳騁。

大家在日常工作與日常生活中,是否也曾無意間將含有同仁名字、或是機密合約的對話直接貼給 AI 呢?在我們明日進入『如何對抗 AI 幻覺與評估數據品質』的課程前,大家是否已準備好,將手中的模擬資料進行去識別化的實兵操練了?」


上一篇
Day 40:從「房客」升級「房東」——零信任與最小權限心態
系列文
資訊安全41
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言