
今天的題目是需要我將一串已經加密的密碼一步一步的還原回去
而來源是picoCTF2026
分類是General Skills
好的那廢話不多說就先來看題目的敘述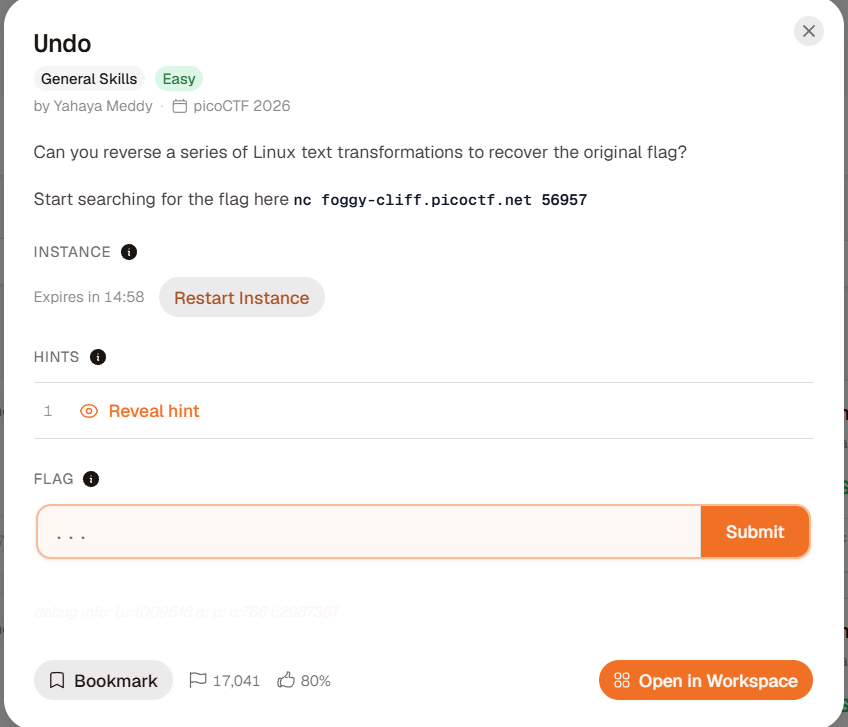
那題目要求我們來連線
那就在kali中輸入nc foggy-cliff.picoctf.net 56957連到題目吧
這是輸入後,來到題目的樣子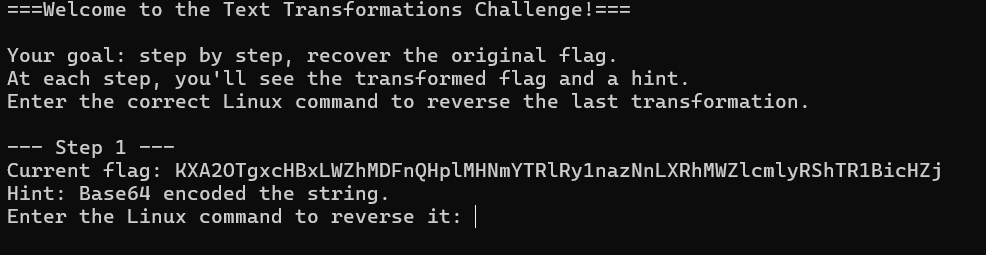
之後題目就很直接地要求我們做一系列的動作其中包含了將base64的加密反轉、字串顛倒、替換其中的一些字元、和將ROT13 加密法給轉換回來
一共包含五個逆向步驟,分別對應的處理指令如下:
Step 1 (Base64 解碼)
Hint: Base64 encoded the string.
解法:使用 base64 -d 進行解碼。
Step 2 (字串反轉)
Hint: Reversed the text.
解法:使用 rev 將字串順序顛倒回來。
Step 3 (字元替換 - 底線與破折號)
Hint: Replaced underscores with dashes.(把原本的-換成了_)
解法:使用 tr '-' '_' 把 - 還原回 _。
Step 4 (字元替換 - 括號與花括號)
Hint: Replaced curly braces with parentheses.(把原本的()換成了{})
解法:使用 tr '()' '{}'將小括號還原為大括號。
Step 5 (ROT13 解密)
Hint: Applied ROT13 to letters.
解法:使用 tr 'A-Za-z' 'N-ZA-Mn-za-m' 再次執行 ROT13 位移還原字母。
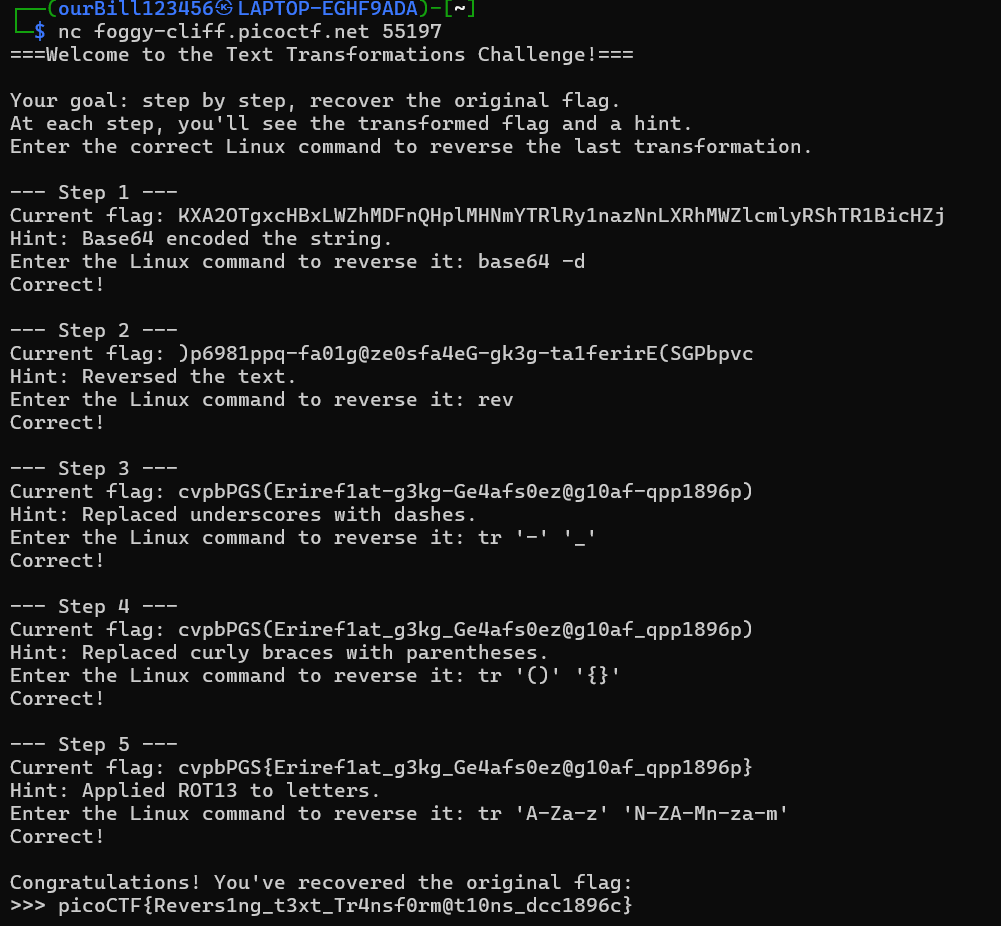
以上陸續輸入就成功得到flag了!
解題心得:
這次的題目順著題目給的指示就很順利的就解完了,在這次解題的過程我再學習了一次一些linux的指令,主要的內容有加密與解密指令的不同、字串替代與前後交換的指令,然後我最有印象的是換字母的部分,這是我之前沒有使用過的。


 iThome鐵人賽
 看影片追技術