
今天的題目是SUDO MAKE ME A SANDWICH
類型是General Skills
難易度是easy
來源是picoCTF2026
那看到題目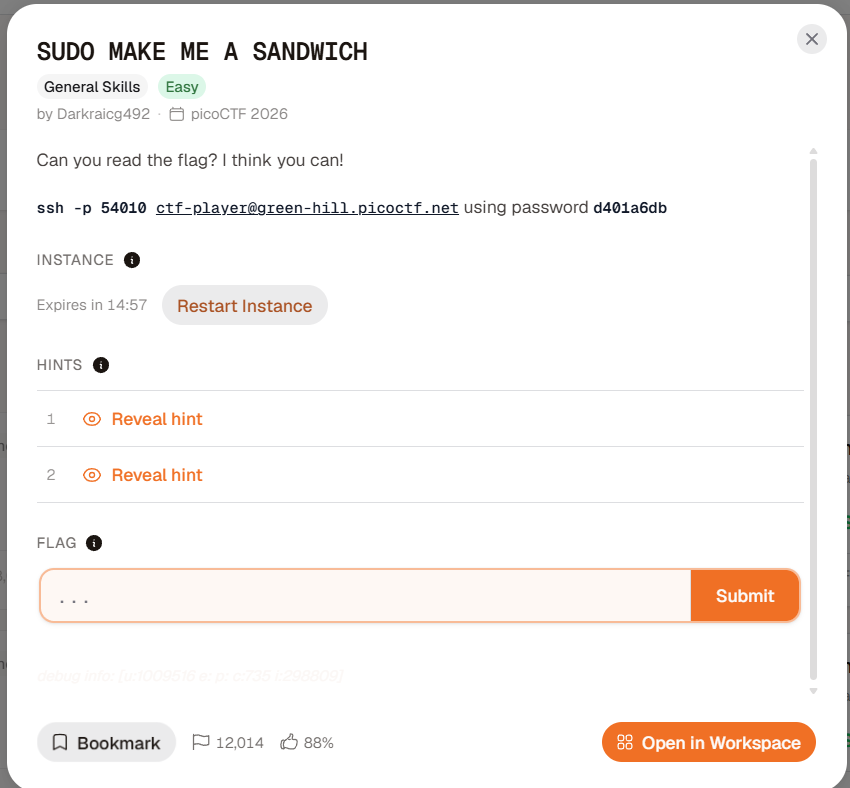
先連到題目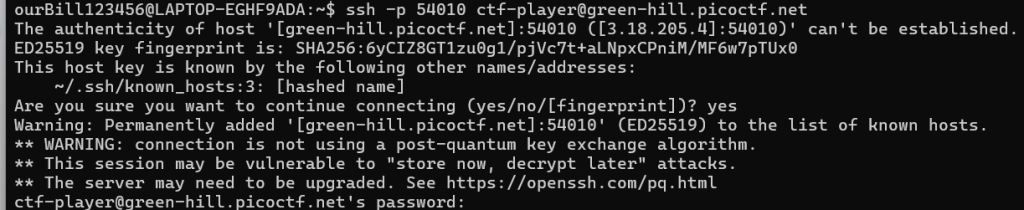
Step 1 (權限檢查與測試)
登入系統後嘗試存取 flag.txt,直接使用 cat 讀取會顯示 Permission denied;嘗試透過 sudo cat 或 sudo -l 存取時,系統皆回傳不允許執行的錯誤訊息,顯示目前帳號僅具備受限的 Sudo 權限。
Step 2 (列出 Sudo 允許指令 - sudo -l)
執行 sudo -l 檢查當前使用者被允許以 Root 權限執行的指令清單,輸入密碼後確認系統開放了免密碼執行檔 (ALL) NOPASSWD: /bin/emacs。
Step 3 (定位目標檔案絕對路徑)
確認目標檔案 flag.txt 位於當前使用者的個人家目錄下,其完整絕對路徑為 /home/ctf-player/flag.txt。
Step 4 (利用 Emacs 以 Root 權限開啟檔案)
因為 Emacs 本身具備文字編輯與檔案讀取功能,執行 sudo /bin/emacs /home/ctf-player/flag.txt 即可繞過 cat 的指令限制,直接將 Flag 檔案內容載入編輯器中。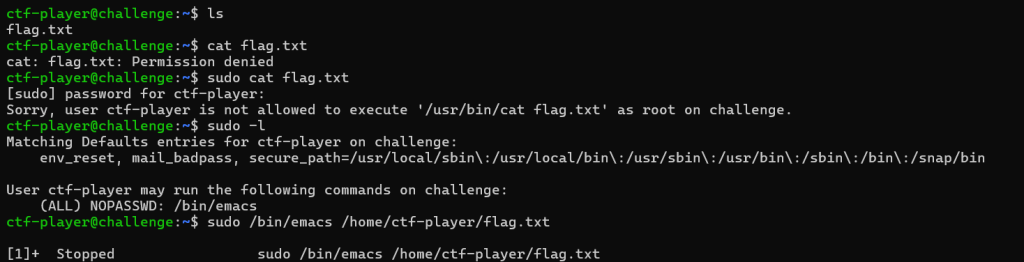

解題心得
這題我其實一開始看到emacs忘了也文字編輯器還再用cat去湊我覺得蠻好笑的,然後是/home/ctf-player/這段我原本不知道為什麼要接,後來看才知道就是類似windows的C槽然後接使用者,最後的flag.txt就是裡面的檔案了


 iThome鐵人賽
 看影片追技術