iT邦幫忙

2026 iThome 鐵人賽

DAY 22
0
Security

從告警到結案報告:30 天勒索軟體事件應變實戰系列 第 22 篇

Day 22|破壞復原:VSS 刪除、備份伺服器攻擊與清事件日誌

  • 分享至 

  • xImage
  •  

案情推進

前面討論攻擊者把受害者的資料偷走(Day 20-21)

這裡要討論當攻擊者開始加密前,
一般還會做一件事情:避免受害者可以還原資料。

因為如果受害者無法還原,才比較能確保會付錢給攻擊者

今天討論 3 種攻擊者作的方式:

  • 刪掉系統的還原點
  • 摧毀備份
  • 清空日誌

本日探討

  1. 攻擊者怎麼破壞 Windows 的內建還原能力
  2. 「備份伺服器」是攻擊者的目標
  3. 清事件,日誌會留下什麼痕跡

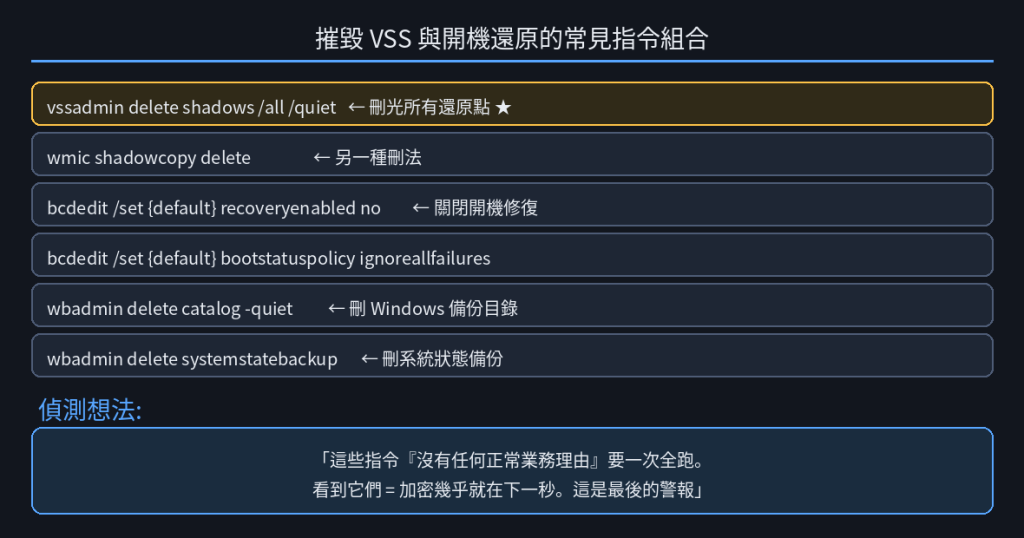
一、刪除磁碟區陰影複製(VSS)

Windows 有個內建機制叫磁碟區陰影複製(VSS)

微軟官方解釋 VSS: https://learn.microsoft.com/en-us/windows-server/storage/file-server/volume-shadow-copy-service

VSS 會定期存下檔案的「還原點」
這是在沒有正式備份時,最後的救命稻草。

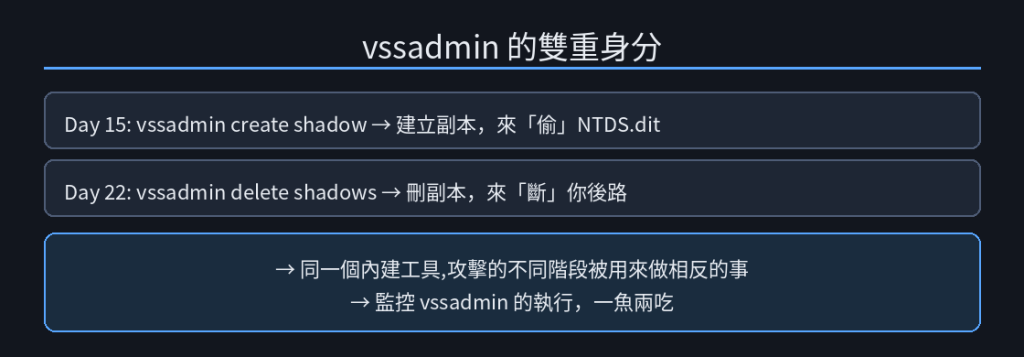
所以攻擊者加密前,幾乎一定會先把 VSS 刪掉

VSS 刪除偵測:https://blogs.vmware.com/security/2022/09/threat-report-illuminating-volume-shadow-deletion.html
https://ithelp.ithome.com.tw/upload/images/20260920/20184077pubuPpJnSx.png


https://ithelp.ithome.com.tw/upload/images/20260920/20184077HhSgNQboay.png

偵測仰賴處理程序建立事件(Sysmon 1 / Security 4688)
抓這些日誌的命令列

以及 Prefetch 裡底下 3 個的執行紀錄

  • vssadmin.exe
  • bcdedit.exe
  • wbadmin.exe

二、備份伺服器

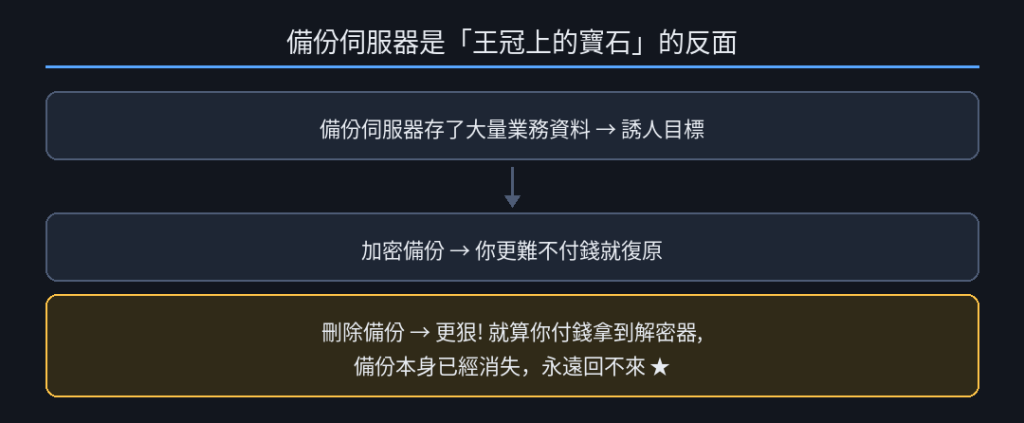
攻擊者把還原點刪了,但會思考使用者的機器可能還有「正式備份」

所以攻擊者在我們前面第三幕討論橫向移動時(Day 18),
會想去找受害者的備份伺服器,把它一起加密或直接刪除
https://ithelp.ithome.com.tw/upload/images/20260920/201840775zZQirnBPf.png

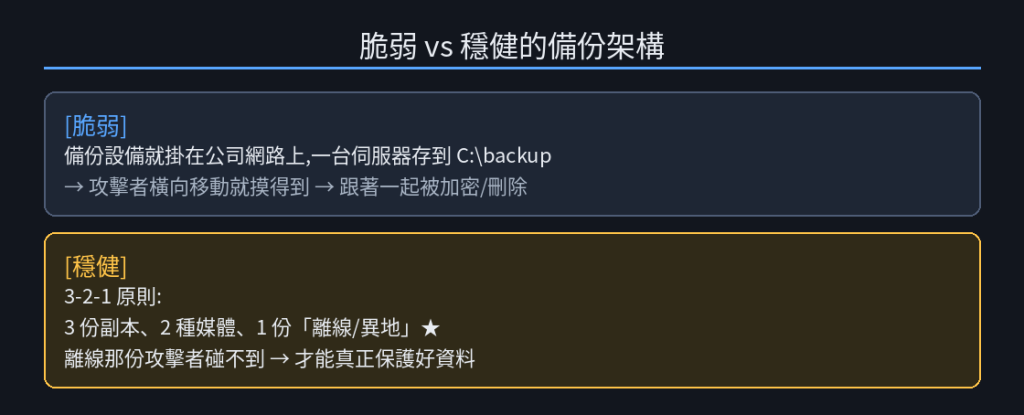
一個血淋淋的常見錯誤:所有備份都在同一個網路上:

https://ithelp.ithome.com.tw/upload/images/20260920/20184077UeH4vo2Ll5.png

第三方備份設備(如某些 Veeam 部署)被鎖定的案例穩定增加
Veeam 相關風險:https://forums.veeam.com/viewtopic.php?f=2&t=34630&start=0
Veeam 相關風險 2:https://helpcenter.veeam.com/archive/backup/110/em/used_ports.html

上述補充是表示買了備份方案不代表就安全」

要監控誰登入備份伺服器、用最小權限、確保有一份是攻擊者網路碰不到的離線檔案


三、攻擊者清除事件日誌

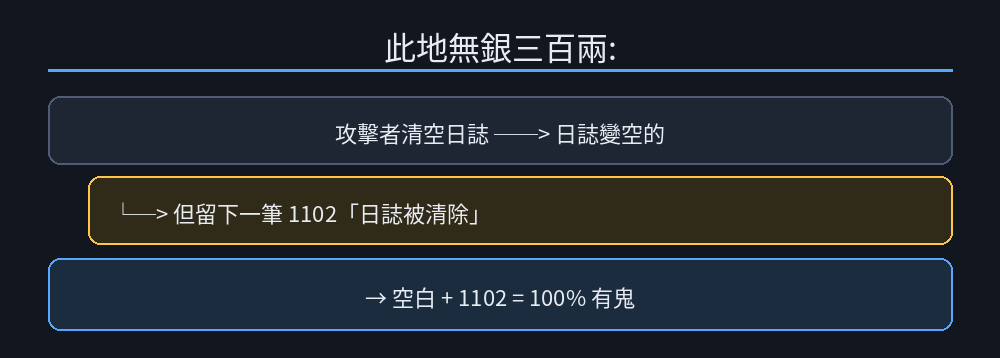
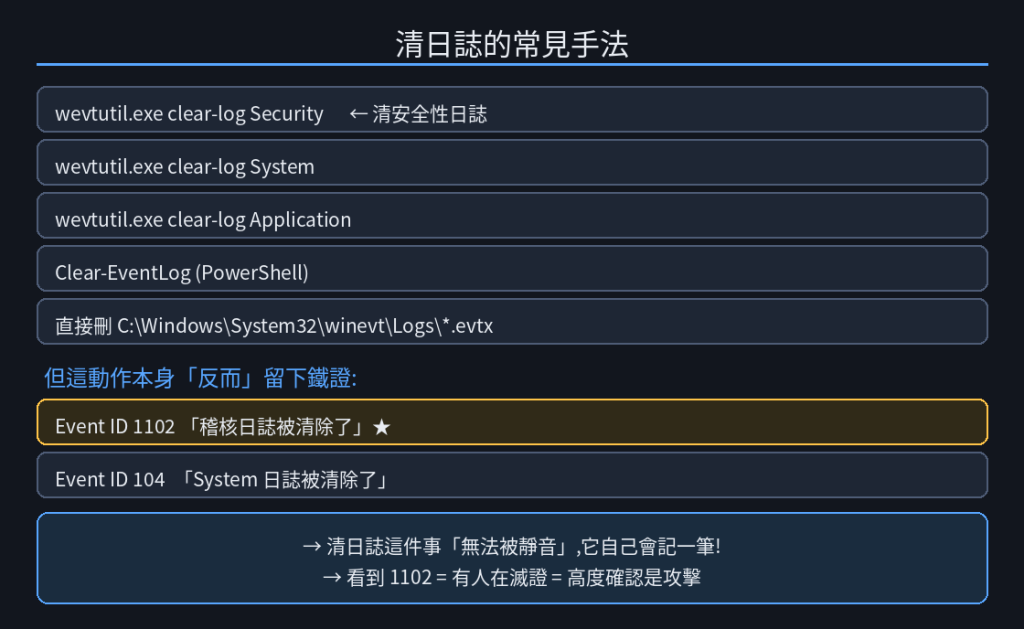
如果攻擊者想抹掉自己的攻擊痕跡,進而清空 Windows 事件日誌
如下整理可能的指令:
https://ithelp.ithome.com.tw/upload/images/20260920/20184077Wg7gXMwnhX.png


https://ithelp.ithome.com.tw/upload/images/20260920/20184077ex6xdwmtO5.png

比較好的防守方式是做:日誌轉發(Day 05)
也就是日誌一產生就即時送到中央伺服器

這樣就算攻擊者清掉本機日誌,中央那份還在

攻擊者想要滅證就會失敗。


藍隊視角

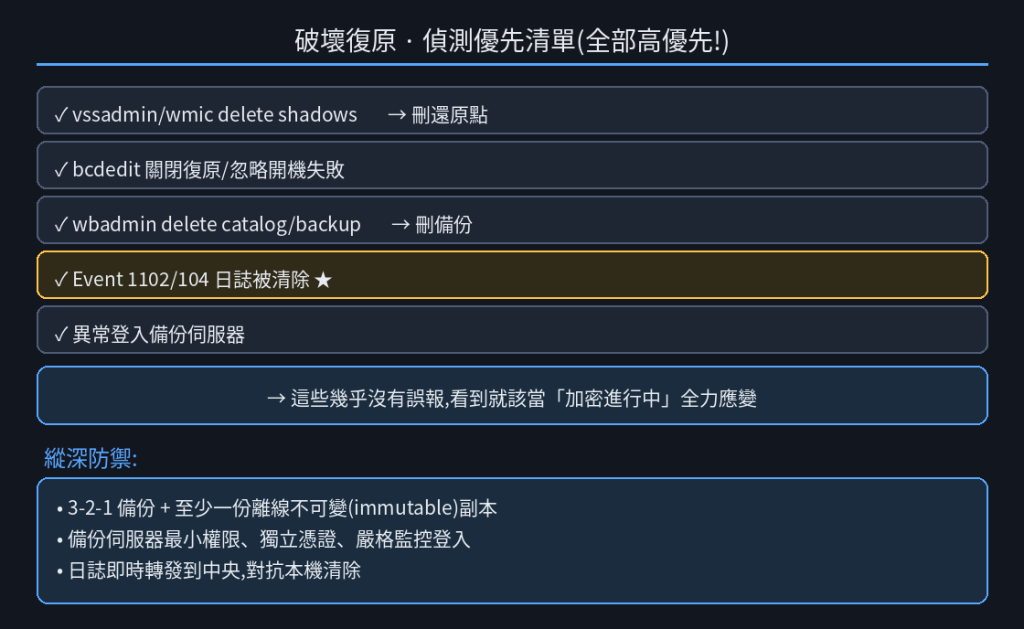
破壞復原的動作,發生在加密的前一刻

如果能偵測到,等於是最後一次阻止被勒索的機會:
https://ithelp.ithome.com.tw/upload/images/20260920/20184077NyAUsne4Br.png


今日重點

  1. 攻擊者加密前,通常會刪除使用者的備份資料,比如使用用 vssadmin/wmic 刪 VSS 還原點、bcdedit 關復原、wbadmin 刪備份
  2. 備份伺服器是常見目標,可靠的解方是 3-2-1 + 離線不可變副本,別讓備份全在同一網路。
  3. 清日誌會留下 Event 1102/104,如果看到日誌是空白且只有 1 個 1102,等於 100% 有問題
  4. 日誌即時轉發可以對抗攻擊者對受害者主機做日誌清除

明日預告

明天會探討當攻擊者開始進行勒索加密

我們會討論基本的加密原理:對稱 vs 非對稱金鑰和為何「付錢買的是私鑰」

以及就算拿到解密器,檔案也常常救不回全部


上一篇
Day 21|外洩工具:Rclone、MEGAsync、StealBit 與雲端
下一篇
Day 23|加密原理:從勒索軟體角度看金鑰與解密器
系列文
從告警到結案報告:30 天勒索軟體事件應變實戰 共 25 篇
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言