
這裡情境進展到假設攻擊者現在開始進行勒索加密
本日要探討的是加密的原理,目的是想討論
受害公司在乎的 2 個問題
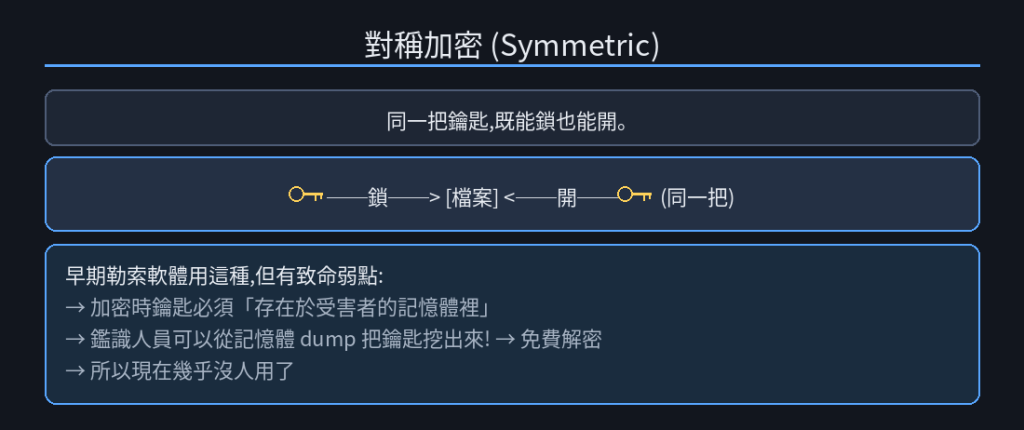
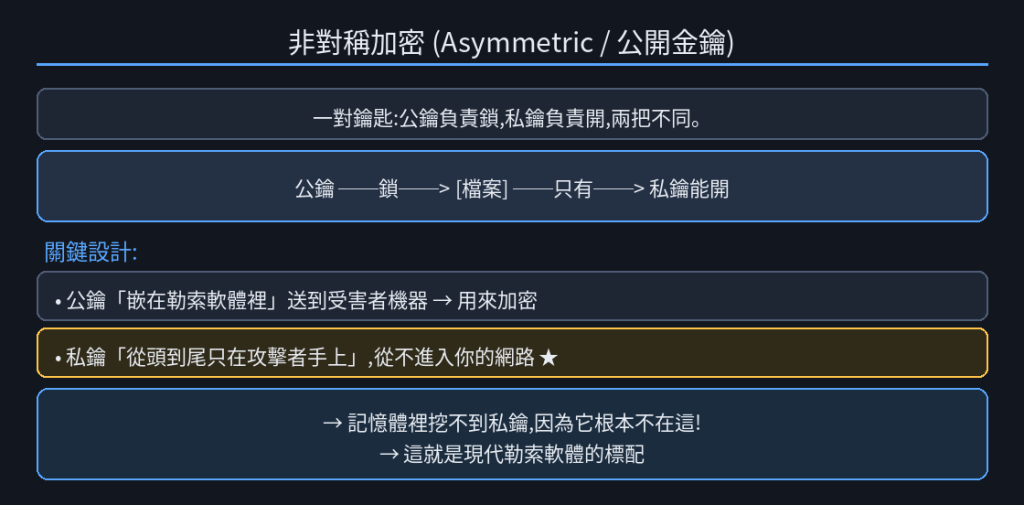
對稱跟非對稱都有其優缺點,時至今日常見的是混合使用
攻擊者透過對稱式加密去勒索加密受害者的檔案,
並用非對稱加密去保護對稱式加密的金鑰
這些選擇源於
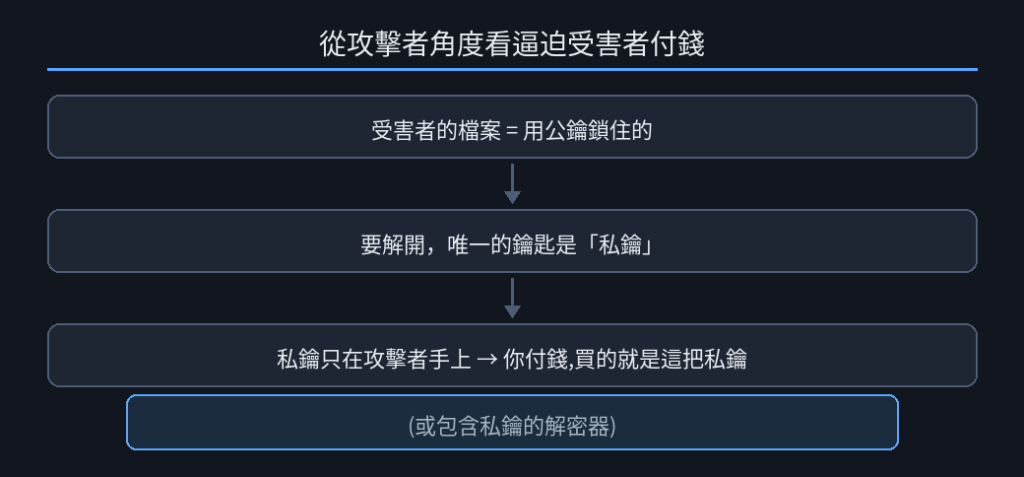
理解了非對稱設計,就懂了勒索的商業本質:
現代密碼學的安全是建構在數學的難題基礎上
比如常見的 RSA 非對稱加密法,安全性是建立在破解大數的質數分解的困難
所以如果不想付錢,想直接破解攻擊者勒索的檔案,自己進行還原
這等於要挑戰數學難題,理論上很難
除非攻擊者用比較弱的金鑰加密,或使用上有疏失,不然通常不太可能破解
過去至今一直有人提可以透過量子電腦進行暴力破解,未來應該有機會吧,但那時攻擊者也肯定換別的方式了
一般人認為「付錢 → 拿解密器 → 一切復原」
但現實常常沒有這樣的好
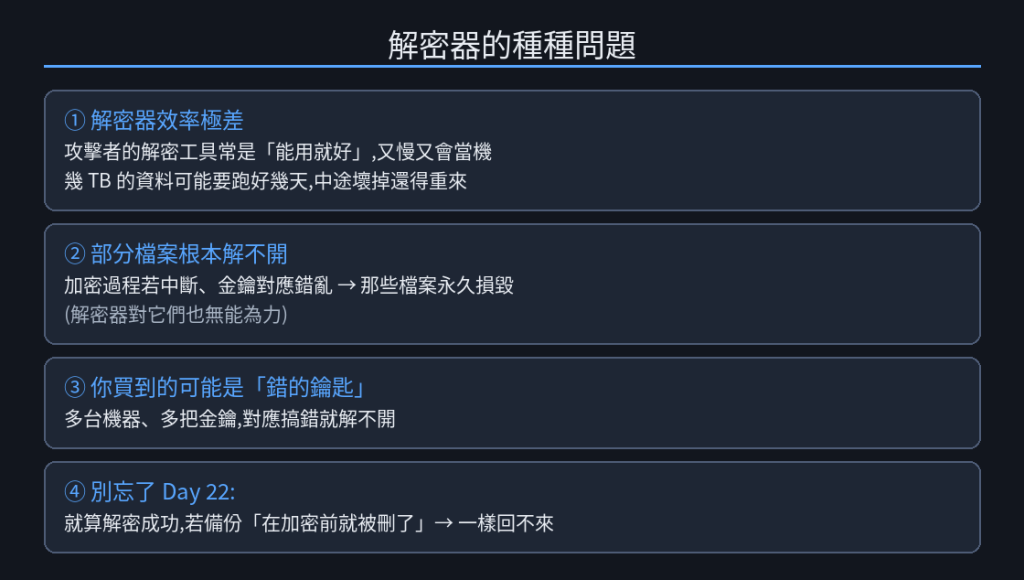
所以:「付錢」從來不是「保證復原」,它只是「買到一個『可能可以、可能很痛苦』的機會」。
但真的沒辦法還是只能付錢試試,也有付錢後,攻擊者不給解密器的狀況發生過,一切都是運氣
從鑑識角度,加密器寫檔有 2 種方式,
這會影響能不能救回一些東西:
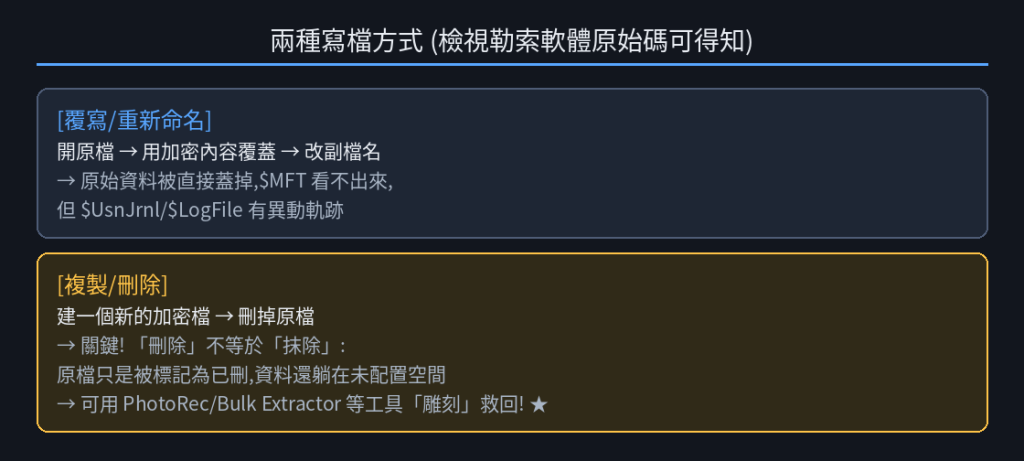
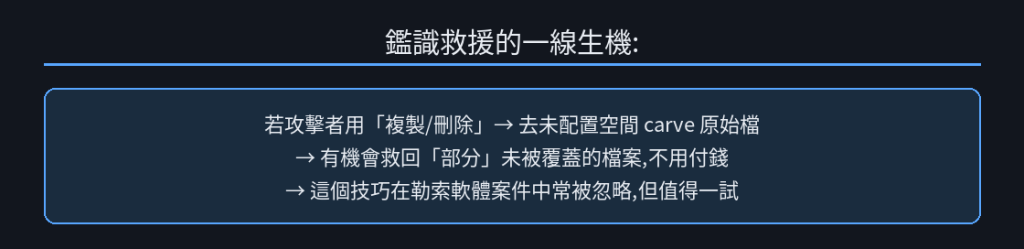
檢視 Conti 原始碼理解加密:https://ieeexplore.ieee.org/document/9895237
其他加密階段的痕跡:
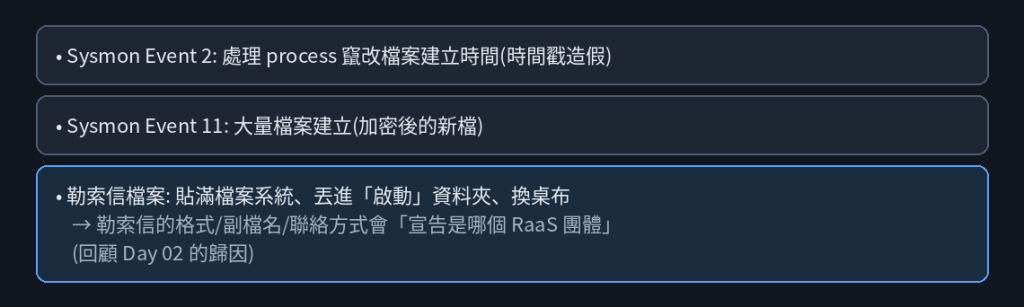
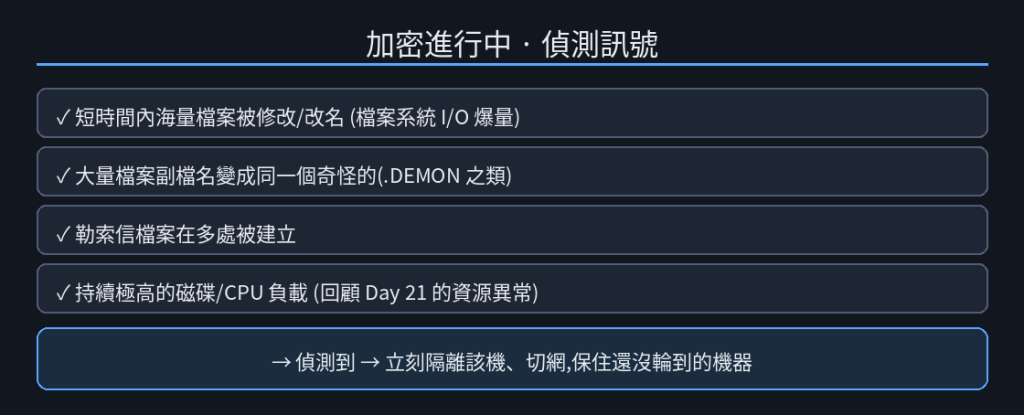
加密是最後階段,
如果能在勒索加密「進行中」偵測到,還能搶救未加密的機器:
目前已經把攻擊的 7 個階段講解完
接下來探討命令與控制(C2)
Day 24 會探討認識勒索軟體圈有名的 C2 框架 Cobalt Strike


 iThome鐵人賽
 看影片追技術