
在上一集 Day 11 中,我們學習了如何透過 Wireshark 的 Display Filter 過濾背景雜訊,並利用 Follow Stream 提取明文網頁對話與解密文字 Flag。然而在真實的數位鑑識場景中,攻擊者不只會傳送指令,更常透過 HTTP 協定下載惡意程式(如 .exe、.script),或將內部敏感文件(如 .zip、.png、.pdf)偷運出境。
今天我們將深入探討網路流量側錄的第二大核心技能——從封包中還原傳輸檔案,並學習如何透過 Wireshark 的內建工具與二進位標頭 (Magic Bytes) 重組原始檔案。
透過概念解析與實戰操作,掌握以下流量還原核心技能:
Export Objects 功能快速萃取網頁傳輸檔案。Follow TCP Stream 匯出 Raw 二進位檔並修剪 HTTP Header。當檔案混在海量的 TCP 封包中時,Wireshark 提供了兩種還原手段:
Raw 並另存新檔,再透過 Hex Editor(如 HxD)依據 Magic Bytes 切除多餘的 HTTP 標頭文字。進行檔案還原或驗證萃取檔案是否正確時,檢查檔案開頭的二進位特徵碼(Magic Bytes)是鑑識人員必備的基本功:
| 檔案類型 | 副檔名 | Header (Magic Bytes Hex) | ASCII 特徵 |
|---|---|---|---|
| PNG 圖片 | .png |
89 50 4E 47 0D 0A 1A 0A |
.PNG.... |
| JPEG 圖片 | .jpg / .jpeg |
FF D8 FF |
ÿØÿ |
| ZIP 壓縮檔 | .zip |
50 4B 03 04 |
PK.. |
| PDF 文件 | .pdf |
25 50 44 46 |
%PDF |
| Windows 執行檔 | .exe / .dll |
4D 5A |
MZ |
network-dump.flag.pcap,請使用封包分析軟體(如 Wireshark)還原網路傳輸內容並找出隱藏的 Flag。開啟 network-dump.flag.pcap 後,觀察到整體封包數量極少(共 9 個封包)
10.0.2.15 與 10.0.2.4 進行 TCP 三向交握(SYN, SYN-ACK, ACK)建立連線。10.0.2.15 發送帶有資料的 TCP 封包([PSH, ACK],Length=60)至 10.0.2.4:9000。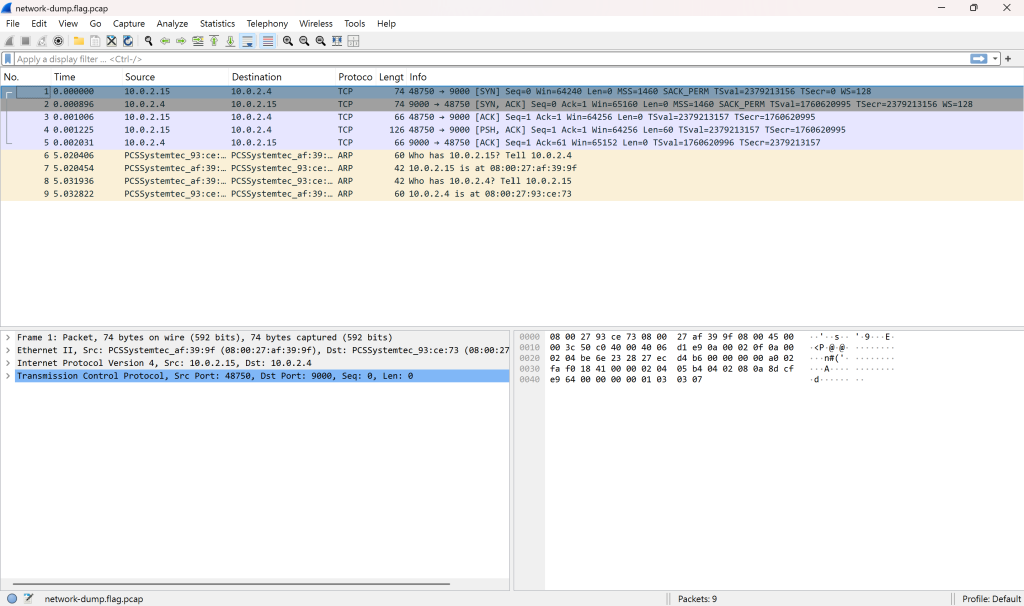
為了將連線傳輸的原始資料完整重組,在 Frame 1 到 Frame 5 的任意 TCP 封包上按右鍵:
Follow -> TCP Stream (或快捷鍵開啟 tcp.stream eq 0)
在彈出的 TCP Stream 0 視窗中,直接重組出連線發送的明文字串:
academy{p4ck37_5h4rk_5b0c3582}
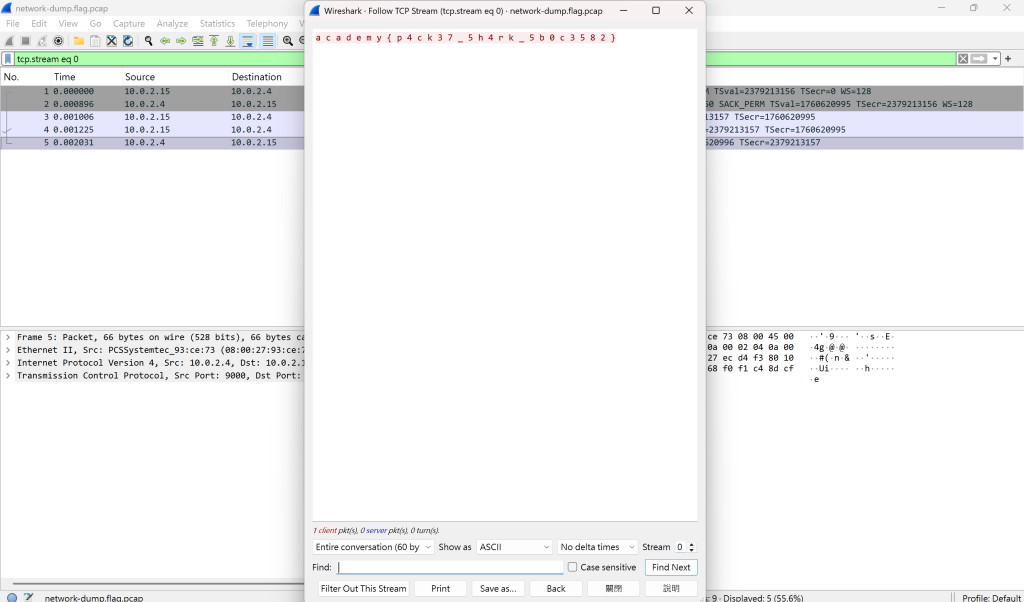
academy{p4ck37_5h4rk_5b0c3582}


 iThome鐵人賽
 看影片追技術