
延續昨天今天來把瀏覽器的設定給補完,跟補充介紹一下 Proxy。
這邊我就單純介紹一種是用插件來設定的方式,這邊介紹的插件是 FoxyProxy Standard 。
可以直接搜尋 FoxyProxy Standard 應該就可以看到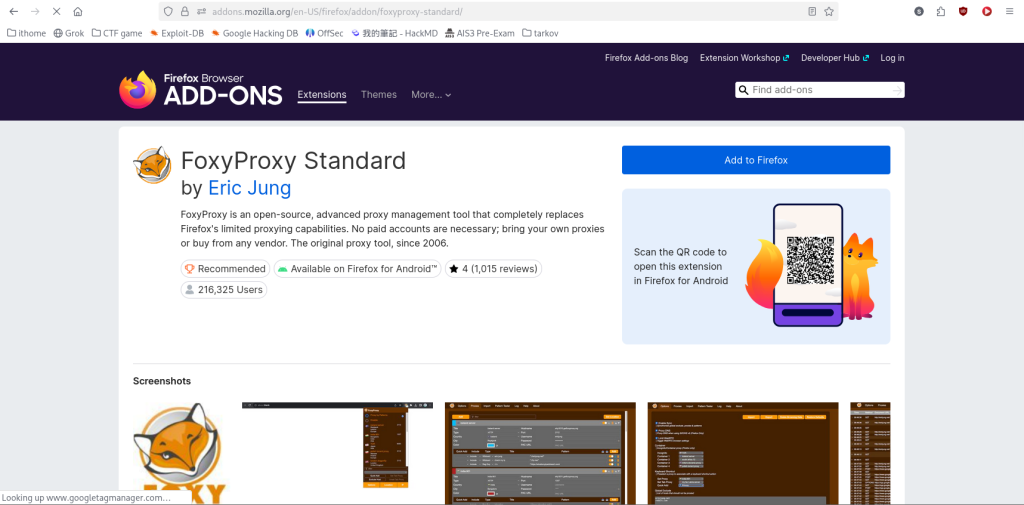
把插件加到瀏覽器後就可以點開來做設定。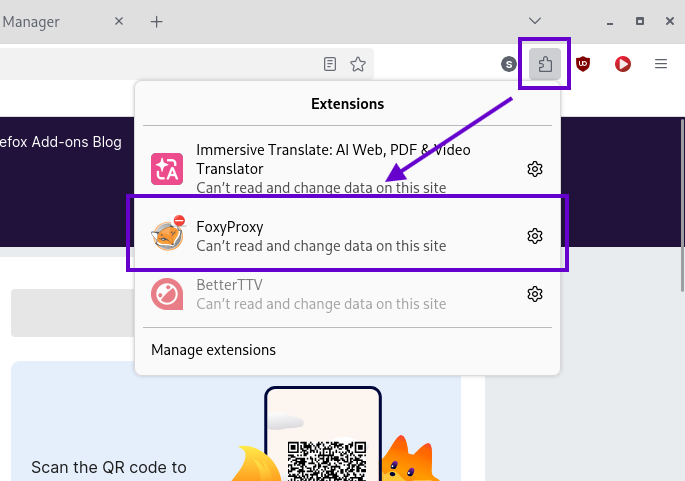
之後應該就會有插件的小介面點左下角的 Options 進到設定頁。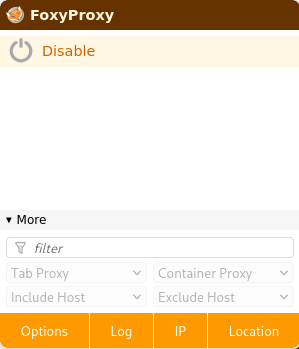
然後點開 Proxy 分頁,然後按 add。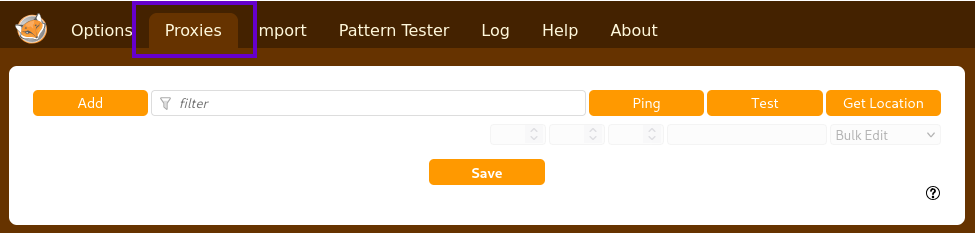
填上紫色框框的四個值就好,下面還有個顏色可以用來做不同 Proxy 的分辨。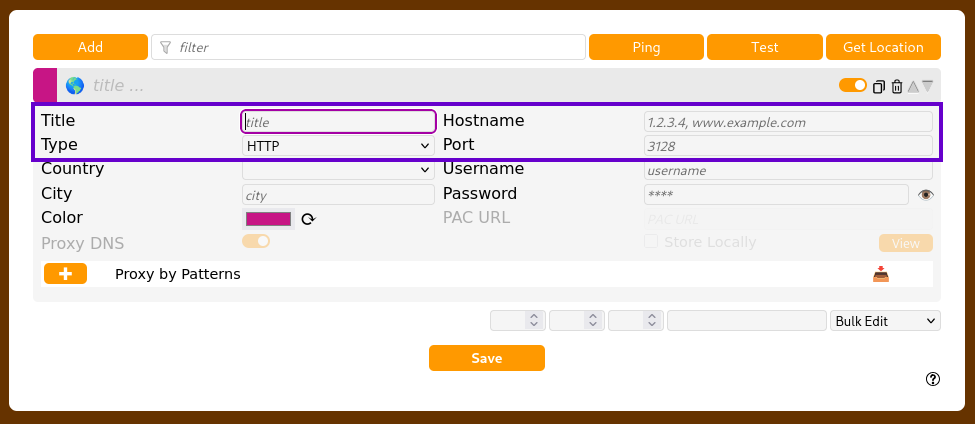
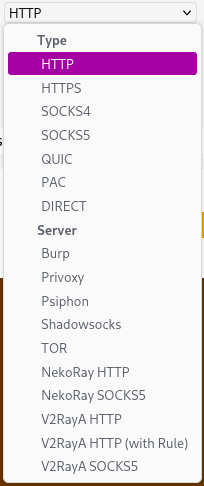
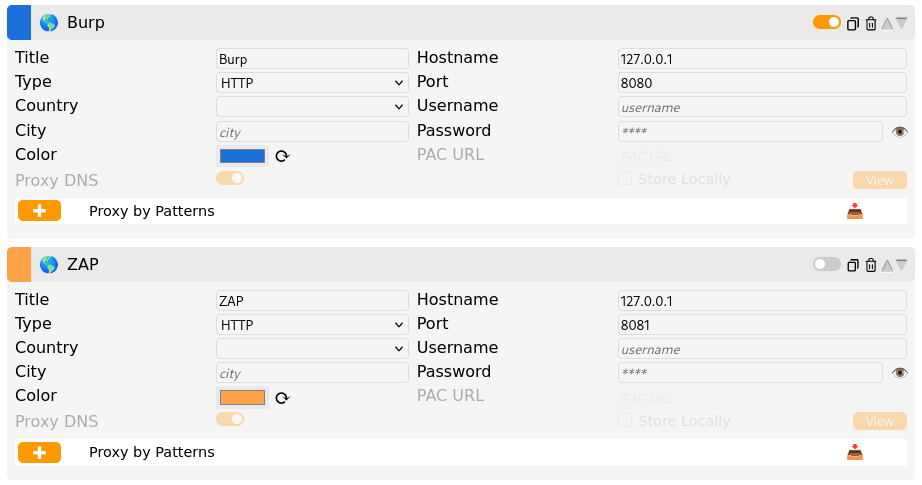
這邊我們就先從 Burp 開始測試,選擇 Burp 的 Proxy。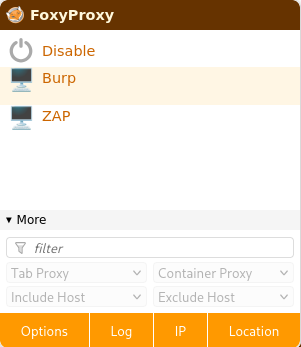
然後同步也把 Burp 給打開。
接著隨便找個網站進去看看,應該會發現連不上 ( Potential Security Issue )。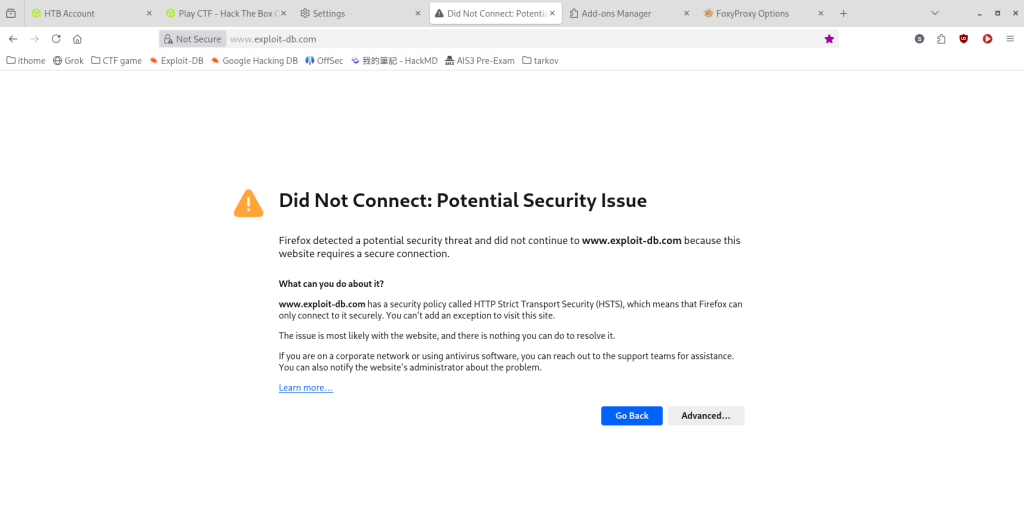
點擊 Learn More 後會跳出這些資訊,可以看到錯誤代碼。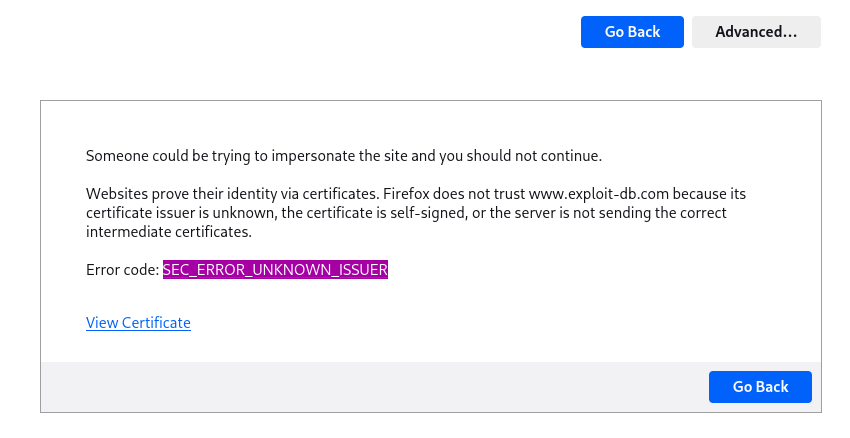
搜尋一下可以發現是憑證的問題。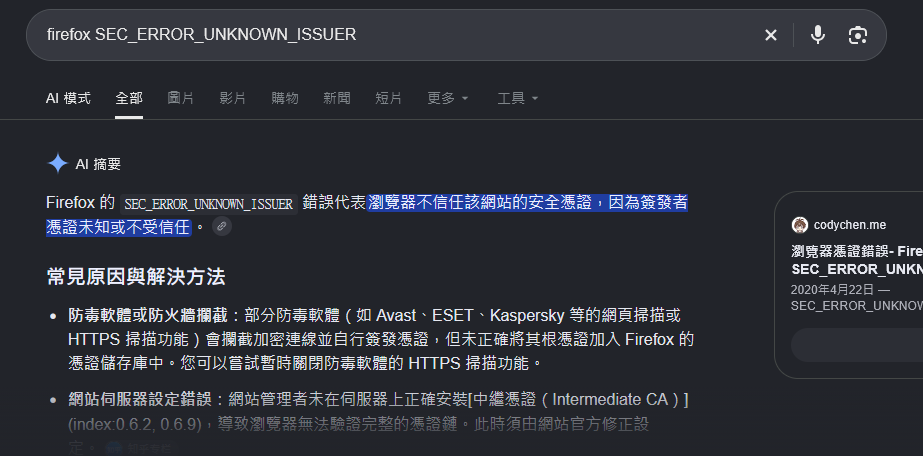
關於這方面憑證講解建議可以看 HackerCat 這位大神寫的文章 https://hackercat.org/burp-suite-tutorial/burp-suite-https-and-ssl-certificate ( 因為我也還沒有完全搞清楚機制怕講錯就不亂解釋有興趣的話可以點連結進去研究看看 )
這邊直接跳到要怎麼把憑證匯入到 Firefox 中。
先到 Burp 提供的 127.0.0.1:8080 下載憑證。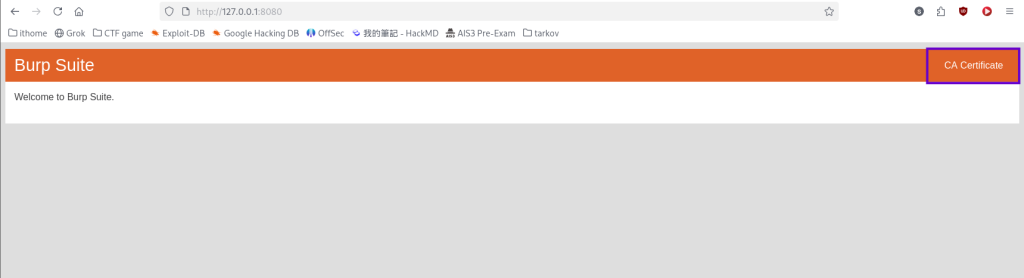
再來到 Firefox 的設定裡面。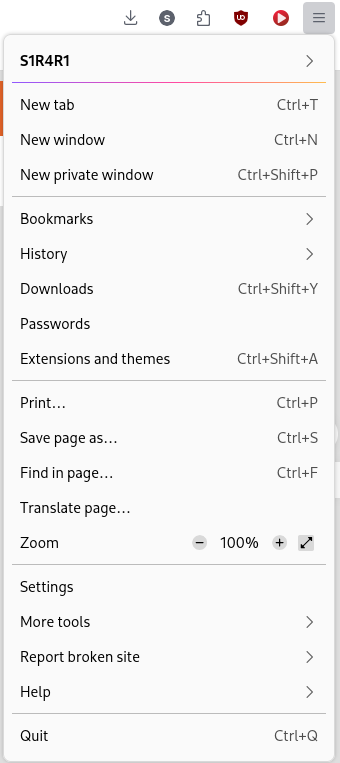
從搜尋欄搜尋 憑證 ( Certificate ) 就可以找到設定點開 View Certificates。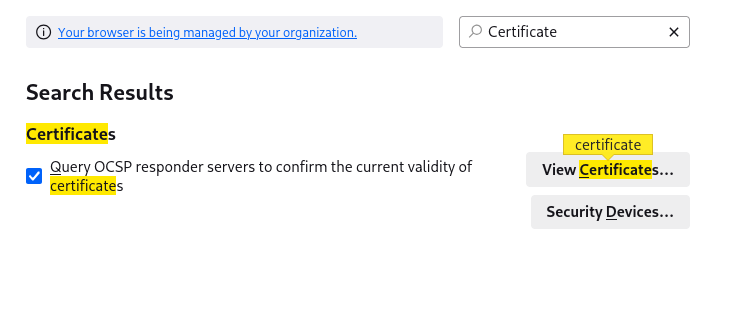
然後切換到 Authorities 分頁下方的 Import 。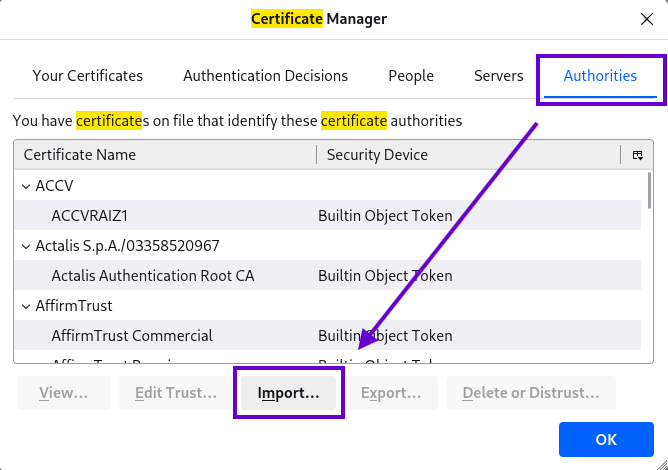
接著就選剛剛下載的 Burp 憑證。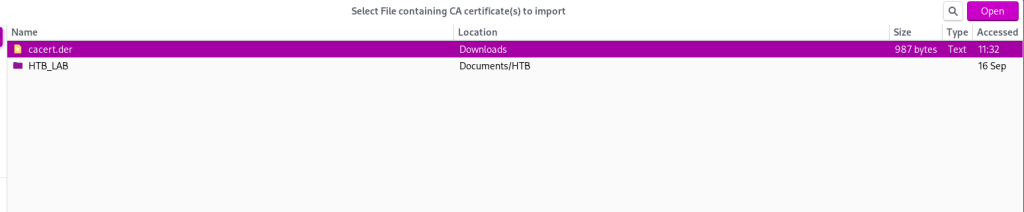
勾選 Trust this CA to identify websites 然後點 OK 就好了。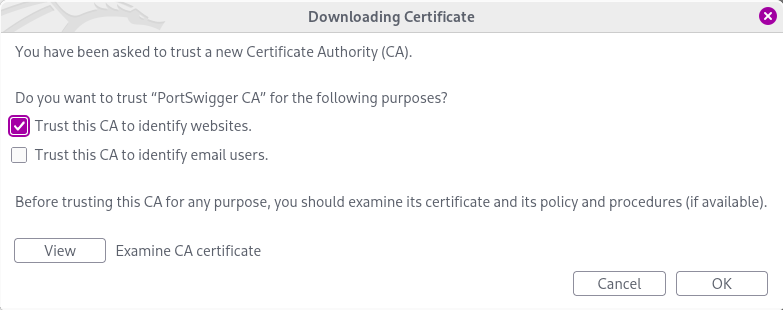
這樣就可以正常存取網頁了!
接下來的部分就明天再介紹。
在 Day 17 的時候有介紹過 Proxy 其實是一個中繼伺服器,當我們要連上一個網站時,原本是由我們 ( Client ) 直接發送 HTTP/HTTPS 的請求給網頁 ( Server ),而若是有 Proxy Server 的場合,則是像下圖一樣,請求會透過 Proxy Server 間接傳送給 Web 這種代理方式也稱為正向代理 ( Forward Proxy ),而反過來的 Server 由 Proxy Server 間接傳送回應給 Browser 的代理方式則是稱為反向代理 ( Reverse Proxy ) 。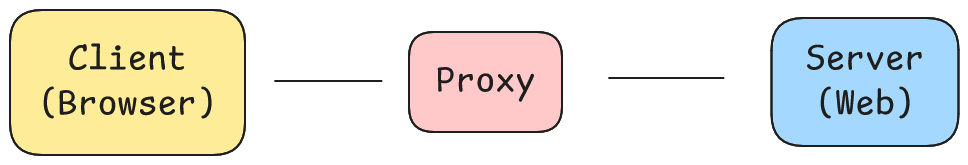
可以記成正向代理是由 Client 的角度;反向代理則是以 Server 的角度。
正向代理是代表 Client 透過 Proxy 去存取網路,這樣有幾個好處。
反向代理是由 Server 接收到請求後,回傳回應是透過 Proxy Server,或 Proxy Server 傳送請求給 Server,這樣也是有幾個好處。
跟上面兩者其實沒什麼關連,用這兩個工具架設 Proxy 最主要的用途是要攔截 HTTP/HTTPS 請求而已。
今天不知不覺寫著雖然只有設定步驟篇幅卻變好長,設定部分只要一步一步跟著做應該是不難,然後我非常推薦大家去看看駭客貓咪 ( HackerCat ) 大神的網站,介紹的東西超多,我這次的 Burp 也是基本從他的教學學來的,之後這個章節的內容應該會只單獨介紹 Burp ,ZAP 的部分我看之後能不能在鐵人賽完賽後再慢慢補上,不然兩邊都做文章篇幅會變超大 ( 我認為先專注在一個工具上也比較好 ),且花費的時間也會多上不少,我後面就只用 Burp 來實作,那明天應該就會開始進入 Burp 正式 ( ? ) 的教學了,那就明天見啦!


 iThome鐵人賽
 看影片追技術