
昨天談完 Site map 今天繼續接續講 Target 的另一個功能 Scope。
Scope 是用來界定測試範圍的,讓我們能夠鎖定在一個目標上。
Scope 介面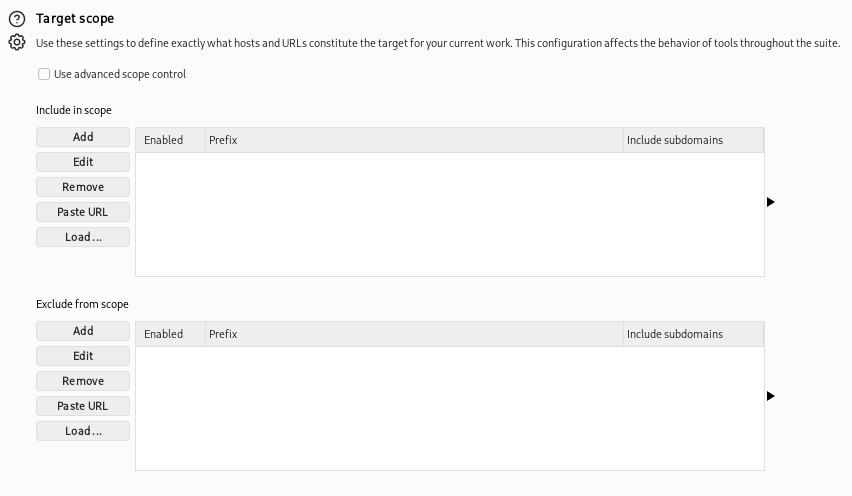
假設我們今天要測試單一一個網站時就可以
在 Include in Scope 中 add 想要測試的網站。
輸入網址後就可以加到範圍中。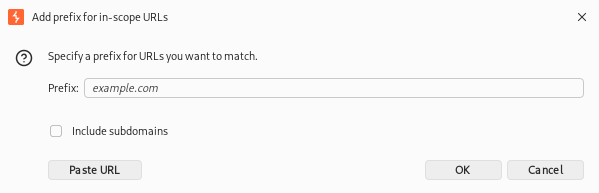
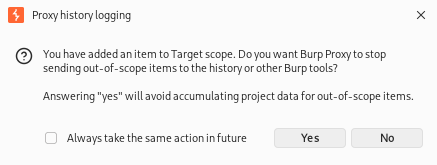
新增完後會跳出一個視窗詢問是否要停止紀錄其他不在 Scope 內的網站,這樣 Site map 就不會再繼續捕捉其他網站的資訊了。
補充 : 除了直接用
https://0a3600a80469ea3a81dc34ed000000ae.web-security-academy.net/網頁主頁的這種形式外也可以在往下限制到特定目錄下https://0a3600a80469ea3a81dc34ed000000ae.web-security-academy.net/login< 像是這樣。
之後將新增的範圍給 Enable 就可以適用了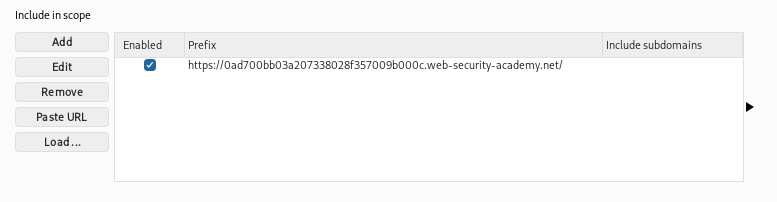
除了這個方法加 Scope 外還有另外一個方法可以用。
在 Site map 左側網址欄位中挑選要加入 Scope 的直接點右鍵就可以看到選項。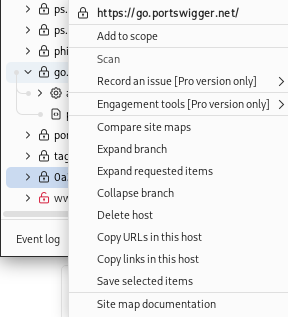
若是還有例外情況假設客戶要求要我們幫忙測試整個網站,但其中有幾個目錄是不能被做測試的還可以使用 Exclude from scope。
若我們要測試 https://0a3600a80469ea3a81dc34ed000000ae.web-security-academy.net/ 這個網頁,可是 https://0a3600a80469ea3a81dc34ed000000ae.web-security-academy.net/login 這個目錄沒有被授權做測試時可以這樣做。
這樣就不會攔截到 /login 裡面的流量和記錄到裡面的資料了。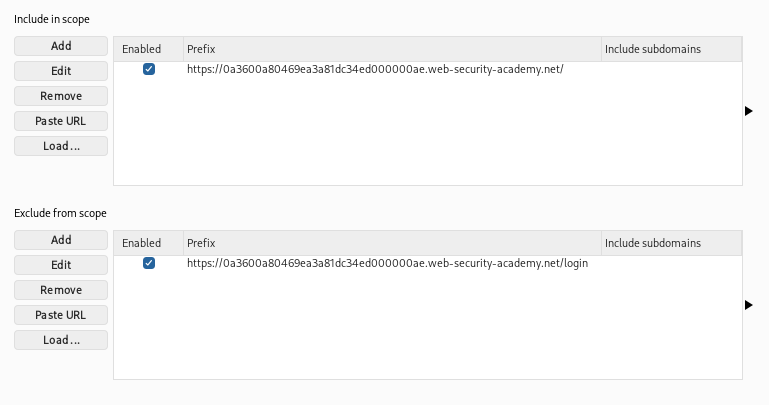
今天介紹了 Scope 這個方便的工具,之後實際在打靶機的時候就可以把靶機的網址加到 Scope 上,Site map 跟其他像 Proxy 的 HTTP histroy 跟 Intercept 就不會混入其他網站的流量跟資訊,實作上效率應該可以提升不少,在真實滲透測試的場景中最有用的應該就是可以避免不小心向未授權的目標去做到測試。


 iThome鐵人賽
 看影片追技術