iT邦幫忙

2026 iThome 鐵人賽

DAY 26
0

今天回來介紹 Burp 測試功能之一的 Intruder,其實原理跟 Repeater 一樣只是可以做到自動測試,今天先單純介紹原理跟介面,明天再來介紹怎麼使用。

Intruder

Intruder 是從請求中挑選特定的參數,來將這些參數做更改並送出請來做測試,跟 Repeater 比較不一樣的一點是 Intruder 是可以自動且大量的做測試。

假設原本的請求是像這樣

example.com/login?id=1

我們就可以透過 Intruder 把 id 當成測試參數,把 id 替換成下面這些數字批量做測試。
測試的數值 :

1
2
3
4
5
.
.
.
100

測試的請求 :

example.com/login?id=1
example.com/login?id=2
example.com/login?id=3
example.com/login?id=4
example.com/login?id=5
.
.
.
example.com/login?id=100

像上面簡單的例子我們就可以做到批量測試,就免得我們需要使用 Repeater 一個一個慢慢送。

Intruder 介面介紹

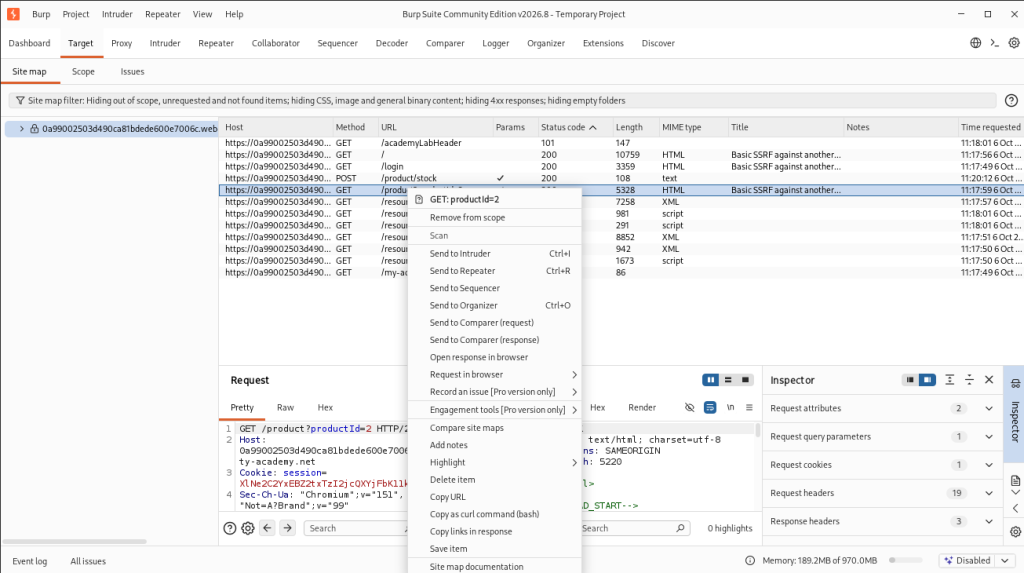
在 Site map 我們可以對請求按右鍵可以看到 Send to Intruder 的選項。
https://ithelp.ithome.com.tw/upload/images/20261006/20183931frY3v24yG6.png
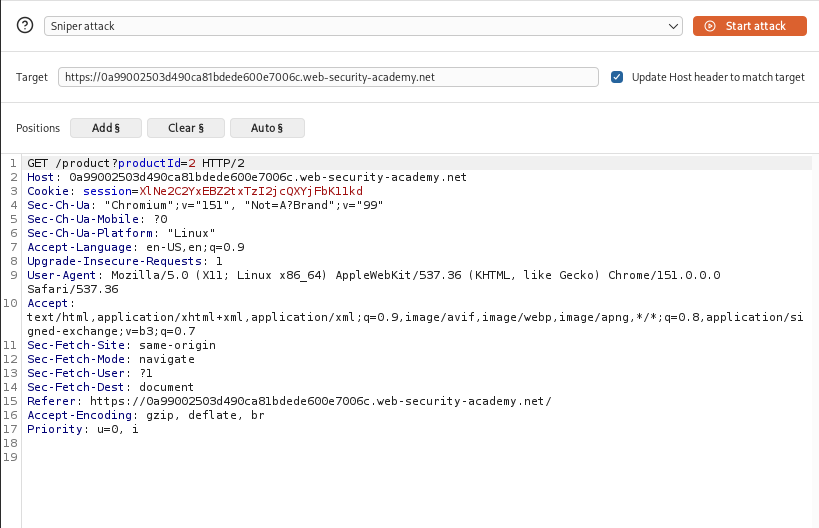
之後我們就可以到 Intruder 分頁。
https://ithelp.ithome.com.tw/upload/images/20261006/201839316RcQdbChJZ.png
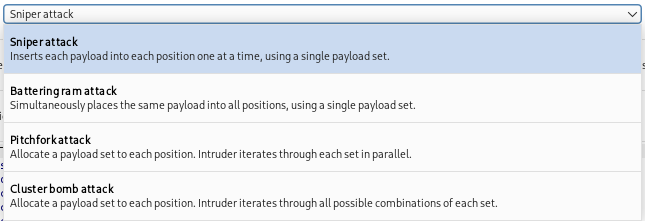
Intruder 頁面最上面可以選擇測試類型
https://ithelp.ithome.com.tw/upload/images/20261006/20183931lb2Tlay3yg.png

  • Sniper:一次主要測一個位置
  • Battering ram:多個位置使用同一個 Payload
  • Pitchfork:多組 Payload 一一配對
  • Cluster bomb:把多組 Payload 做各種組合

往下可以看到 Target 就是測試的目標,填入目標的網址就可以了。
https://ithelp.ithome.com.tw/upload/images/20261006/20183931rAGEu89CuZ.png


再往下是用來放參數的位置,可以新增也可以清除,還有一個自動插入,會判斷哪些是常常會做測試的參數把它標註起來。

https://ithelp.ithome.com.tw/upload/images/20261006/20183931FbUxJ7Xhw4.png


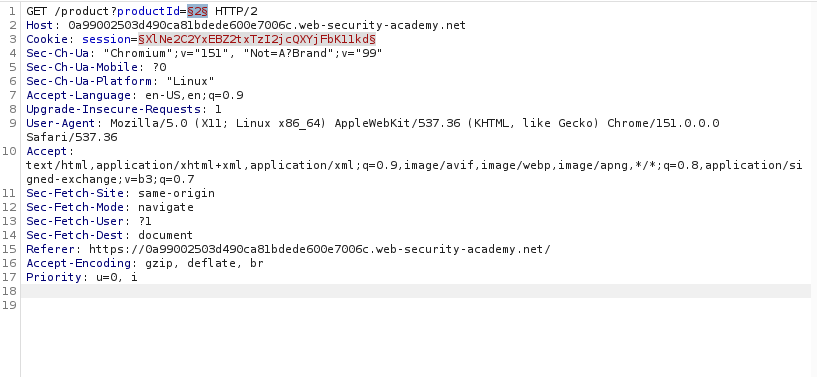
這邊則是請求的封包的樣子可以看到 productId 跟 cookie session 後面都有 § 符號,這個符號就是用來標註 Payload 要注入的位置
https://ithelp.ithome.com.tw/upload/images/20261006/20183931Em769Wli2b.png

總結

今天大概介紹了一下 Intruder 的原理跟介面,明天會再繼續介紹關於實際該如何使用。

參考資料來源 & 延伸閱讀


上一篇
Day 25 Burp Target - Scope 功能介紹
系列文
滲透測試新手的 HTB Academy 30天學習日記 共 26 篇
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言