iT邦幫忙

2026 iThome 鐵人賽

DAY 13
0
Security

從告警到結案報告:30 天勒索軟體事件應變實戰系列 第 13

Day 13|賴著不走:服務、排程工作與 WMI 事件訂閱持續性

  • 分享至 

  • xImage
  •  

案情推進

第三幕開始。

攻擊者已經進來,也控制了一台主機。

這時他會遇到一個問題:如果主機重開機呢?

或者眼前這支程式剛好被防毒刪掉,前面的工夫就可能白費。

所以攻擊者通常會想辦法留下第二個入口。

這就是 Persistence (持久化)

今天來看幾種 Windows 上常見的持續性手法:

  • 服務
  • 排程工作
  • WMI 事件訂閱
  • 建立帳號

本日探討

  • Persistence 在做什麼
  • 服務、排程工作、WMI 事件訂閱會留下哪些痕跡
  • 調查時該先看哪裡

一、持久化的本質:找一個會自動幫你執行的地方

Windows 本來就有很多「自動執行」機制,比如:

  • 開機會啟動服務。
  • 使用者登入時可以跑登入項目。
  • 排程工作可以定時執行程式。
  • WMI 能在某個系統事件發生時,觸發動作。

攻擊者做 Persistence,常見的思路
就是把自己的程式或指令掛進這些機制。
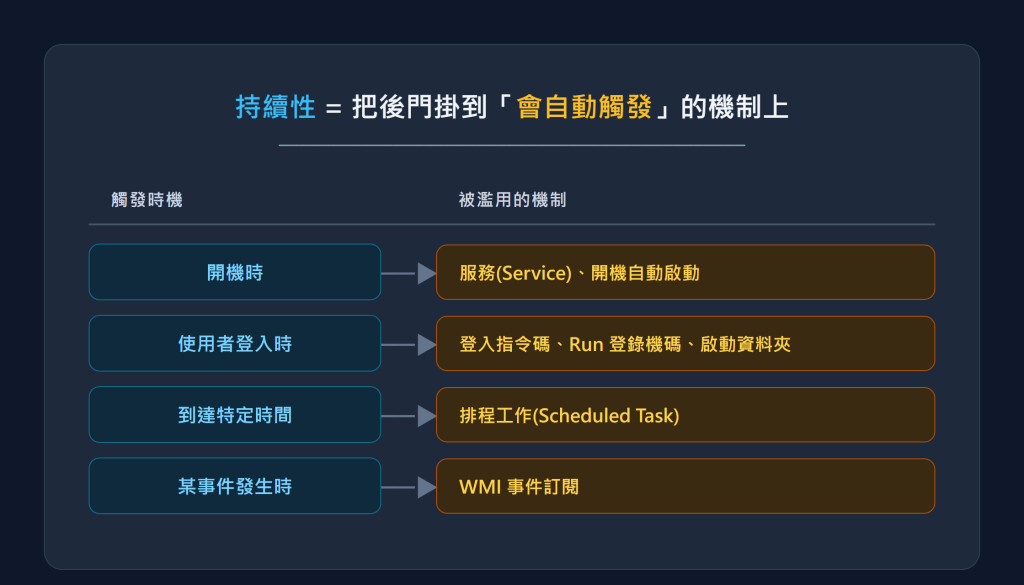
https://ithelp.ithome.com.tw/upload/images/20260914/201840770j6XeEHEVH.png

這些反而會是調查資安事件一個很棒的線索

可以先快速從持久化機制裡面是否有可疑程式來進行調查

二、手法一:服務(Service)

Windows Service 很適合拿來做持久化。

服務原本就是設計來在背景執行,而且可以設定成開機自動啟動。

如果攻擊者有足夠權限,就可能建立新的服務,
讓某個程式或指令在之後自動執行。

有些服務甚至會以高權限帳號運作,例如 Local System。
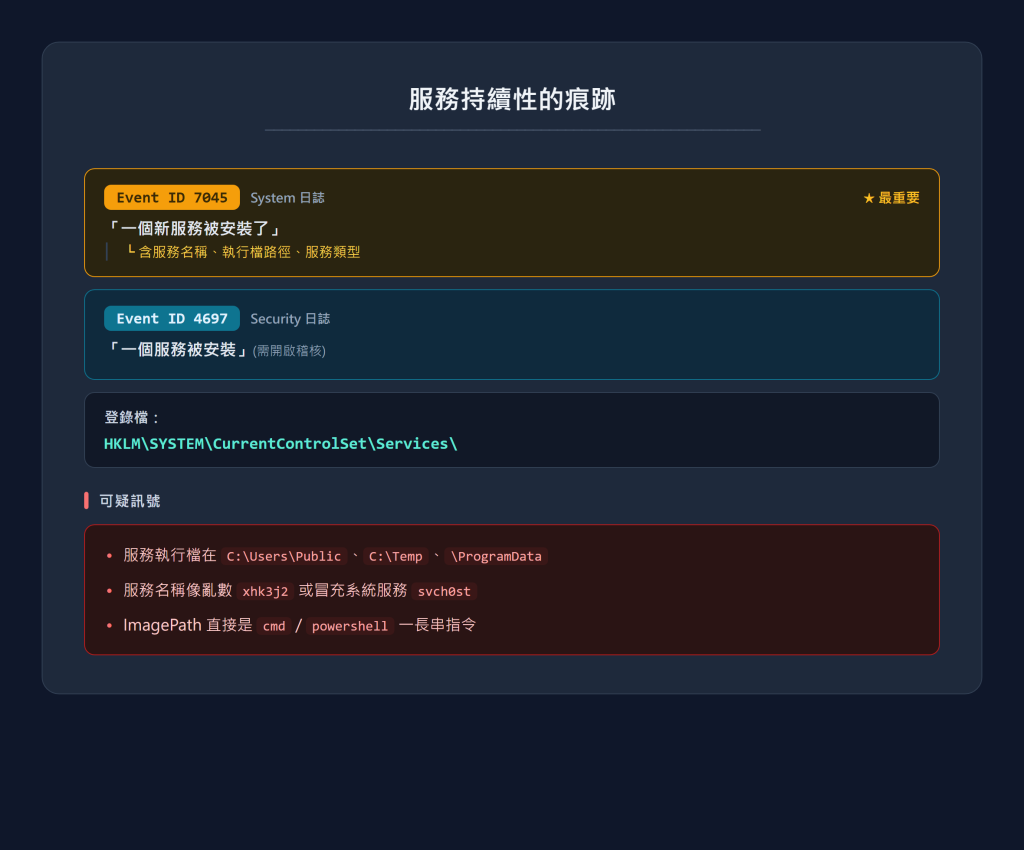
https://ithelp.ithome.com.tw/upload/images/20260914/20184077RJkGko0ank.png

其中 7045 很好用,可以從中觀察到:

  • Service Name
  • Service File Name
  • Service Type
  • Start Type
  • Service Account

服務名稱很常會偽裝,所以主要是看執行路徑。
例如:

  • C:\Users\Public\
  • C:\Temp\
  • C:\ProgramData\

上述資料夾本身沒有問題,只是很常惡意程式會丟去那。

另一種情況是 ImagePath 直接帶一長串:

cmd.exe ...
powershell.exe ...

上述這種也是高度可疑

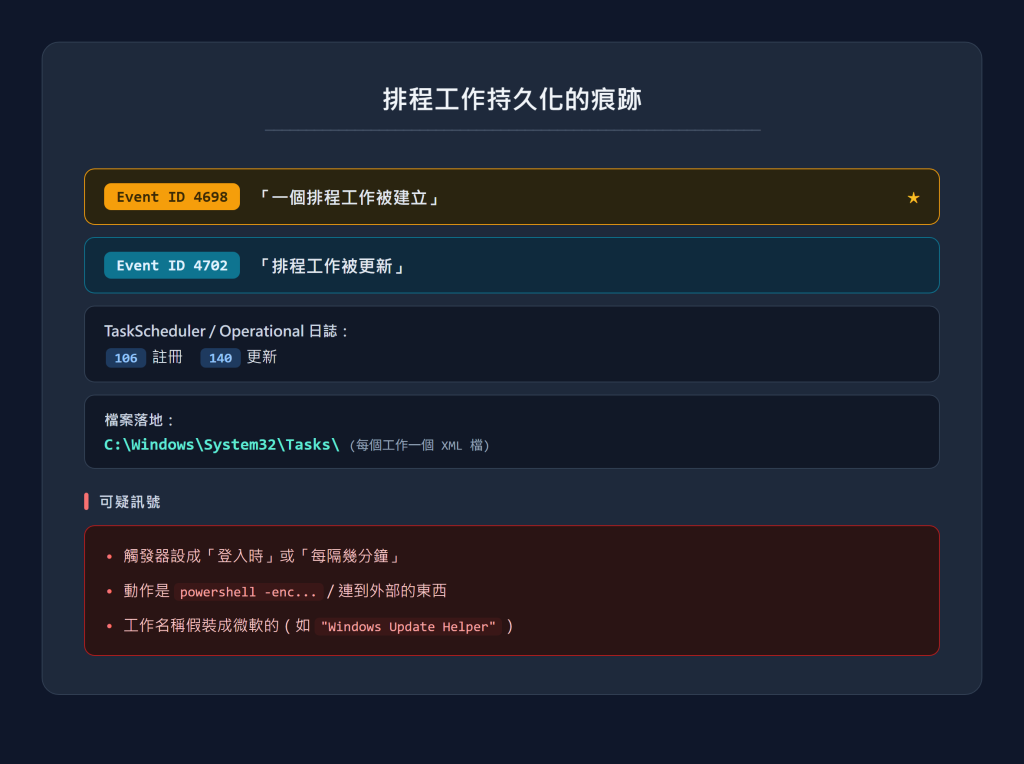
三、手法二:排程工作(Scheduled Task)

排程工作也是很常見的持續化方式

它本就是 Windows 的自動化機制。

可以設定:

  • 每天執行
  • 每小時執行
  • 使用者登入時執行
  • 開機時執行

攻擊者只要把自己的指令掛上去,就可以等 Windows 自己跑。

https://ithelp.ithome.com.tw/upload/images/20260914/20184077GZr1inkx7f.png

四、手法三:WMI 事件訂閱

WMI 事件訂閱比較少見,也比較容易被忽略。

它可以做的事情很像:

「當某個條件成立時,就執行某個動作。」

例如:

  • 系統啟動一段時間後
  • 某個 Process 出現
  • 某個事件發生

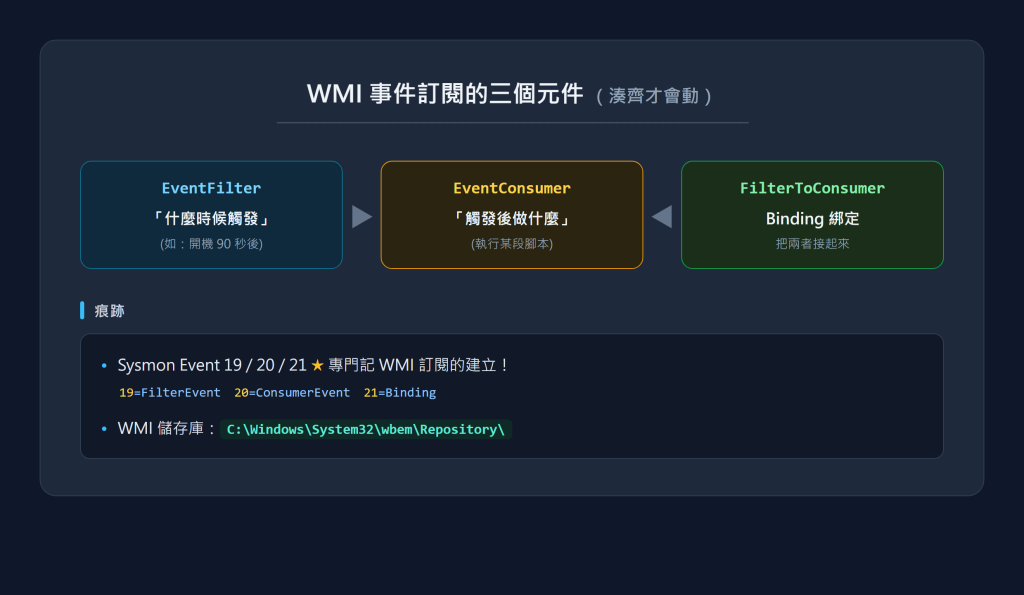
如果有部署 Sysmon,WMI Event Subscription 會比較好追。
專注看 Sysmon Event ID : 19 , 20 , 21

WMI Repository 本身則位於:

*C:\Windows\System32\wbem\Repository*
https://ithelp.ithome.com.tw/upload/images/20260914/20184077RMM3dLy4rX.png

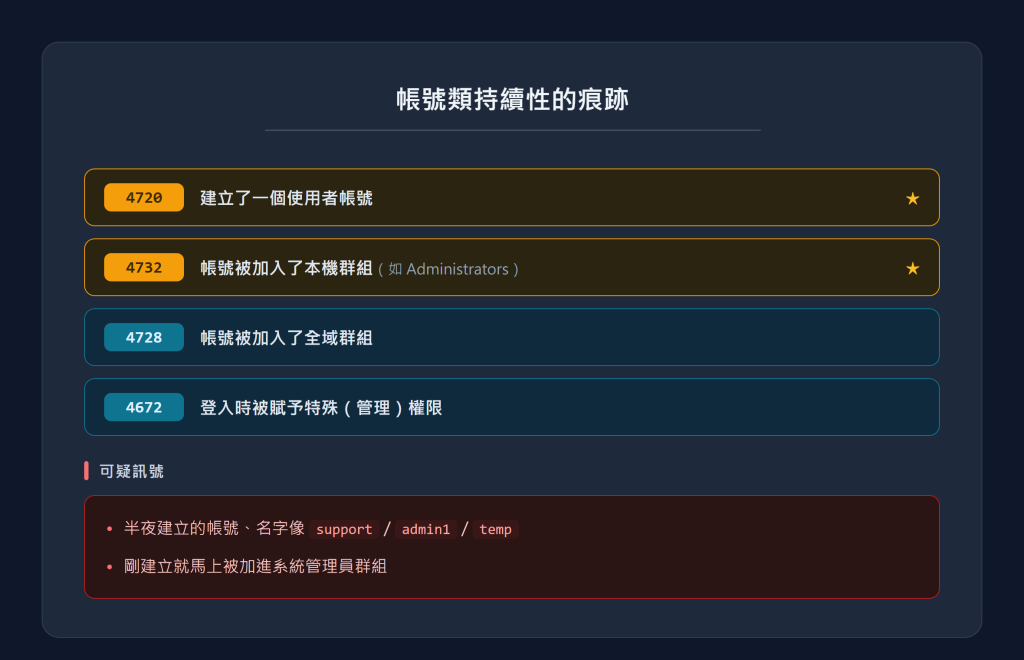
五、建立帳號本身就是持久化的一種

攻擊者有時候根本不需要玩太複雜的持續性。

直接開一個帳號就好,
或者把已經存在的帳號(被攻擊者獲取帳密)加進高權限群組。
https://ithelp.ithome.com.tw/upload/images/20260914/20184077xwwIf2HUYb.png

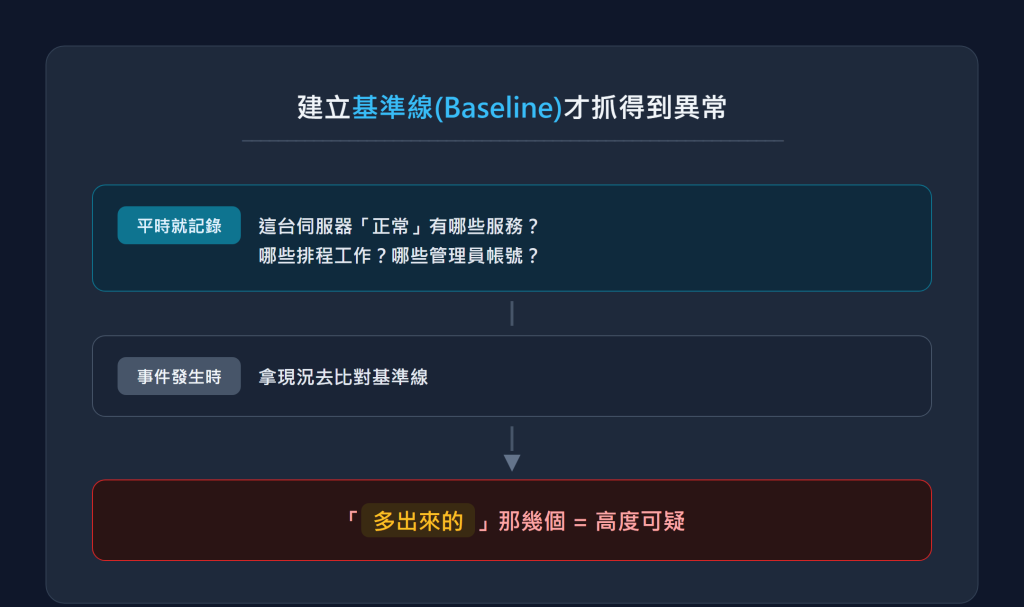
藍隊視角

抓持久化是需要知道「正常應該有什麼」。
異常,永遠是相對於正常。

https://ithelp.ithome.com.tw/upload/images/20260914/20184077Vuf2Fkiaq9.png


今日重點

  • 持久化 = 把後門掛到「會自動執行」的機制(開機、登入、定時、事件觸發)上。
    • 關注:服務 7045、排程 4698、帳號 4720/4732、WMI 訂閱 Sysmon 19-21
  • WMI 事件訂閱(不落地、藏在系統機制),沒 Sysmon 幾乎隱形
  • 抓後門靠基準線比對

明日預告

明天會討論 AD/Kerberos

作為之後探討 AD 攻擊的基礎


上一篇
Day 12|【動手】從一段編碼 PowerShell 還原攻擊者意圖
下一篇
Day 14|Active Directory 與 Kerberos 速成(給不懂 AD 的人)
系列文
從告警到結案報告:30 天勒索軟體事件應變實戰16
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言