
Day 14 是講解 AD 基礎知識
現在的情境是攻擊者想要拿下整個 AD
所以他會需要獲取 帳號憑證(密碼、雜湊、票證)
今天專注討論其中兩個地方
LSASS 全名是 Local Security Authority Subsystem Service
是 Windows 負責驗證的核心 process
它參與 Windows 的登入、身分驗證與安全性原則處理。
使用者登入後,LSASS 的記憶體中可能保有和驗證相關的資料,例如:
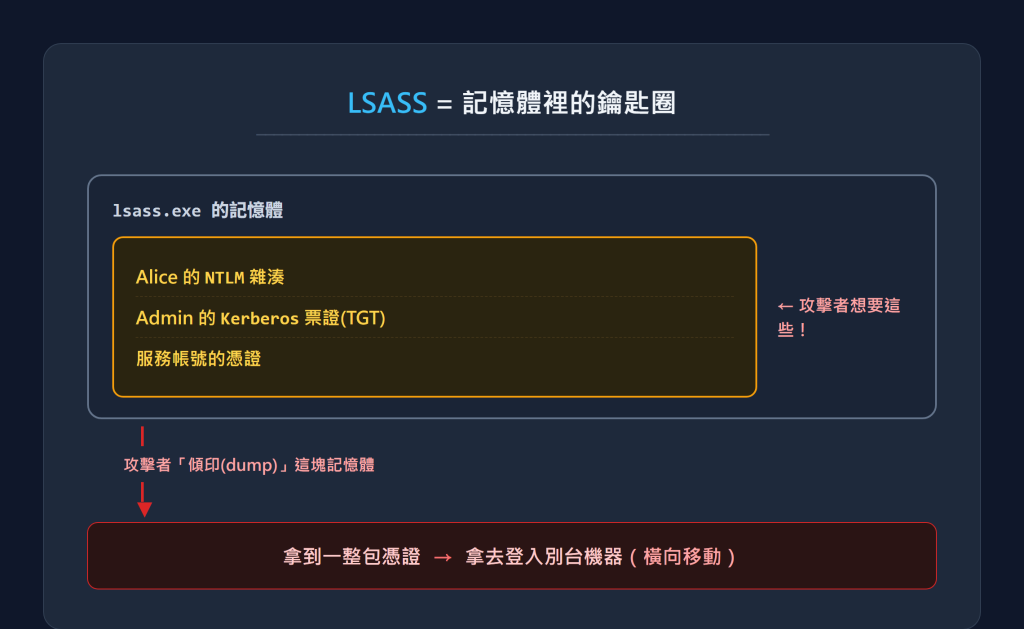
一旦攻擊者在一台機器上有了管理權限,會想去 dump LSASS
這樣就可以做到「一台淪陷擴散到全網」。
參考文章: https://www.deepinstinct.com/blog/lsass-memory-dumps-are-stealthier-than-ever-before
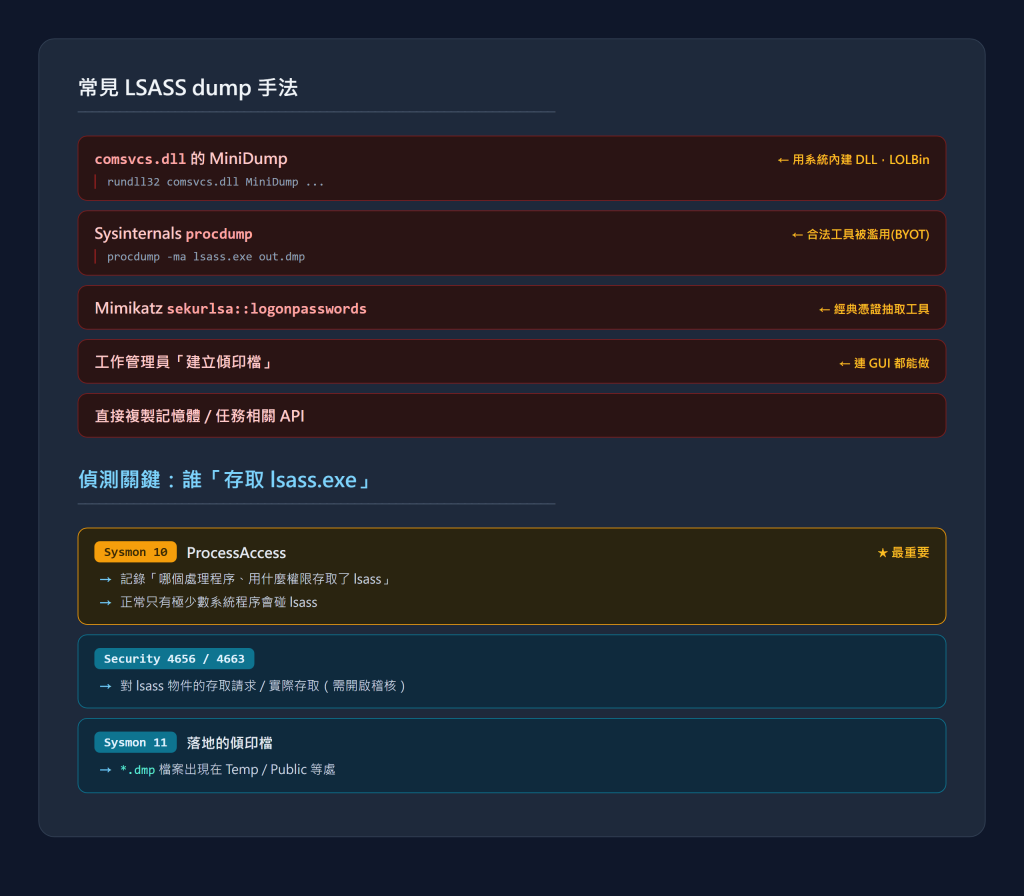
要 LSASS Dump 的方式很多,共同點是「有個 process 去『讀取』lsass.exe 的記憶體」
這個「讀取 LSASS」的動作,是偵測關鍵。
常見調查來源之一是:
Sysmon Event ID 10 : Process Access
可以看到如:
如果 TargetImage 是:C:\Windows\System32\lsass.exe
就值得繼續看 SourceImage 是誰
但不能說有 process 讀取 lsass.exe 就是惡意的,
正常環境也會有相似的行為出現,如:
所以進行資安調查,仍需要建立一個 baseline 來比對判斷
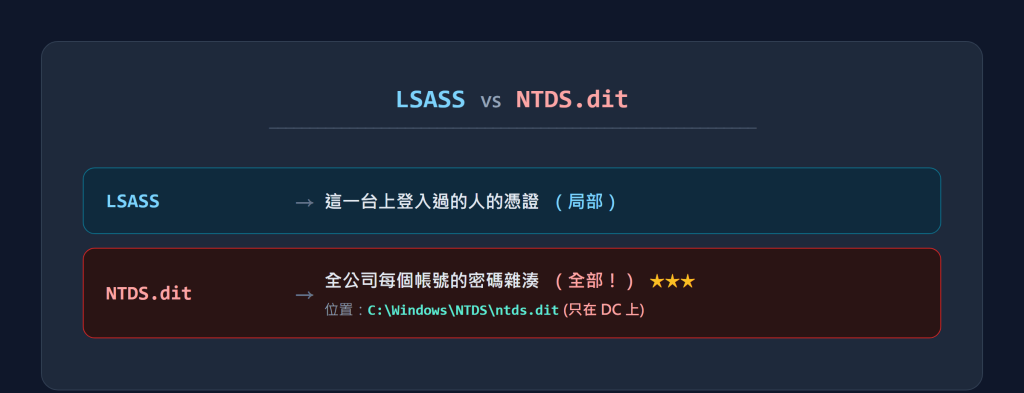
LSASS 只有「這台機器上登入過的人」的憑證。
但攻擊者一旦拿下 DC,會希望獲取:NTDS.dit
這是 AD 的資料庫檔案,
裡面是整個網域「每一個」帳號的密碼雜湊
包含:
對 Credential Theft 來說,最敏感的是帳號的密碼雜湊與相關認證資料。
但 ntds.dit 在系統運行時被鎖住,不能直接複製。
所以攻擊者會需要繞過:
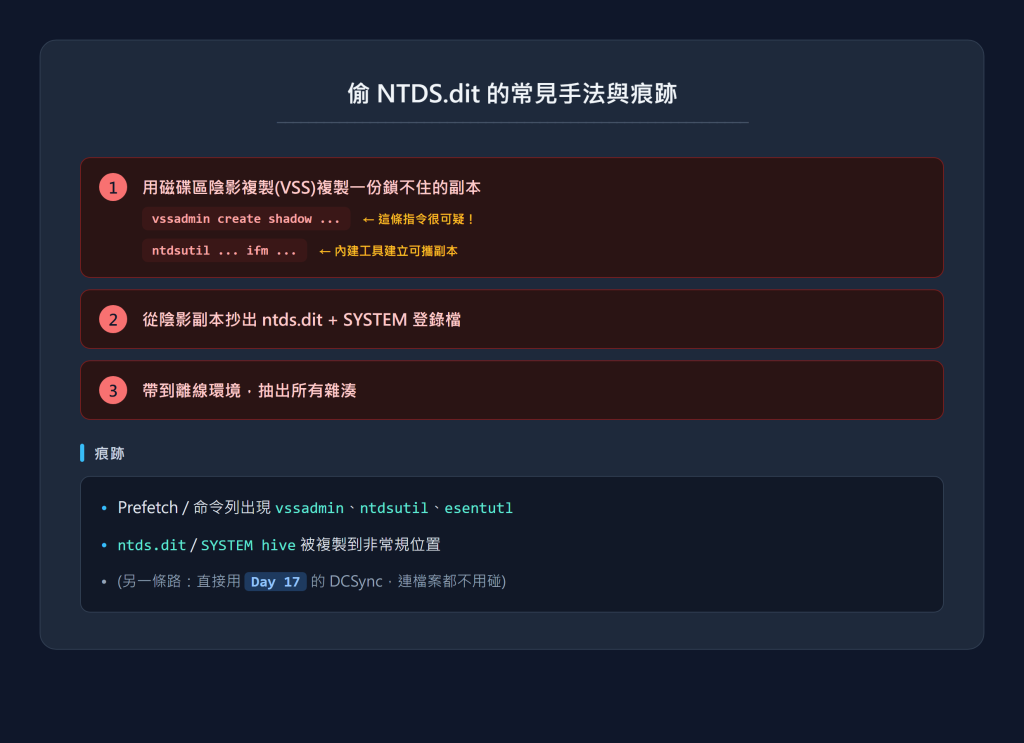
憑證竊取的偵測,
核心:監控「誰在碰不該碰的東西」。
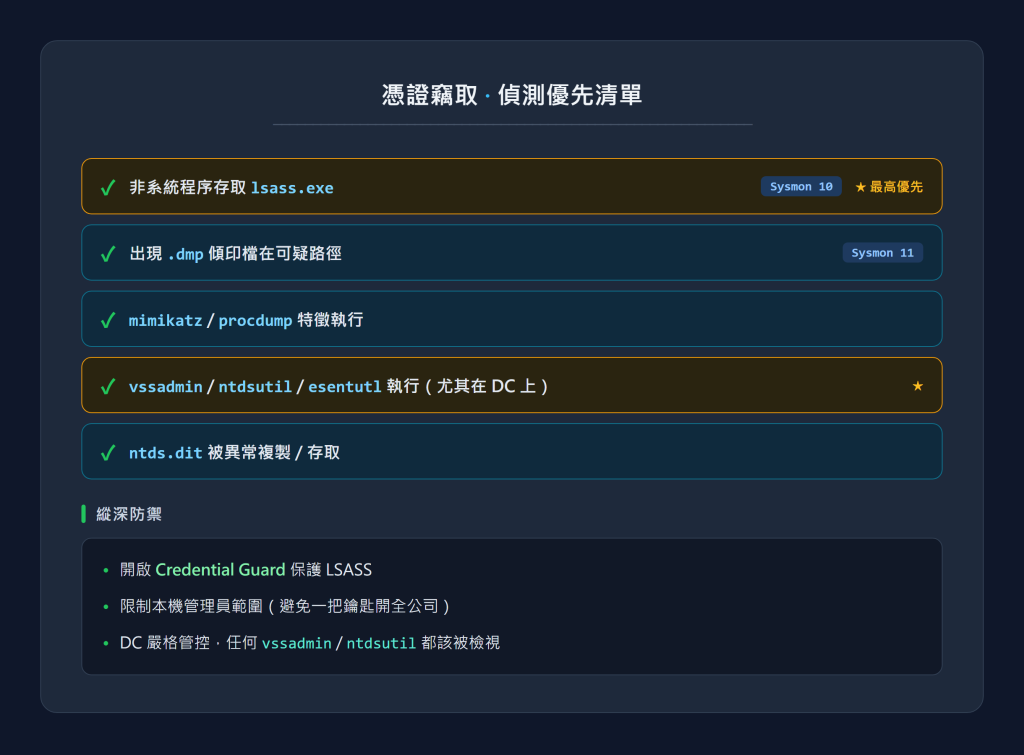
有了憑證竊取的基礎
明天會討論其中一種「 Kerberos 漏洞」的攻擊:Kerberoasting
裡面會講解攻擊者怎麼利用「服務帳號」的設計,
合法地要到 ticket、然後離線把密碼破出來
而在 4769 事件裡,要怎麼觀察


 iThome鐵人賽
 看影片追技術