
接下來三天(Day 15-17)會著重討論 AD 攻擊:
所以今天會專注討論 AD 基礎知識,這是為了後續三天做準備
krbtgt 這個帳號在 AD 裡面很重要如果一家公司有上千個員工,就會需要能知道,比如:
這類資料和管理邏輯,就是 Active Directory(AD) 在處理的事情。
可以想成公司的中央帳號與權限管理系統。
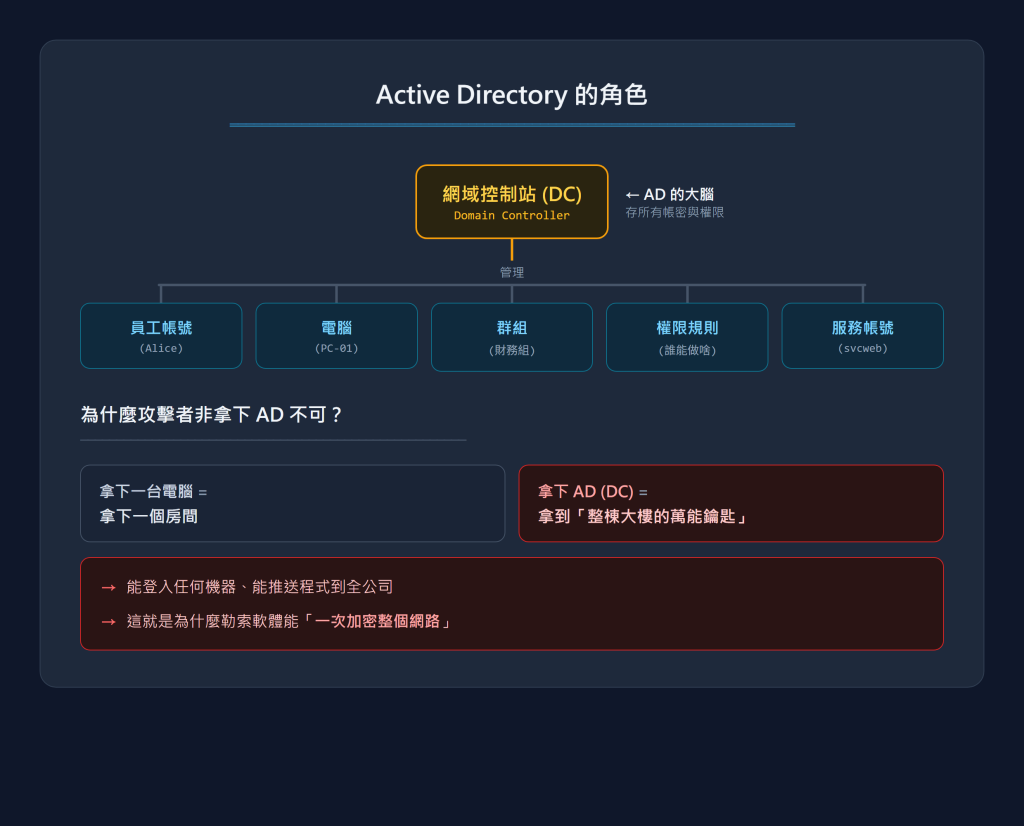
網域控制站,也就是 DC,負責提供 AD 相關服務。
包括:
攻擊者的終極目標,幾乎都是拿下網域控制站(DC)。
拿下 DC 等於完全控制,也就可以把勒索軟體一鍵推到每一台電腦。
Windows AD Domain 裡大量使用 Kerberos 做身分驗證。
它主要解決一個問題:
使用者登入一次之後,不需要每存取一個服務就重新把密碼交出去。
這裡可以用遊樂園來想。
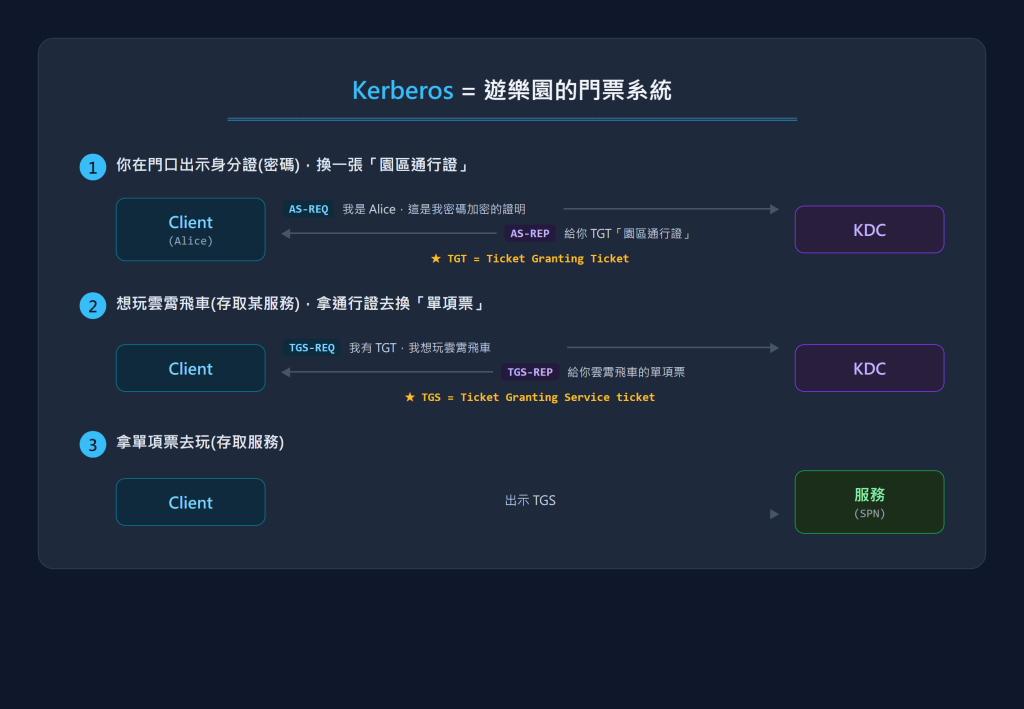
上述解釋
TGT (票證授予票證) = 園區通行證,證明「我已驗證過」
假設 Alice 今天來上班。
她先登入公司的 Windows 網域。
概念上,可以想成她走到遊樂園入口,先證明:
「我是 Alice。」
驗證成功後,KDC 會發一張:
TGT,Ticket Granting Ticket
可以把它想成園區通行證。
第一步:先取得 TGT
─────────────────────────────────────
    Alice
        │
        │ AS-REQ
        │「我是 Alice,我要登入」
        ▼
    KDC
        │
        │ AS-REP
        │
        ▼
     Alice 拿到 TGT
TGT 的用途類似:"我已經通過身分驗證"
之後要去哪裡,再用 TGT 這張票去換其他票
TGS (服務票證) = 單項設施的票,證明「我能用這個服務」
現在 Alice 想存取一台檔案伺服器:
FILE-SRV01
她不需要再輸一次密碼。
她可以拿 TGT 去找 KDC:
「我要存取 FILE-SRV01 上的檔案服務。」
KDC 驗證後,會發一張對應服務的票。
這張票叫:
Service Ticket
在 Kerberos 流程裡,取得它的階段就是 TGS Exchange。
第二步:取得服務票證
─────────────────────────────────────
        Alice
            │
            │ TGS-REQ
            │「我有 TGT,我要用檔案服務」
            ▼
        KDC
            │
            │ TGS-REP
            ▼
        Alice 拿到 Service Ticket
之後,Alice 把這張票交給目標服務。
Alice
    │
    │ Service Ticket
    ▼
FILE-SRV01
服務驗證票證沒問題,就讓 Alice 進去。
其餘
在售票處(KDC),有一個特殊帳號叫 krbtgt
所有的「園區通行證(TGT)」都是用 krbtgt 的密碼加密簽發的。
所以如果攻擊者取得 krbtgt 的長期金鑰材料,
例如對應的密碼雜湊或 Kerberos Key,問題會很嚴重
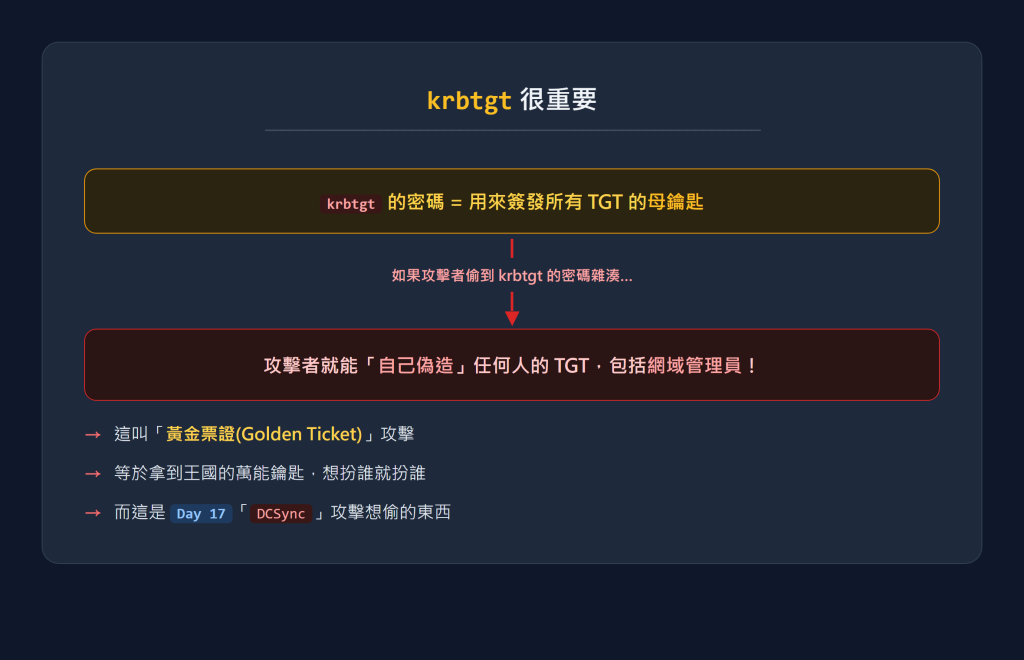
後續 Day 17 會討論:
DCSync 偷 krbtgt 雜湊 → 偽造黃金票證 → 完全控制 AD。
抓 AD 攻擊,得先認得正常流量。
底下先列出幾個事件 ID,之後還會探討
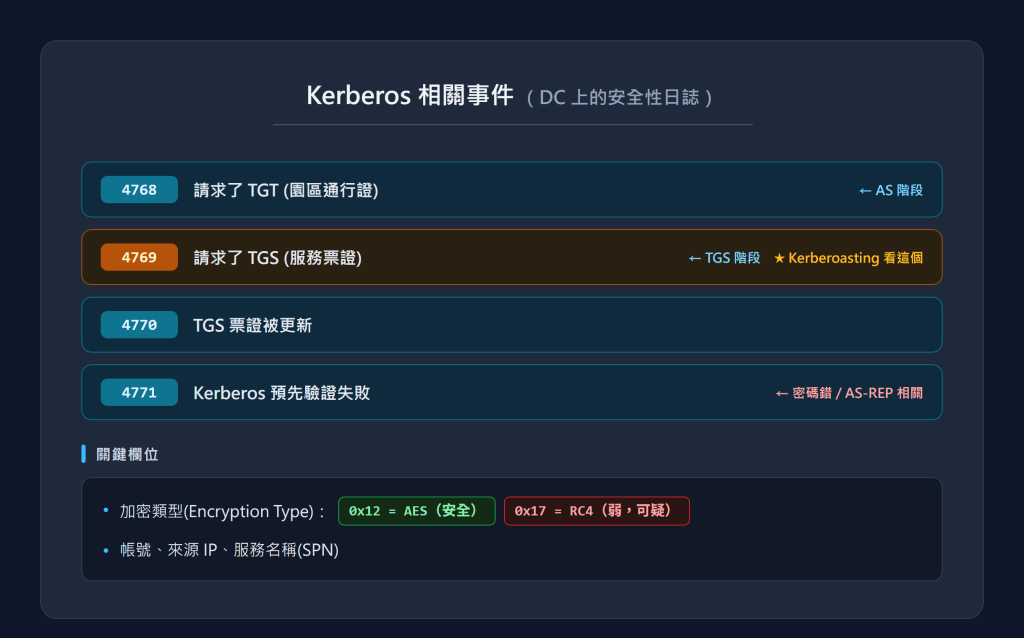
這些事件平時量很大,但
這是明天會討論的攻擊訊號
今天專注於探討 AD 基礎,明天會討論 AD 攻擊的前置作業:憑證竊取


 iThome鐵人賽
 看影片追技術