
Day 14 把 Kerberos 的基礎快速帶過
今天第一個漏洞:Kerberoasting。
這個攻擊幾乎全程是「合法」操作。
攻擊者只是「照規矩要一張 Ticket」,
然後回家慢慢破密碼。
微軟官方針對 SPN 解釋:https://learn.microsoft.com/en-us/windows/win32/ad/service-principal-names
回顧 Day 14:想用某個服務,需要拿 TGT 去 KDC 換那個服務的 TGS,而每個服務靠 SPN 來指定。
這個設計上的問題在於:KDC 發出的 TGS 票證,是用「該服務帳號的密碼」加密
而任何一個網域內的合法使用者,都能為任何 SPN 要一張 TGS。
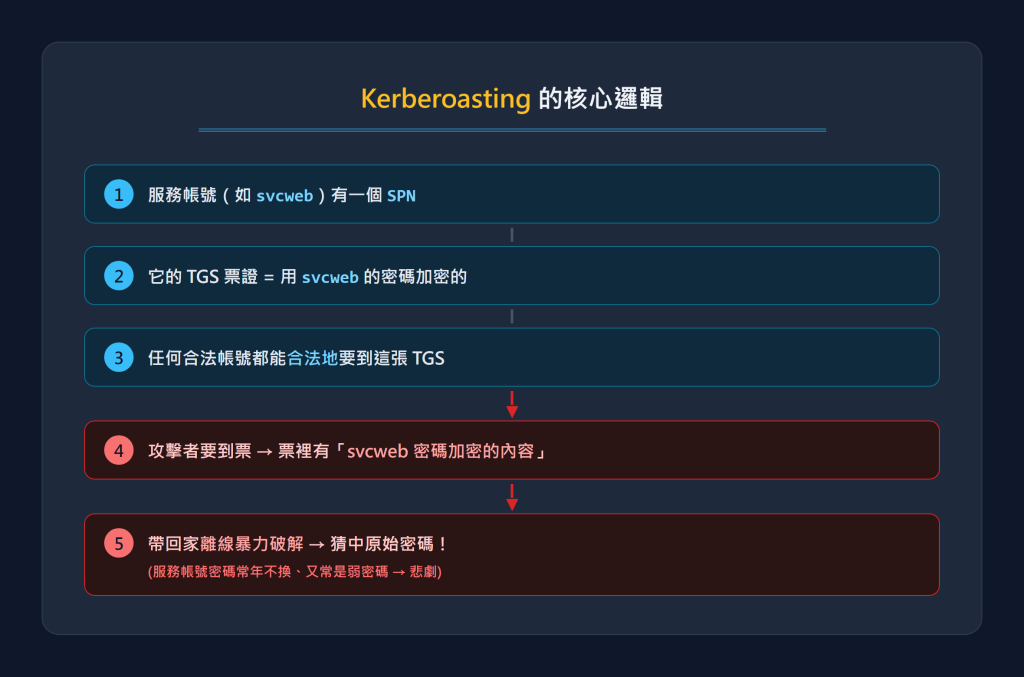
也就是說,攻擊者可以把破解密碼這件事情直接搬到自己本地端進行
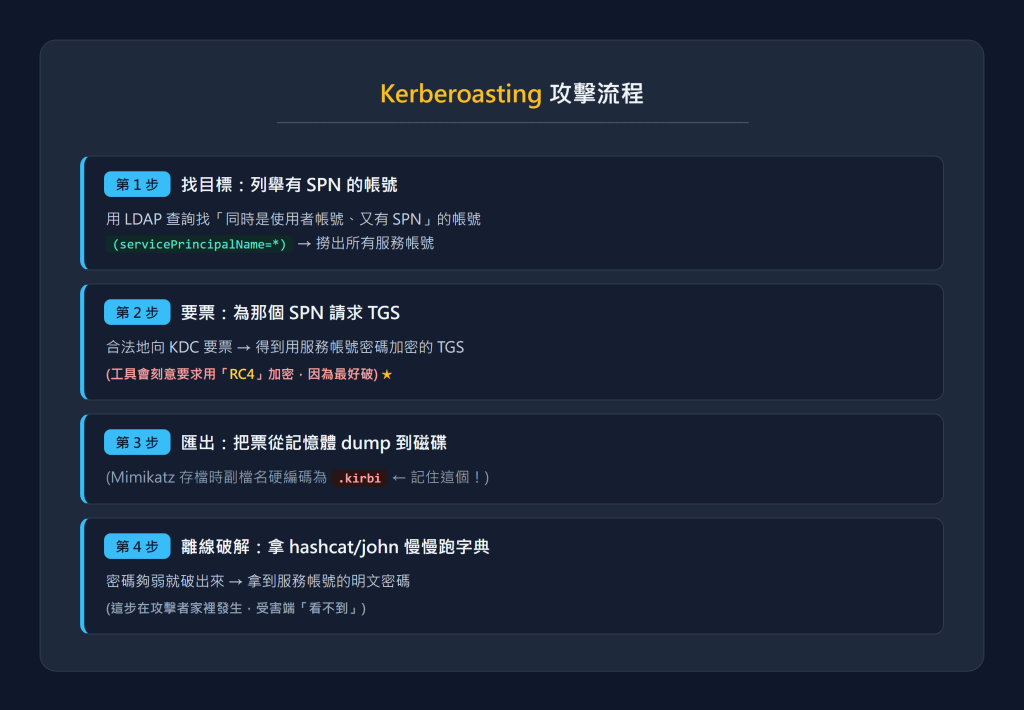
因為破解是攻擊者在自己本地端進行,所以不可能從受害者機器上做鑑識
防守端的部分會落在:第 1、2、3 步
回顧 Day 14 的 事件 4769(請求了 TGS 服務票證)
正常業務每天會產生大量 4769,不可能全看。
但 Kerberoasting 工具基本都會執行一個動作:刻意要求最弱的 RC4 加密
(因為最好破)
所以可以以此作為偵測依據
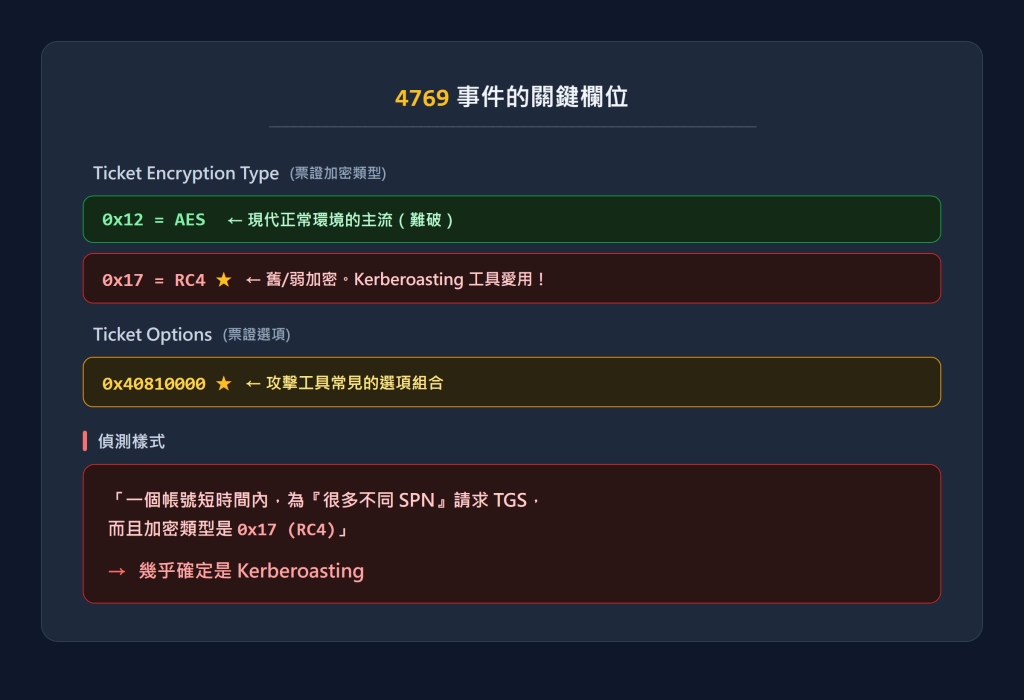
底下是把正常跟不正常的行為做成圖片
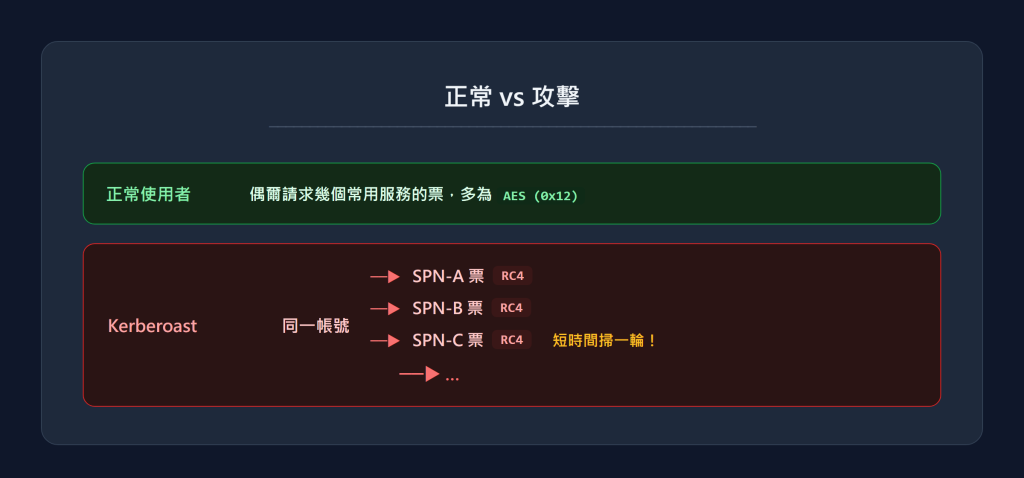
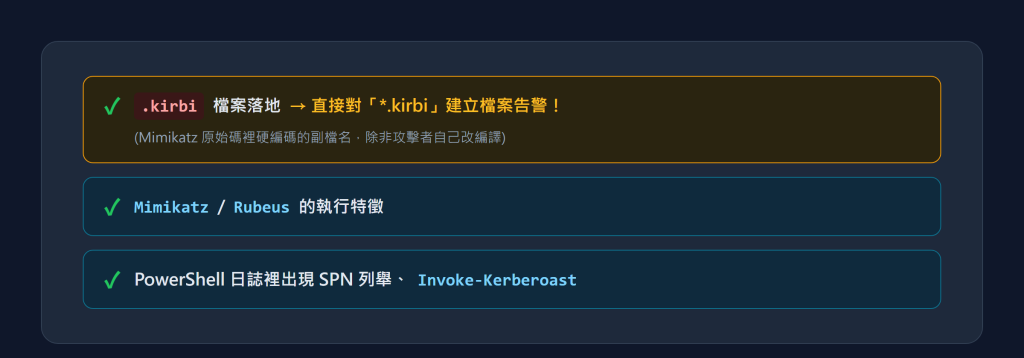
其餘的輔助判斷異常的訊號為底下
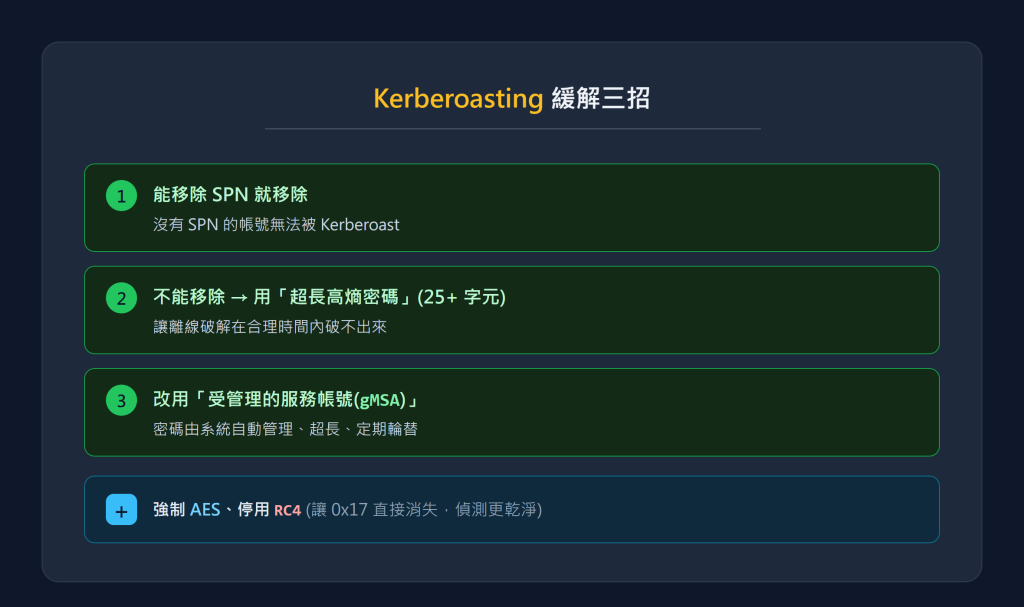
防禦方案就是強化密碼的強度
要在 4769 抓 RC4 ,
必須先在 AD 群組原則開啟 「稽核 Kerberos 服務票證作業(Audit Kerberos Service Ticket Operations)」。
沒開這個稽核,4769 不會被記錄
這是抓所有 Kerberos 攻擊的前提。
0x17(RC4) + 「一個帳號短時間掃很多 SPN」
.kirbi 落地是額外鐵證。Day 17 會論述
上述偵測判斷在很多國際資安證照都有考


 iThome鐵人賽
 看影片追技術