
「你信任的不只是你請進門的那個人,還有他一路帶進來的所有影子。」
——《阿帕契開源審計錄》¹ 卷一·依賴篇
幕間
女巫在帷幕後掙扎,今晚狼刀落在一個看不透的座位上。
「救不救?」獵人低語。
「他白天替我擋過一次話,救。」女巫咬牙倒出解藥。她不知道,自己親手把銀水戴到了狼脖子上。
長桌旁的鐘聲敲響,第一輪白天公投放逐的塵埃終於落定。在九人標準局的險惡賽局中,我們 2N1P 團隊終於打破了無數次開局即死的詛咒——我們沒有在警長面前慌亂自爆,也沒有在黑夜中被女巫悄無聲息地倒下毒藥。回望這整整十天的淬鍊,我們從一隻只會讓 AI 代筆唸稿的迷惘狼人,一步步重構了自身的工程底層:理解語法與語意的記憶體深淵、以狀態機築起防禦性邊界、用物件導向四柱鎖定介面契約、以 Big-O 審視資源消耗、在 Linux 終端機與 Git 物件中追尋真實證據、用法槌般的 AGENTS.md 給代理人套上韁繩、用水晶球般的 MCP 注入動態上下文,並以 SDD 六大階段徹底告別了盲目的衝動。
然而,當好人陣營與狼隊都在長桌前屏息以待時,真正的致命危機往往不來自檯面上的針鋒相對,而是潛伏在看似人畜無害的暗處。在狼人殺中,最可怕的對手永遠是那些偽裝成虔誠村民的「深水狼」或「倒鉤狼」——他們平時低調投票、附和共識,卻在關鍵時刻悄悄往井水裡投毒。
在現代軟體工程中,這種暗度陳倉的威脅就是**「依賴地獄」(Dependency Hell)與「軟體供應鏈安全」(Supply Chain Security)**。當我們在專案中隨手引入一個第三方套件時,我們引進的不僅僅是幾行輔助函式,而是連帶引入了數十個甚至上百個傳遞性依賴(Transitive Dependencies)。只要其中一個冷門套件被惡意植入後門,或者某個小版本更新破壞了向後相容性,整座看似堅不可摧的架構大廈,就會在瞬間轟然坍塌。
為了解決模組相依性混亂的問題,現代軟體工程確立了**語意化版本(Semantic Versioning 2.0.0, 簡稱 SemVer)**的黃金法則。版本號由三組數字構成:MAJOR.MINOR.PATCH(主版本號.次版本號.修訂號):
在追求高可靠度的系統中,嚴格恪守 SemVer 是模組發布者的基本職業道德。任何破壞性改動若被偷偷藏在 PATCH 更新中,都無異於狼人在黑夜中向村莊投毒。
在依賴解析演算法上,Go 語言採取了一種與 npm 或 pip 截然不同的設計哲學——最小版本選擇(Minimal Version Selection, MVS)。
傳統套件管理器通常採用「激進貪婪策略」:只要符合版本範圍,預設自動下載最新的 MINOR 或 PATCH 版本。這種策略看似先進,實則極不穩定——今天編譯成功的專案,明天可能因為某個依賴發布了壞掉的新版本而無法構建。
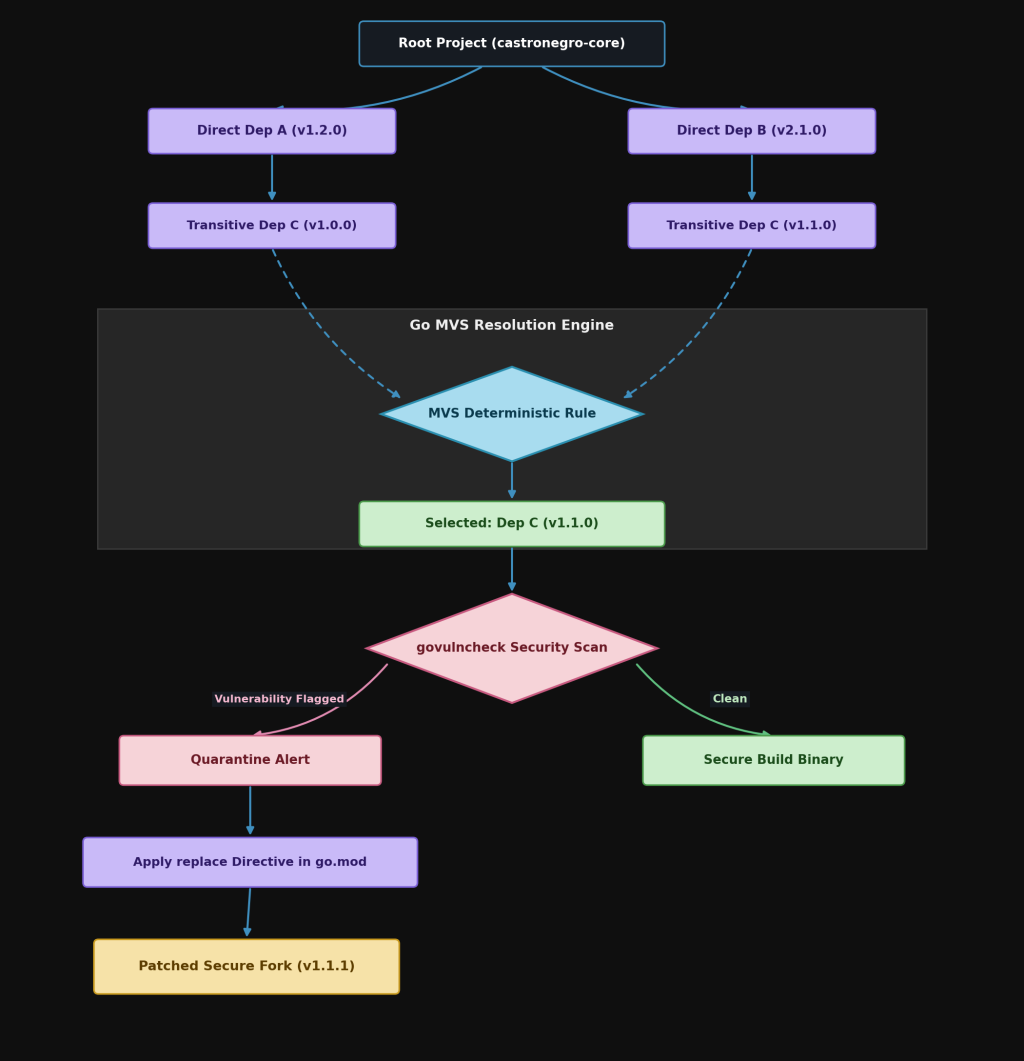
Go 的 MVS 算法反其道而行之:它會構建整個專案所有模組需求的最保守交集,並挑選滿足所有條件的「最老(最小)版本」。除非開發者明確要求升級,否則系統永遠維持最確定的建構狀態。
與此同時,Go 透過兩大工件建立密碼學防禦防線:
go.mod:宣告專案的直接依賴與間接依賴清單。go.sum:記錄每一個依賴模組檔案樹的 SHA-256 密碼學雜湊值,並透過全球公共公證伺服器(sum.golang.org)驗證,防止任何中間人篡改程式碼。在供應鏈防護中,最狡詐的攻擊手段莫過於「名稱搶註」(Typosquatting)與隱密的傳遞性呼叫漏洞。駭客刻意註冊與熱門套件極度相似的模組名稱(例如將 golang.org/x/crypto 拼寫為微小差異的假套件),誘騙未經審查的開發者引入。
更關鍵的是,許多傳統掃描工具僅僅根據版本號發出告警,造成嚴重的告警疲勞。在現代 Go 生態系中,官方提供的 govulncheck 工具實現了深刻的革新:它不僅僅比對版本號,而是深入解析程式碼的抽象語法樹與符號呼叫圖(Call Graph)。只有當你的程式碼路徑真正調用了該套件中存在已知 CVE 漏洞的具體函式時,govulncheck 才會亮起紅燈,幫助工程師在不浪費時間處理假警報的前提下,精準修補致命隱患。
以下展示了一個生產級的 go.mod 範例,包含明確依賴、間接依賴,以及在遇到供應鏈漏洞時,使用 replace 指令進行緊急安全隔離的實踐:
module github.com/tw-2n1p/castronegro-core

go 1.27.1

require (
	github.com/google/uuid v1.6.0
	github.com/twmb/franz-go v1.21.7
)

require (
	golang.org/x/sys v0.20.0 // indirect
)

// Emergency security override: isolate compromised transitive dependency
replace github.com/vulnerable/logging => github.com/safe-fork/logging v1.2.4
而在載入外部資產或動態外掛時,我們可以在 Go 中撰寫自主驗證函式,比對其 SHA-256 雜湊值,確保檔案未遭供應鏈投毒:
package security

import (
	"crypto/sha256"
	"encoding/hex"
	"fmt"
	"io"
	"os"
)

// VerifyArtifactIntegrity validates that the file matches the expected SHA-256 hash.
func VerifyArtifactIntegrity(filePath string, expectedHash string) error {
	file, err := os.Open(filePath)
	if err != nil {
		return fmt.Errorf("failed to open artifact file: %w", err)
	}
	defer file.Close()

	hasher := sha256.New()
	if _, err := io.Copy(hasher, file); err != nil {
		return fmt.Errorf("failed to compute artifact checksum: %w", err)
	}

	actualHash := hex.EncodeToString(hasher.Sum(nil))
	if actualHash != expectedHash {
		return fmt.Errorf("integrity violation detected: expected %s, got %s", expectedHash, actualHash)
	}

	return nil
}
這段簡潔的校驗代碼,為系統載入外部模組時設立了一道不可逾越的密碼學閘門。
下方的架構圖清晰展示了專案如何透過 MVS 選擇最小安全版本,並在靜態分析工具(如 govulncheck)發現隱密漏洞時,透過隔離機制切斷傳遞性威脅:
順帶一提,供應鏈安全這幾年也冒出不少以「技能檔案」形式打包安全知識、讓代理人按需載入的社群專案(例如一個掛著「Anthropic Cybersecurity Skills」名號、收錄數百份安全技能檔的 GitHub 專案)——這類專案並非 Anthropic 官方出品,是第三方社群維護的資源,讀者若想嘗試,請自行評估來源與內容的可信度,非官方社群專案,請斟酌使用。
至此,我們正式走完了鐵人賽第一階段「基礎築底」(Foundation,Day 01–Day 10)的完整征程。
在這十天的跋涉中,我們不再是那個只會靠 Prompt 碰運氣、在開源審查前手忙腳亂自爆的門外漢。我們為自己打造了一套完整的工程心智模型:從第一天的輪迴省思,到記憶體佈局的敬畏;從強型別與狀態機的防禦,到物件導向契約的嚴謹;從複雜度分析的冷靜,到終端機與 Git 底層的踏實;再到利用 AGENTS.md 駕馭 AI、利用 MCP 獲取真實上下文、利用 SDD 鎖定規格合約,並在今天以 SemVer 與供應鏈安全為專案築起堅固的城牆。
這堵城牆,徹底終結了我們作為「AI 浪人」的流浪歲月。
走出議事廳時我抬頭看了一眼:這片永夜裡什麼都沒變過,只有那輪月亮是例外——這一世它的邊緣泛著暗紅,像被什麼東西從外圍一點一點啃著。
天色即將破曉,村莊的第二個白天即將展開。從明天開始,我們將昂首步入第二階段——「實戰演練」(Practice,Day 11–Day 24)。在那裡,等待我們的不再是單純的基礎語法,而是開源專案中真正硬核的架構挑戰:SOLID 原則的深度重構、智慧電梯與自動販賣機的高難度物件導向設計、Doug Lea 的 Reactor 高併發網路模型、Apache Kafka 的分散式發布訂閱架構、Apache YuniKorn 的雲原生排程中樞,以及抗擊百萬高並發的系統設計實戰。
讀完這篇文章後,你應該能夠熟練運用 SemVer 規劃你的模組版本,理解 Go Modules 的 MVS 依賴解析機制,並能在專案 CI/CD 流程中整合 govulncheck 與密碼學雜湊校驗,徹底守護你的軟體供應鏈安全。
govulncheck)
govulncheck 套件說明
"Go modules Minimal Version Selection" "Semantic Versioning SemVer" "software supply chain security govulncheck" "transitive dependency isolation"
¹ 註:本書名為情境設定之虛構文獻,非真實歷史或開源紀錄。


 iThome鐵人賽
 看影片追技術