
現在假設攻擊者手上有憑證(Day 15-17)。
往下一般攻擊者會開始想要做橫向移動(Lateral Movement)
從已淪陷的一台,跳到下一台,再下一台,直到摸遍全網、找到 DC 和備份伺服器。
底下列出常見攻擊者進行橫向移動的方式
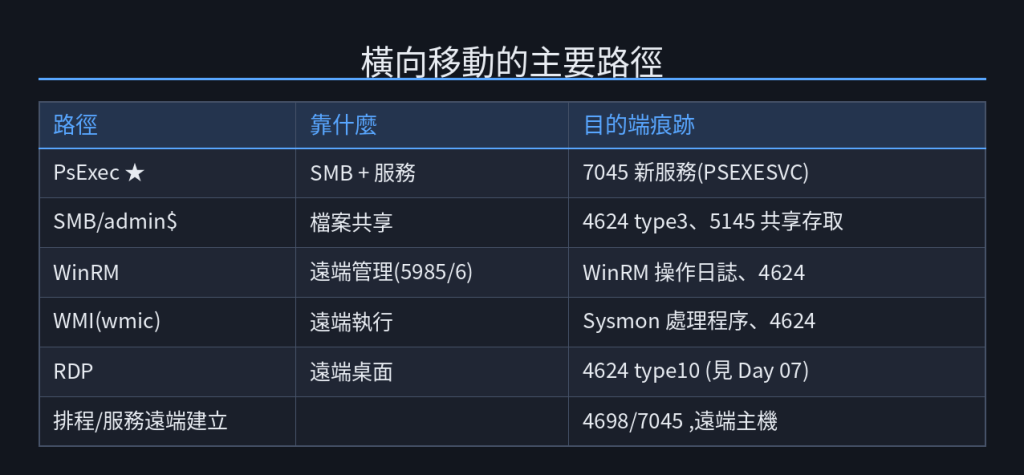
上述一個基本的共通點就是需要
故而如 Day 04 討論切斷"系統管理共用",可以防掉常見的些橫向移動方式 (admin$ , IPC$)
PsExec 是微軟 Sysinternals 的合法遠端管理工具
但也是攻擊者常常使用作為橫向移動的工具
PsExec 下載:https://learn.microsoft.com/en-us/sysinternals/downloads/psexec
細膩討論 PsExec 橫向移動遺留的痕跡:https://web.archive.org/web/20220309071610/https://www.contextis.com/en/blog/lateral-movement-a-deep-look-into-psexec
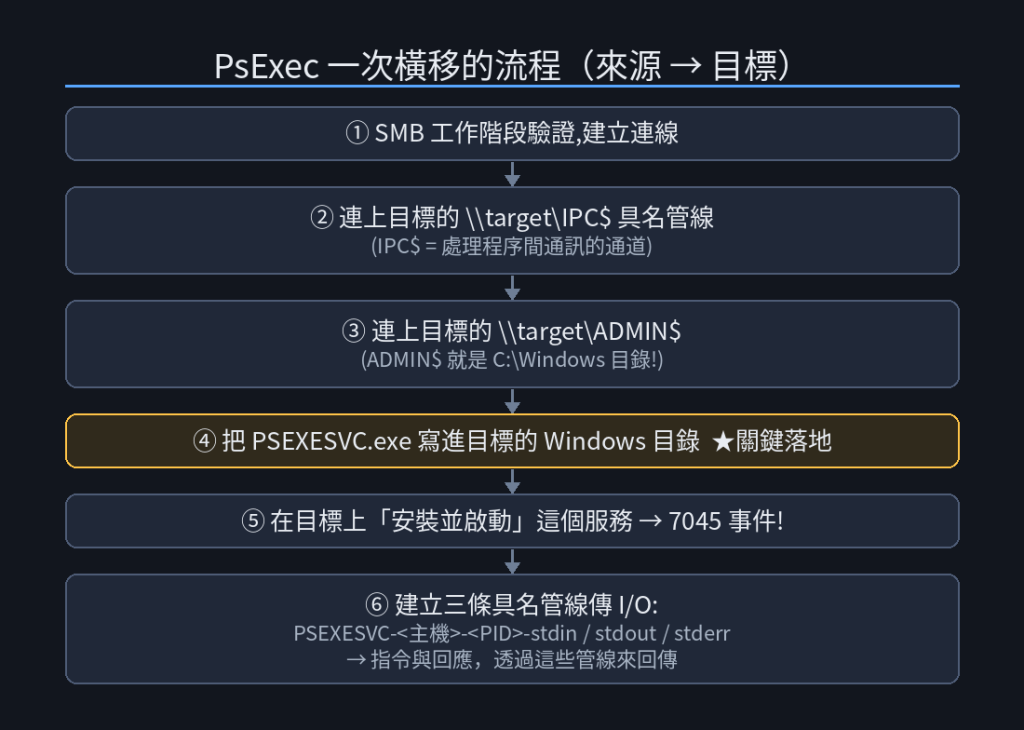
將上述攻擊行為去對應到 log 日誌裡面進行觀察,
如下可以看到很多相關的事件紀錄
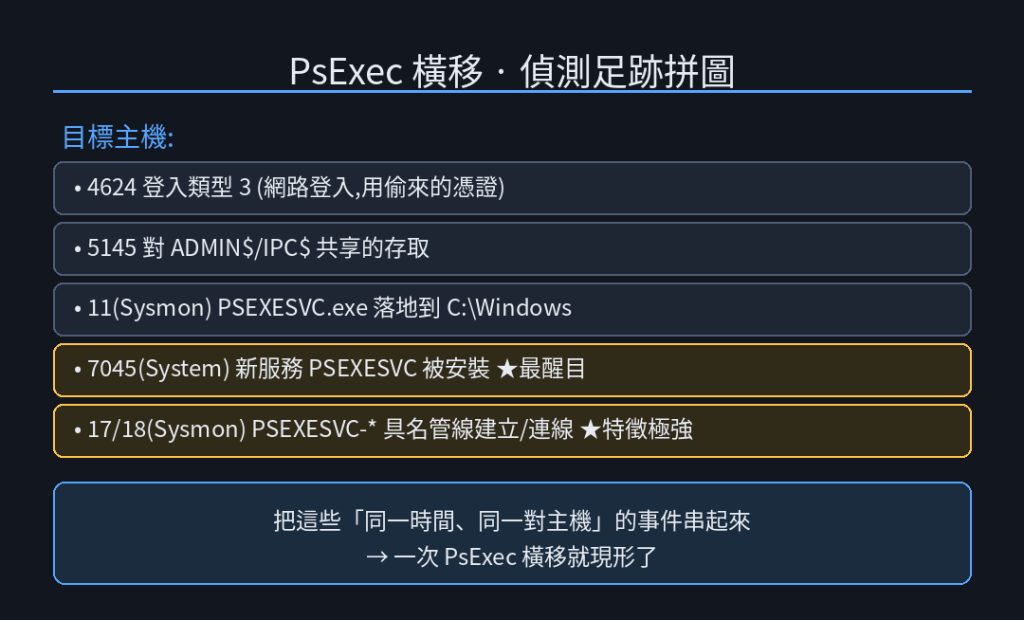
具名管線名稱
PSEXESVC-*(Sysmon Event 17/18) 在正常環境幾乎不會有,透過 Sysmon 設定會特別蒐集這些管線名稱。
當攻擊者用 RDP 連到某台機器操作,為了節省頻寬,
RDP Client 端會把畫面上的小方塊快取到本機硬碟(Cached Bitmaps)。
這代表攻擊者在遠端桌面上「看過、操作過」的畫面碎片,被存在了他用來連線的那台機器上。
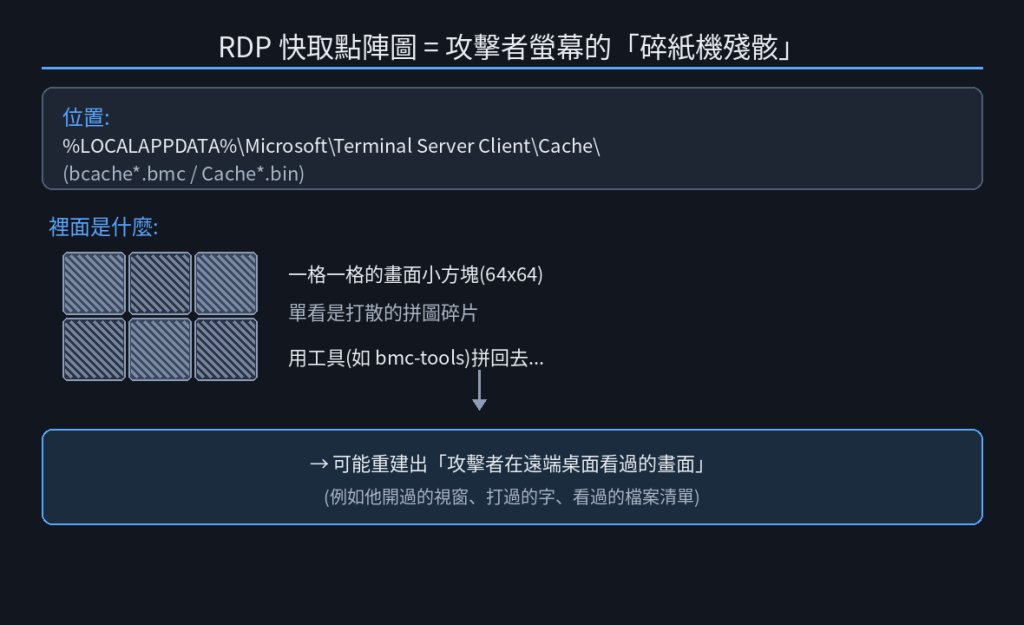
雖然拼出來的是破碎、不完整的畫面,
但在資安事件調查中,它可能是**直接證明「攻擊者在這台上做了什麼」**的證據
尤其當攻擊者是從一台你能存取的內部跳板機發動 RDP
底下為可以進行鑑識針對 RDP 的工具:
工具 BMC-Tools: https://github.com/ANSSI-FR/bmc-tools
工具 RDPCacheStitcher: https://github.com/BSI-Bund/RdpCacheStitcher
底下整理 3 個角度做資安事件偵測
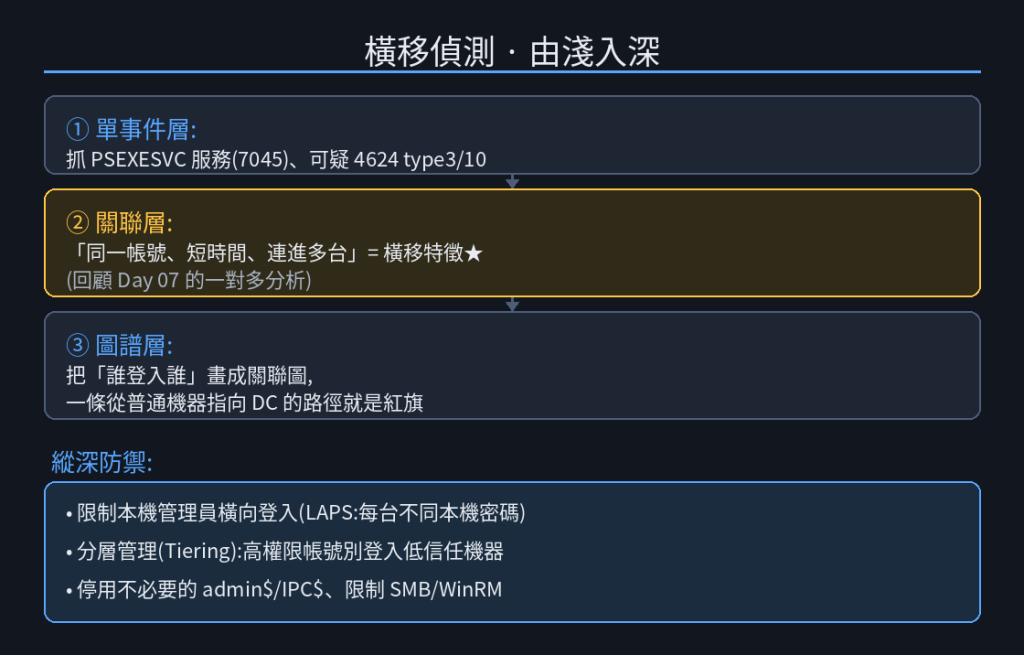
通用證據是:「單一帳號在短時間登入一堆平常不會連線的主機」
Day 19 會把這一幕學的(AD 攻擊 + 橫移)串起來,
拿一份日誌,實際走一遍「識別橫向移動足跡」的分析流程


 iThome鐵人賽
 看影片追技術