iT邦幫忙

2026 iThome 鐵人賽

DAY 17
0
Security

從告警到結案報告:30 天勒索軟體事件應變實戰系列 第 17 篇

Day 17|AD 攻擊二:AS-REP Roasting 與 DCSync

  • 分享至 

  • xImage
  •  

案情推進

昨天的 Kerberoasting 需要「先要一張服務票」。

今天介紹 2 個攻擊:

  • AS-REP Roasting:連票都不用先要,就能拿到可破解的密碼資料。
  • DCSync:假扮成一台網域控制站,騙 DC 把 krbtgt 的密碼交出來

本日探討

  1. AS-REP Roasting
  2. DCSync
  3. 拿到 krbtgt 之後呢?

一、AS-REP Roasting

回顧 Day 14 的 Kerberos:

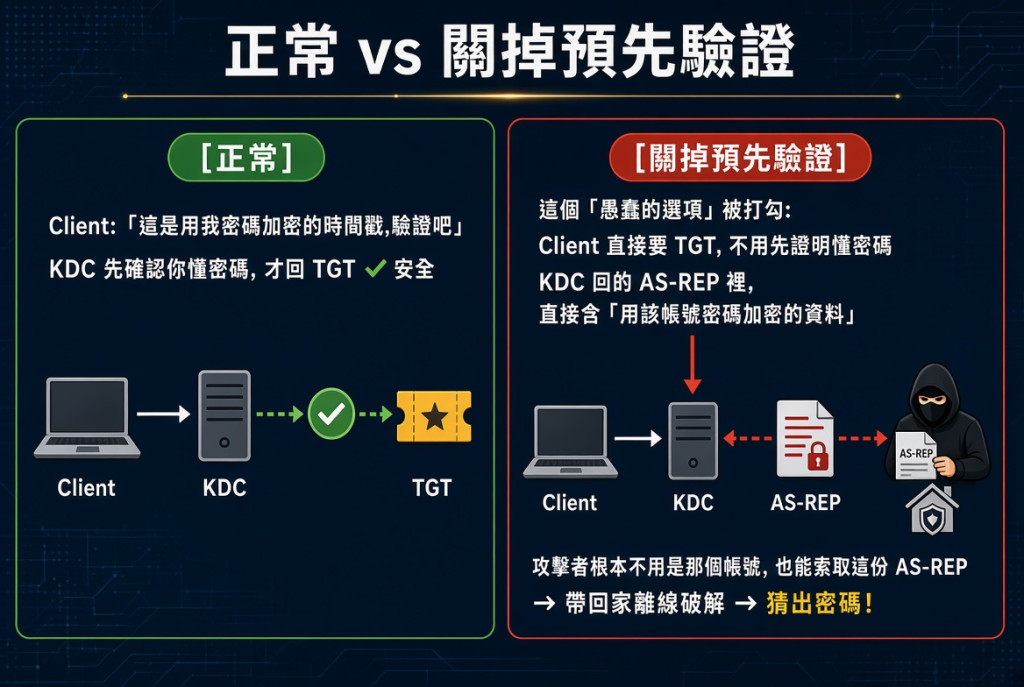
  • 正常時候,你要 TGT 時(AS-REQ),要附上「用你密碼加密的時間戳記」,證明你真的知道密碼
    • 這一步叫預先驗證(Pre-authentication)

但有些帳號被設成了 「不需要 Kerberos 預先驗證」

通常是某廠商軟體要求、或當初除錯時開的,然後沒人記得關。
https://ithelp.ithome.com.tw/upload/images/20260917/20184077WvIXdTIpWh.jpg

一句話對比:

  • Kerberoasting : KDC 說「這是服務帳號密碼加密的票,你去破」
    • 要先要票
  • AS-REP Roasting: KDC 說「這是使用者密碼加密的資料,你去破」
    • 連票都不用

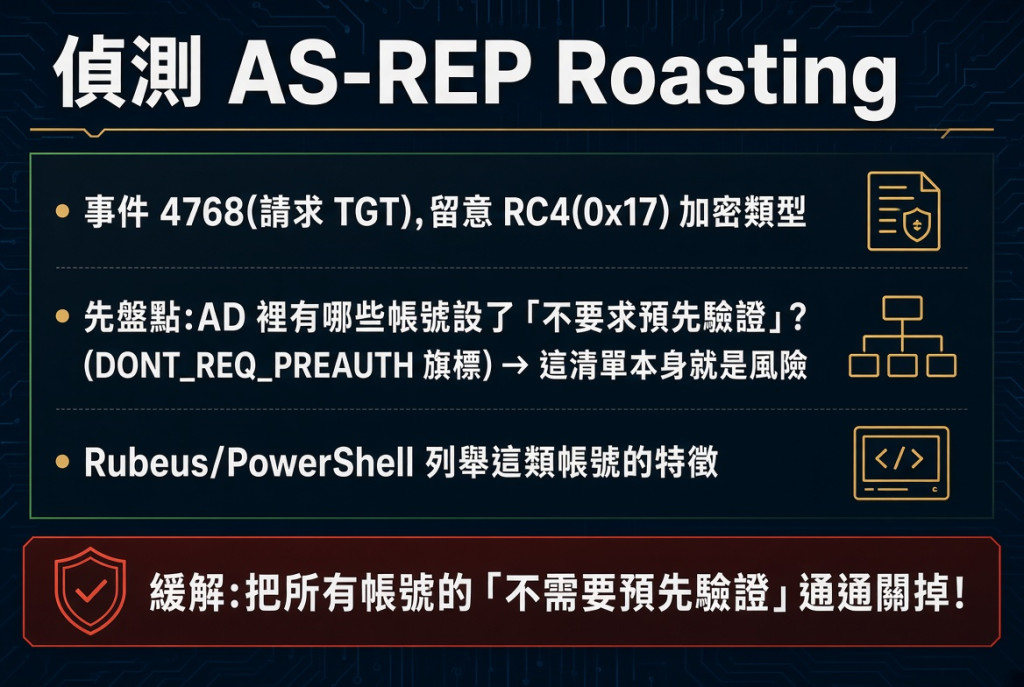
https://ithelp.ithome.com.tw/upload/images/20260917/20184077y3dbyAO4rY.jpg

AS-REP Roasting 最好的防禦是「根本沒有可 roast 的帳號」。去 AD 撈出所有設了 DONT_REQ_PREAUTH 的帳號,逐一檢視是否真的必要。


二、DCSync

這裡先講 AD 本來就有的正常機制:
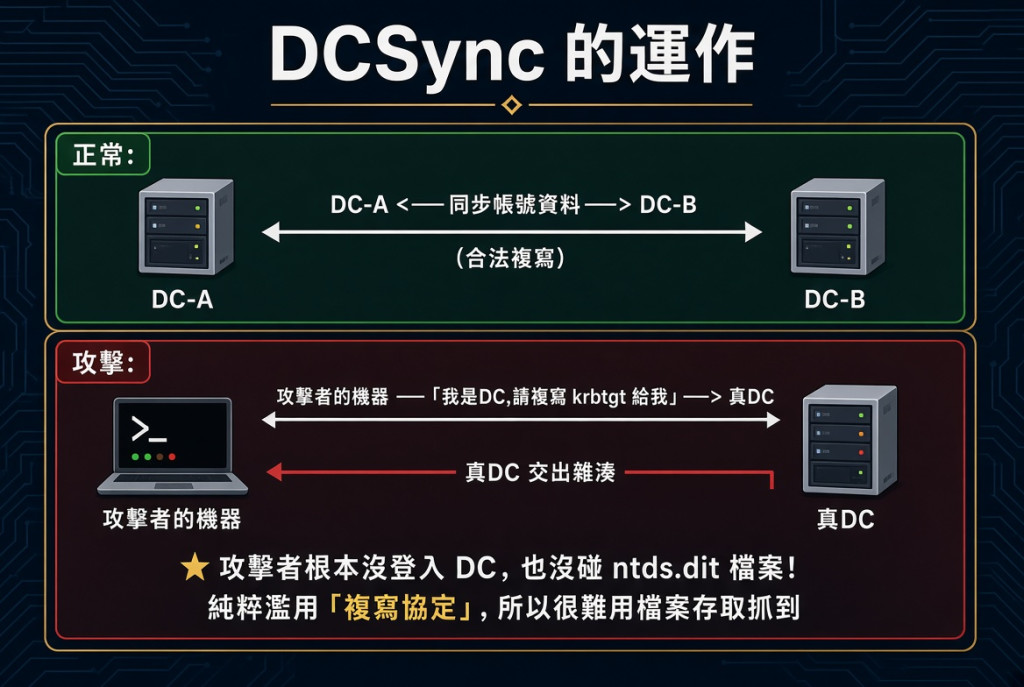
一家公司假設有多台 DC,它們之間要**互相同步(複寫,Replication)**帳號資料,
確保大家資料一致。

這是合法、必要的功能。

而 DCSync 攻擊,
就是攻擊者「假裝自己是一台 DC」,向真的 DC 說:「同步一下,把某帳號的密碼雜湊給我。」
真 DC 信以為真,就交出來了
https://ithelp.ithome.com.tw/upload/images/20260917/20184077SxzNwCXjsZ.jpg

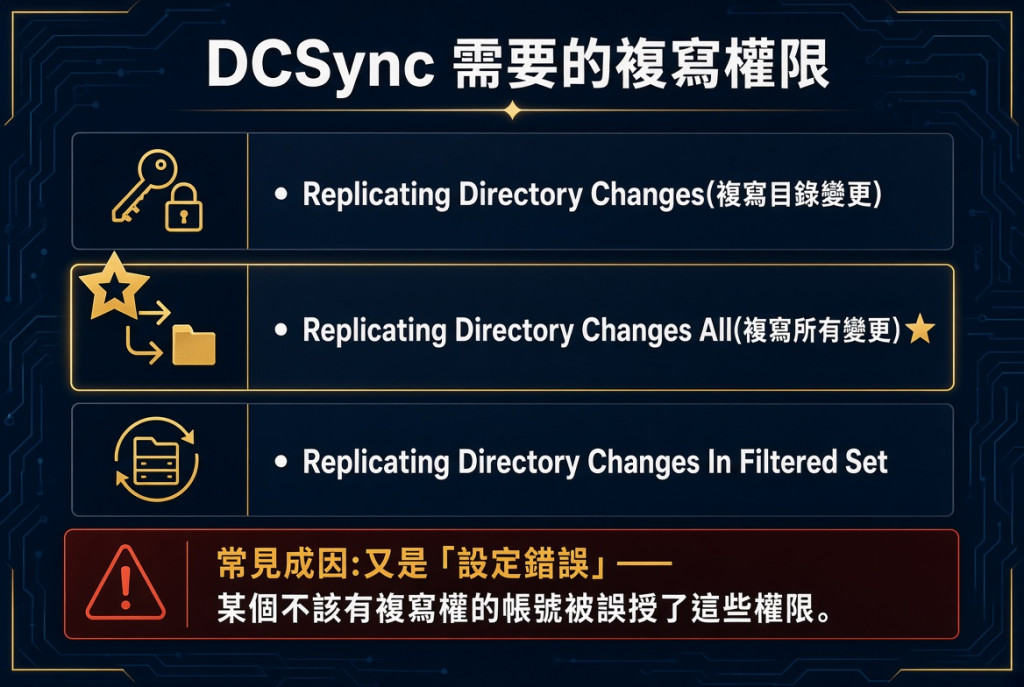
前提:攻擊者得先控制一個「有複寫權限」的帳號。
底下這三個權限是關鍵:

https://ithelp.ithome.com.tw/upload/images/20260917/20184077cyAXgiKwS6.jpg

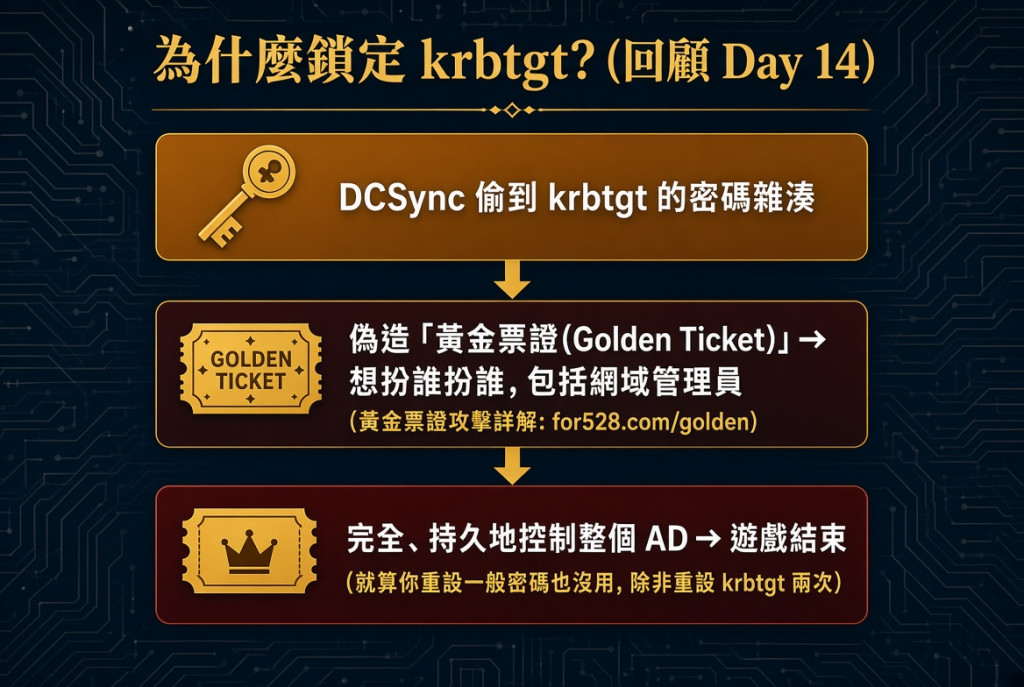
攻擊者最想複寫的目標是 krbtgt:

https://ithelp.ithome.com.tw/upload/images/20260917/20184077LfSBcZ9YKy.jpg


三、偵測 DCSync

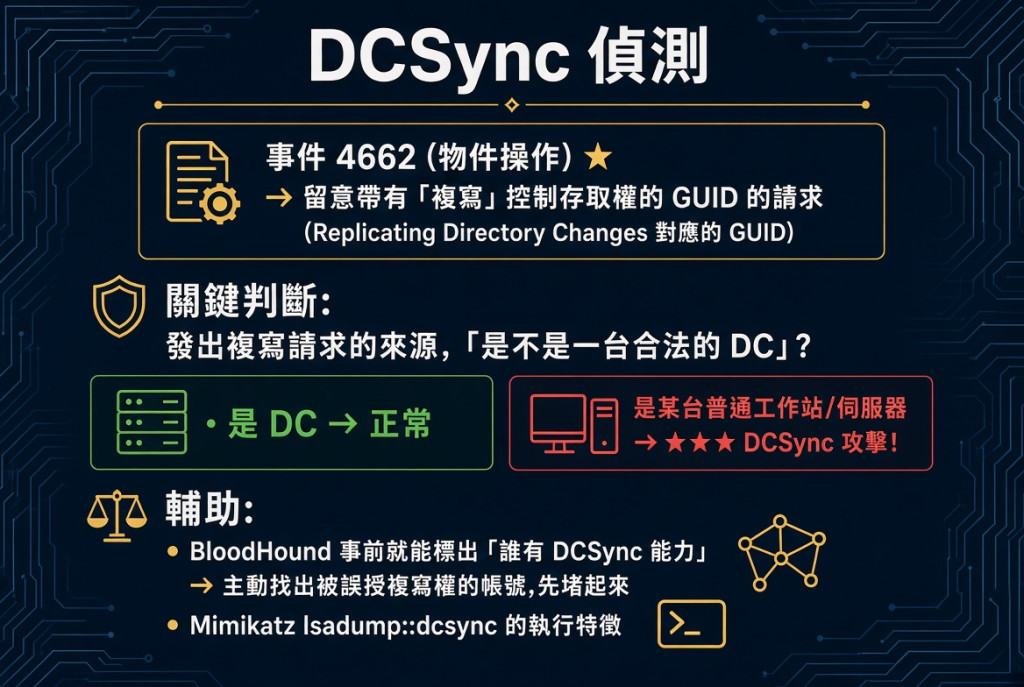
偵測 DCSync 要從複寫請求下手:

https://ithelp.ithome.com.tw/upload/images/20260917/20184077nTVp9Y40Fd.jpg

BloodHound 是雙面刃:攻擊者用它找攻擊路徑(「哪個帳號能通到 DCSync」),防守方也能用它在攻擊前先找出這些危險路徑並修掉。防守方應該比攻擊者更早跑一次。

BloodHound: https://github.com/SpecterOps/BloodHound-Legacy


藍隊視角

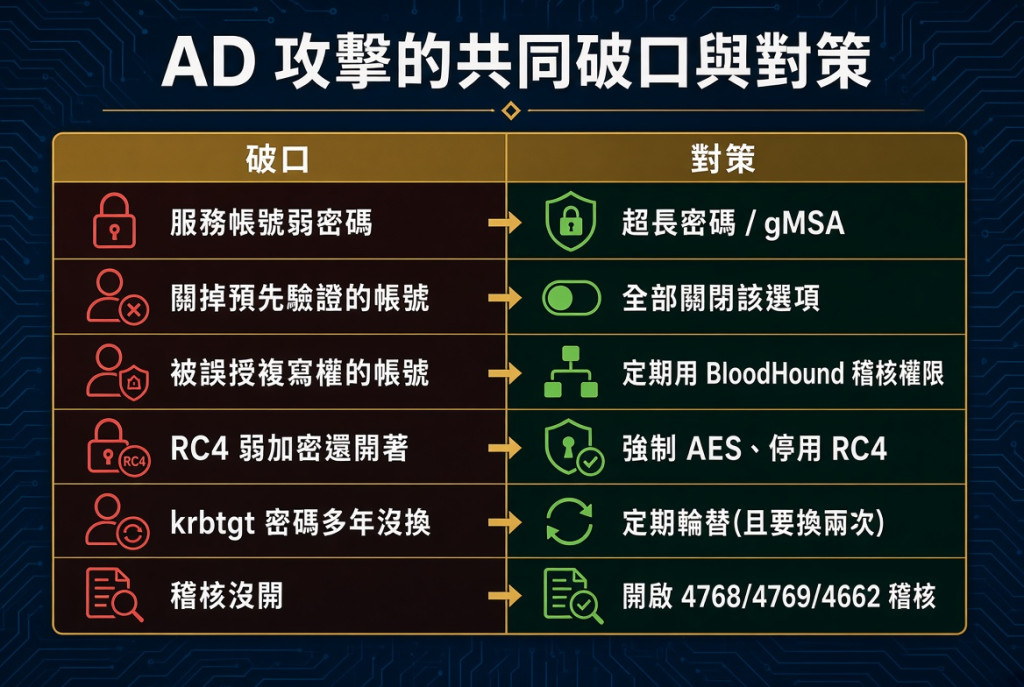
Day 16-17 這幾種攻擊,

我們探討的這些問題根源是相同的,源於:設定錯誤 + 弱密碼 + 過度授權:
https://ithelp.ithome.com.tw/upload/images/20260917/20184077td1LtvI7nC.jpg


今日重點

  • AS-REP Roasting 撿「關掉預先驗證」帳號,連票都不用要就能拿到可破解的資料。
  • DCSync 假扮 DC 濫用複寫協定偷密碼,不碰檔案
    • 偷到 krbtgt 就能做黃金票證,等於完全控制 AD
  • 偵測看 4662 複寫請求的來源是不是真 DC
  • AD 攻擊共同解方是修設定錯誤、強密碼、收權限、開稽核。

明日預告

當攻擊者拿到憑證,之後就會做橫向移動

明天會討論橫向移動,以及相關資安調查方式


上一篇
Day 16|AD 攻擊一:Kerberoasting 原理、攻擊與偵測
下一篇
Day 18|橫向移動:PsExec 、SMB、WinRM 與 RDP 快取點陣圖
系列文
從告警到結案報告:30 天勒索軟體事件應變實戰 共 25 篇
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言