
Site-to-Site VPN 與 AWS Direct Connect 是地端資料中心連到 VPC 的兩種方式。兩者都讓地端與 VPC 以私有 IP 互通,VPC 裡的資源可以留在 private subnet,不必為了讓地端連進來而暴露在網際網路上。差別在中間經過的路:VPN 經過網際網路,以加密通道保護;Direct Connect 是一條不經過網際網路的專屬實體線路。
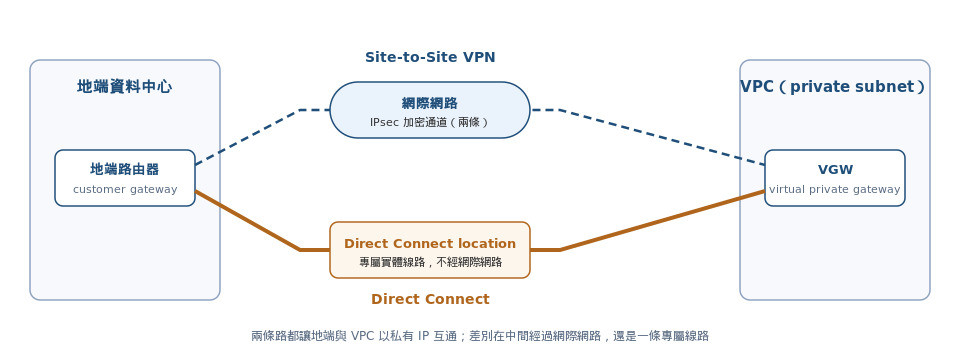
連線在 AWS 這一端要接到一個閘道。只有一個 VPC 時接到 virtual private gateway(VGW),它掛在單一 VPC 上;VPC 數量多時,改接 Transit Gateway(Day 21),一條連線就能通到所有 VPC。
Site-to-Site VPN 在地端路由器與 AWS 之間,透過網際網路建立 IPsec 加密通道。一筆從地端伺服器送到 VPC 裡 EC2 的流量,依序經過四個部分:
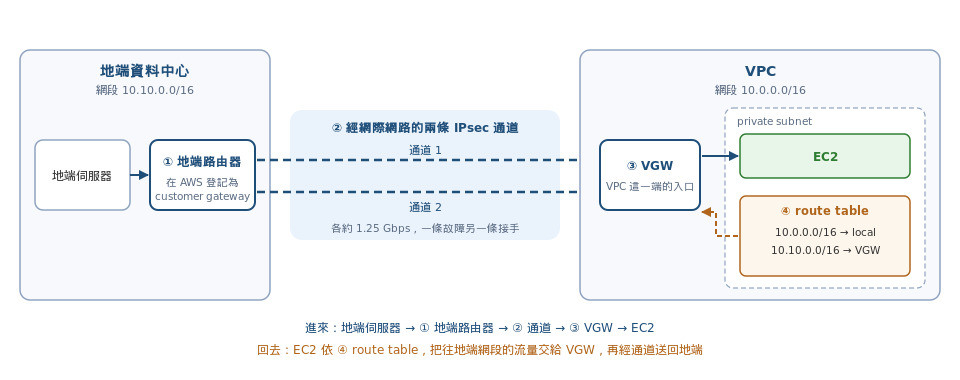
① 地端路由器(customer gateway):地端資料中心對外的 VPN 設備。在 AWS 裡要把它登記成一個 customer gateway(CGW),內容是這台設備的公有 IP,以及路由方式(靜態路由或 BGP)。AWS 依這筆登記知道通道的另一端在哪裡。
② 兩條 IPsec 通道:地端路由器與 AWS 之間經過網際網路建立加密通道。一條 VPN 連線固定包含兩條通道,分別接到 AWS 不同的端點,一條維護或故障時由另一條接手。每條通道的頻寬上限約 1.25 Gbps;需要更大頻寬時,可以把多條 VPN 接到 Transit Gateway 並啟用 ECMP,讓流量分散到多條通道。
③ Virtual private gateway(VGW):掛在 VPC 上的 VPN 端點,通道在 AWS 這一端接到它。流量從 VGW 進入 VPC 後,就能送到 subnet 裡的 EC2。
④ Route table:回程的流量要靠 route table。EC2 回應地端時,目的地是地端網段(例如 10.10.0.0/16),subnet 的 route table 必須有一條「10.10.0.0/16 → VGW」的路由,流量才知道要交給 VGW、經通道送回地端。這條路由可以手動新增,也可以啟用 route propagation,讓 VGW 學到的地端網段自動寫進 route table。
VPN 不需要任何實體施工,設定完成即可使用。限制來自網際網路本身:頻寬與延遲會隨網路狀況變動,無法保證穩定。
另有一個名稱相近的服務 AWS Client VPN,用途是讓個別使用者的電腦連進 VPC;Site-to-Site VPN 連接的是整個地端網路。
AWS Direct Connect 從地端(或地端所在的機房)拉一條實體線路,接到 AWS 的 Direct Connect location,再進入 AWS 網路。流量不經過網際網路,因此頻寬與延遲穩定;從 AWS 經 Direct Connect 傳出的資料,費率也低於經網際網路傳出。
| Dedicated connection | Hosted connection | |
|---|---|---|
| 申請對象 | 直接向 AWS 申請一個實體埠 | 透過 Direct Connect 合作夥伴 |
| 頻寬 | 1、10、100 Gbps | 50 Mbps 到 25 Gbps 之間的多種選擇 |
| 適合 | 頻寬需求大、能自行處理機房佈線 | 需要較小的頻寬,或沒有自己的線路接到 Direct Connect location |
兩種都需要實體佈線,從申請到可以使用通常要數週以上。
一條 Direct Connect 上可以建立多個 virtual interface(VIF),各自通往不同的目的地:
| VIF 類型 | 通往 |
|---|---|
| Private VIF | VPC 裡的私有 IP(經由 VGW 或 Direct Connect gateway) |
| Public VIF | AWS 服務的公開端點,例如 S3、DynamoDB,不經過網際網路 |
| Transit VIF | Transit Gateway |
Direct Connect gateway 讓一條 Direct Connect 連到多個 Region 的多個 VPC,不必每個 Region 各拉一條線。
Direct Connect 本身不加密,它只保證流量不經過網際網路。需要傳輸加密時,在 Direct Connect 上再建立一條 VPN(VPN over DX),或在支援的 dedicated connection 上啟用 MACsec。
只有一條 Direct Connect 時,線路、Direct Connect location、地端路由器任一個故障,地端就與 AWS 斷線。依可接受的風險與成本,有三種備援做法:
| 做法 | 能承受的故障 | 成本 |
|---|---|---|
| Direct Connect+VPN 備援 | Direct Connect 線路或 location 故障,改走網際網路上的 VPN | 最低;備援期間頻寬較小 |
| 同一個 location 兩條 Direct Connect | 單一條線路或設備故障 | 中;location 本身故障時兩條一起中斷 |
| 兩個 location 各一條以上 Direct Connect | 整個 location 故障 | 最高;最關鍵的工作負載使用兩個 location 各兩條 |
Direct Connect 與 VPN 同時存在、宣告相同網段時,AWS 優先選擇 Direct Connect 的路徑;VPN 平常不承載流量,Direct Connect 中斷時才接手。
連線打通後,兩邊的 DNS 預設查不到對方的名稱:VPC 使用 Route 53 的 private hosted zone(Day 15),例如 db.aws.internal;地端使用自己的 DNS 伺服器,例如 erp.corp.local。
Route 53 Resolver 是 VPC 內建的 DNS,搭配兩種 endpoint 與地端 DNS 互相轉送查詢:
| Endpoint | 方向 | 設定 |
|---|---|---|
| Inbound endpoint | 地端 → AWS | 在 VPC 裡建立幾個私有 IP;地端 DNS 把 aws.internal 的查詢轉送到這些 IP |
| Outbound endpoint | AWS → 地端 | 搭配 forwarding rule,把 corp.local 的查詢轉送到地端的 DNS 伺服器 |
兩種 endpoint 都要經由 VPN 或 Direct Connect,才能與地端的 DNS 伺服器通訊。
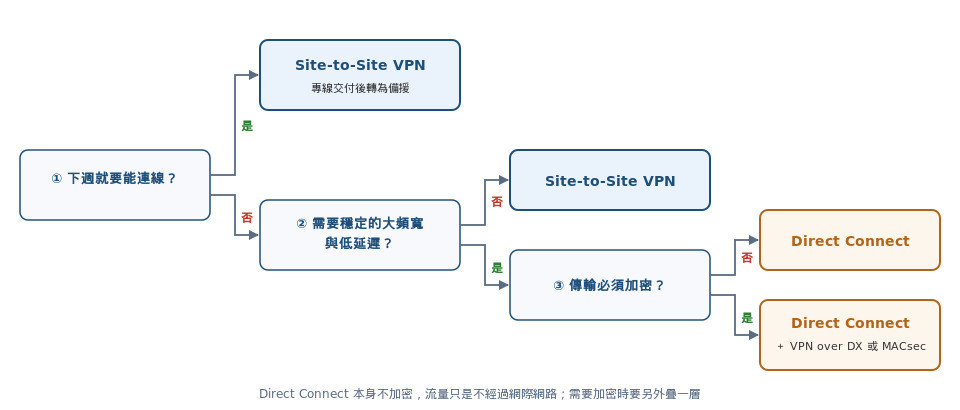
| 判斷問題 | Site-to-Site VPN | Direct Connect |
|---|---|---|
| 多快要能使用 | 設定完成即可使用 | 實體佈線,通常要數週以上 |
| 需要穩定的大頻寬、低延遲 | 經網際網路,頻寬與延遲不穩定;每條通道約 1.25 Gbps | 專屬線路,穩定;最高 100 Gbps |
| 傳輸需要加密 | 本身就是 IPsec 加密 | 本身不加密,要再加 VPN over DX 或 MACsec |
| 成本 | 低,依連線時數與傳輸量計費 | 高,依埠的時數與傳輸量計費,另有線路費用 |
兩者經常一起使用:Direct Connect 交付前先用 VPN 連線,交付後 VPN 留下來當備援;需要加密時,VPN 疊在 Direct Connect 上面跑。
某公司的資料中心有一套庫存系統,預計在 3 個月內遷移到 AWS。公司已透過 AWS Direct Connect 合作夥伴申請專線,交付時間約 8 週。遷移團隊下週就要開始在 VPC 的 private subnet 進行測試,測試期間地端伺服器與 VPC 內的 EC2 必須以私有 IP 互通,傳輸內容必須加密,頻寬約 300 Mbps 即可。
哪一個方案能最快(as quickly as possible)建立所需的連線?
某金融公司以一條 10 Gbps 的 AWS Direct Connect dedicated connection 連接資料中心與 us-east-1 的 VPC,連線接在 VPC 的 virtual private gateway 上。風控部門指出這條專線是單點故障:專線中斷時,夜間批次的對帳資料傳輸必須能繼續進行,但可以接受備援期間頻寬降到 1 Gbps 以下、傳輸時間變長。
哪一個方案能以最低的成本滿足這項需求?
某公司以 AWS Organizations 管理 25 個帳號,每個帳號有 1~2 個 VPC,目前以 VPC peering 兩兩互連,已經超過 150 條 peering 連線,每新增一個 VPC 都要在所有相關 VPC 的 route table 加上路由。資料中心也必須能透過現有的 AWS Direct Connect 連到所有 VPC,未來的 VPC 也要一併涵蓋。
哪一個方案的維運負擔最低(LEAST operational overhead)?
某公司的資料中心以 Site-to-Site VPN 連到 us-west-2 的一個 VPC。VPC 內服務的名稱記錄在 Route 53 private hosted zone
cloud.example.internal;地端 ERP 等系統的名稱hq.example.local由資料中心的兩台 DNS 伺服器解析。現在地端系統要以名稱連到 VPC 裡的服務,VPC 裡的 EC2 也要以名稱連到 ERP。公司不希望額外部署或維護任何 DNS 伺服器。
哪兩項做法的組合能以最少的維運工作完成雙向的名稱解析?(選擇兩項)
cloud.example.internal 的 public hosted zone 並複製所有記錄,讓地端 DNS 經網際網路查詢cloud.example.internal 的查詢轉送到它的 IPhq.example.local 轉送到地端 DNS 並關聯 VPC某證券公司以一條 10 Gbps 的 AWS Direct Connect dedicated connection 連接資料中心與 VPC,透過 private VIF 接到 virtual private gateway,每晚的行情資料同步會持續使用約 8 Gbps。新的資安規範要求資料中心與 AWS 之間的所有流量都必須在傳輸中加密,而且不得經過網際網路。資料中心路由器的型號支援 IEEE 802.1AE。
哪一個方案能在不降低同步作業可用頻寬的前提下,滿足這項規範?
Site-to-Site VPN 不需要任何實體施工:在 AWS 建立 virtual private gateway 與 customer gateway、在地端路由器套用設定後就能使用,當天就能完成。它透過 IPsec 加密,兩條通道各約 1.25 Gbps,300 Mbps 的需求綽綽有餘,也讓地端與 VPC 以私有 IP 互通。專線交付後,這條 VPN 還能留下來當備援。
B 換一家合作夥伴仍然需要實體佈線,無法保證一週內交付;而且 Direct Connect 本身不加密,還要另外處理。C 的 Client VPN 是讓個別使用者的電腦連進 VPC,地端的伺服器並不會因此和 VPC 互通,解的是另一個問題。D 只有一台對外開放的主機,地端與 private subnet 之間沒有私有 IP 的路由,流量也是經網際網路明文轉送,同時違反私有互通與加密兩項要求。
在同一個 virtual private gateway 上建立 Site-to-Site VPN,地端以 BGP 宣告相同的網段。兩條路徑都在時,AWS 優先選擇 Direct Connect,VPN 平常不承載流量;專線中斷時,流量自動改走 VPN。VPN 的頻寬較小、延遲較不穩定,但題目明確接受備援期間速度變慢,而 VPN 只需支付連線時數與傳輸量,是最低成本的備援。
A 能承受整個 location 故障,可用性最高,但為了一個允許降速的備援再付一整條 10 Gbps 專線,成本遠高於 VPN。B 同樣要多付一條專線,而且兩條線在同一個 location,location 故障時會一起中斷。D 啟用 MACsec 是加密功能,縮短 BGP 計時器只是更快發現斷線,兩者都沒有提供第二條路徑。
Transit Gateway 是中央路由器,每個 VPC 只要建立一個 attachment 就能和其他 VPC 互通,不必再兩兩建立 peering。在網路帳號建立後用 AWS RAM 共用,各帳號的 VPC 就能接上;資料中心經 Direct Connect gateway 以 transit VIF 接到 Transit Gateway,所有 VPC 都能連到地端。新增 VPC 時只要多一個 attachment。
A 用程式自動化 peering,但 peering 的數量仍隨 VPC 數量以平方成長,Lambda 本身還要維護;peering 也無法讓資料中心連到所有 VPC。B 的 VPC sharing 是真實功能,但要把 25 個帳號的資源全部搬進同一個 VPC,等於重做整個網路,工作量與風險都最高。D 是常見的誤解:VPC peering 不支援轉送,從一個 VPC 經中央 VPC 再到另一個 VPC 的流量不會被轉送,即使中央 VPC 裡放了路由用的 EC2 也一樣。
Route 53 Resolver 的兩種 endpoint 各負責一個方向,都由 AWS 管理,不需要自己維護 DNS 伺服器。inbound endpoint 在 VPC 的 subnet 裡提供幾個私有 IP,地端 DNS 伺服器把 cloud.example.internal 的查詢經 VPN 轉送到這些 IP,就能查到 private hosted zone 的記錄。outbound endpoint 搭配 forwarding rule,把 VPC 裡對 hq.example.local 的查詢轉送到地端的 DNS 伺服器;rule 關聯到 VPC 之後,EC2 不需要任何設定就能查到 ERP 的名稱。兩項合起來才完成雙向解析。
A 能讓地端查到名稱,但等於把內部服務的名稱和私有 IP 公開在網際網路上的 DNS,兩個 zone 的記錄也要持續手動同步;而且只解決了地端查 AWS 這一個方向。C 技術上做得到雙向轉送,但正是題目不想要的「自己部署、維護 DNS 伺服器」,還要處理修補與高可用。E 是誤解:private hosted zone 只能關聯到 VPC,無法關聯到 virtual private gateway,地端也不能透過 VPN 直接查詢這個 zone。
MACsec 在資料中心路由器與 AWS 的 Direct Connect 設備之間,以第二層加密這條實體連線上的所有流量,以線路速率運作,可用頻寬不會因加密而下降,流量也仍然只走專線、不經過網際網路。IEEE 802.1AE 就是 MACsec 標準;它支援 10、100、400 Gbps 的 dedicated connection(限部分 Direct Connect location),hosted connection 不支援。
A 能加密,也不經過網際網路,但每條 VPN 通道的頻寬上限約 1.25 Gbps,一條 VPN 連線的兩條通道合計也只有約 2.5 Gbps,遠低於同步作業需要的 8 Gbps。B 用 ECMP 確實能把頻寬加總到 10 Gbps 以上,但流量改走網際網路,直接違反「不得經過網際網路」,頻寬與延遲也不穩定。C 是誤解:Direct Connect 本身不加密,private VIF 沒有可以開啟的傳輸加密選項;要加密只能在專線上另外疊 VPN,或啟用 MACsec。


 iThome鐵人賽
 看影片追技術