iT邦幫忙

2026 iThome 鐵人賽

0
佛心分享-IT 人自學之術

資訊安全系列 第 34

Day 34:全民資安防護意識——為什麼我們常在生活中「繞過」安全規範?

  • 分享至 

  • xImage
  •  

Yes
https://ithelp.ithome.com.tw/upload/images/20260824/20070969KiGl7kLrxA.png
昨日,寡人與眾卿暢談了手機之上的防詐暗哨與主動禦敵之術,看見子民們能用科技保衛家財,寡人心甚慰之。

然而,治國之道,非僅在於設立嚴刑峻法;防禦之術,亦非僅在於疊加層層關卡。寡人近來微服私訪,常聽見百姓抱怨:「朝廷的資安要求改密碼,繁瑣得令人痛恨!」、「為了登入一個官府網頁,要記住數十個長短不一的符號,最後只能偷偷抄在紙上,黏在桌角。」甚至有官員為了圖方便,私下用未經授權的野路子工具傳遞公文。

百姓並非存心作亂,而是因為「安全流程的摩擦力太大了」!今日第四日的課程,寡人要與大家痛陳痛改,詳細解說:「全民資安防護意識——為什麼我們常在生活中『繞過』安全規範?」

我們常說:「沒有人性的法規遵循,只會產出無人遵守的紙上安全;缺乏法規底線的以人為本,則會帶來難以承受的法律災難。」 且聽寡人如何破解這道兩難之題。


🛡️ 全民資安防護意識——為什麼我們常在生活中「繞過」安全規範?

課程主旨: 為什麼大家常覺得改密碼很麻煩、資安規範繁瑣又礙手礙腳?我們該如何建立「實質安全」的好習慣,而不是流於形式的虛假合規?


🛠️ 第一單元:破解「資安拖慢生活與工作」的迷思

過去,許多將領與官員推動安全規範時,往往將防護不周的責任,一味歸咎於百姓「疏忽怠惰」或「缺乏素養」。然而,一味的指責,只會加深百姓與資安團隊的對立。

  • 看見百姓的「挫折放棄率(Frustration Rate)」:
    倘若系統設計得極其難用,百姓在操作時便會產生極大的挫折感。這在技術考核上,我們稱為 「挫折放棄率」。當這個數值過高時,百姓就會選擇直接「關閉防護設定」,讓所有的安全防禦瞬間形同虛設。
  • 引進「安全左移(Shift-Left)」與流程自動化:
    治水在於疏導,資安在於防患於未然。我們應倡導 「安全左移」 之觀念:
    • 不要在臨上線前才做繁複的人工審查
    • 在生活的工具鏈中,應在設計初期就將安全防禦嵌入日常流程中(Security-by-Design),並透過自動化流程,消除百姓手動操作的負擔。讓防護如同我們呼吸一般自然,成為生活習慣的一部分,而非生活中額外增設的絆腳石。

🔑 第二單元:擁抱無密碼時代:跟繁瑣的記密碼說再見

「記住你上個月的密碼,但不能與前三次相同,且必須包含大小寫、數字與特殊符號。」——這等疊床架屋的規矩,簡直是折磨黎民百姓!

  • 繁瑣密碼帶來的資安漏洞:
    人腦有其極限。當我們強迫長者或百姓記憶繁雜的密碼時,他們為了生存,往往會選擇最不安全的折衷辦法——將密碼寫在貼紙上、私下共用長效代碼(Token),或是所有帳號都用同一套密碼。這表面上符合了密碼複雜度的規定,實際上卻是門戶大開。
  • 擁抱無密碼(Passwordless / FIDO2)驗證技術:
    寡人提倡引進新時代的驗證之術:
    • 利用生物特徵(指紋、人臉識別)實體金鑰裝置,百姓無需在腦中苦苦思索密碼。
    • 登入時,僅需輕輕一按指紋或掃描臉龐,便能完成高強度的雙因子驗證。
    • 這不僅大幅改善了大眾的登入體驗,更將安全性提升到了最高等級,徹底根除了「抄寫密碼、密碼外洩」的風險,真正實現了科技體貼人性的宗旨。

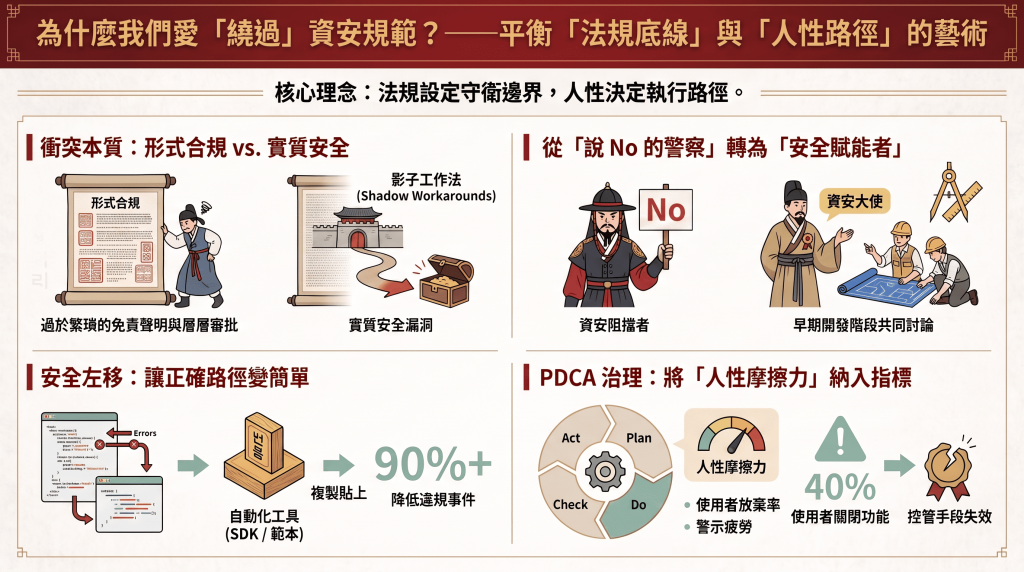
🕳️ 第三單元:拒絕「繞過規範行為(Shadow IT / Shadow Workarounds)」帶來的黑洞

在朝廷中,若城門的通關手續要耗時三天,商人為了生計,勢必會賄賂守衛、尋找走私的小路。在數位生活中,這條私自開闢的小路,就叫做 「繞過規範行為(Shadow Workarounds)」「影子科技(Shadow IT)」

  • 繁瑣同意書與 20 頁隱私條款的代價:
    當法務與資安部門為了「自我免責」,強制要求百姓在使用 App 前必須閱讀並同意 20 頁密密麻麻、無人能懂的法律條款時,百姓唯一的選擇就是不看直接點擊同意;或者,當長者因為流程繁瑣而氣餒時,他們會乾脆關閉防護,轉而使用那些沒有任何安全保障、但操作流暢的盜版或第三方替代工具。
  • 形式合規 vs. 實質安全的拉扯:
    這便產生了 「形式合規」與「實質安全」的巨大落差
    • 形式合規: 系統有繁瑣的審批、密密麻麻的條款,看似無懈可擊,實則百姓怨聲載道。
    • 實質安全: 將複雜的條款轉化為長者看得懂的 「圖像化分段授權」,並自動在背景進行安全過濾,消除百姓的摩擦力。
  • 消滅「黑洞」的治理原則:
    我們必須在評估資安成效時,將 「安全控制措施被繞過或停用的比例」納入核心檢視指標(KPI)。資安團隊的任務不只是「訂立禁令」,而是要「主動搭建安全好用的平台與工具」,提供如同範本一般的標準模組(如 HashiCorp Vault 憑證注入服務),讓開發團隊與大眾「複製貼上、隨手拈來即可安全使用」

百姓們!當我們不再將資安視為敵對的警察,而是將其視為生活的「安全守護者」時,防線才算真正穩固。我們要追求的是不費力的、自然融入日常起居的實質安全,而非紙面上的虛假合規!


上一篇
Day 33:科技實戰防詐騙——手機上的主動防禦把關術
下一篇
Day 35:以法為首,以人為本——打造智慧生活的黃金平衡
系列文
資訊安全39
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言