
「諸位請入座。寡人向來以為,治國理政與精進專業無異,皆貴在『知行合一、利民便用』。今日此項教育訓練,並非令諸位死記教條,而是要掌握能切實化繁為簡、提升效能之利器。大家研習時若有窒礙難行之處,但說無妨,寡人與諸位一同探討。」
今日寡人要與諸位探討的主題是:「別人的倉庫漏了水,為何我的寶物不見了?—— 剖析雲端資安事件與『爆炸半徑』」。
【破題導入:為何明明未動分毫,寶物卻遭劫掠?】
諸位或許有過此等疑惑:我明明一行程式碼都沒有改過,也沒有點擊任何奇怪的釣魚連結,為何一早醒來,卻收到帳戶被盜刷數百美元的帳單?
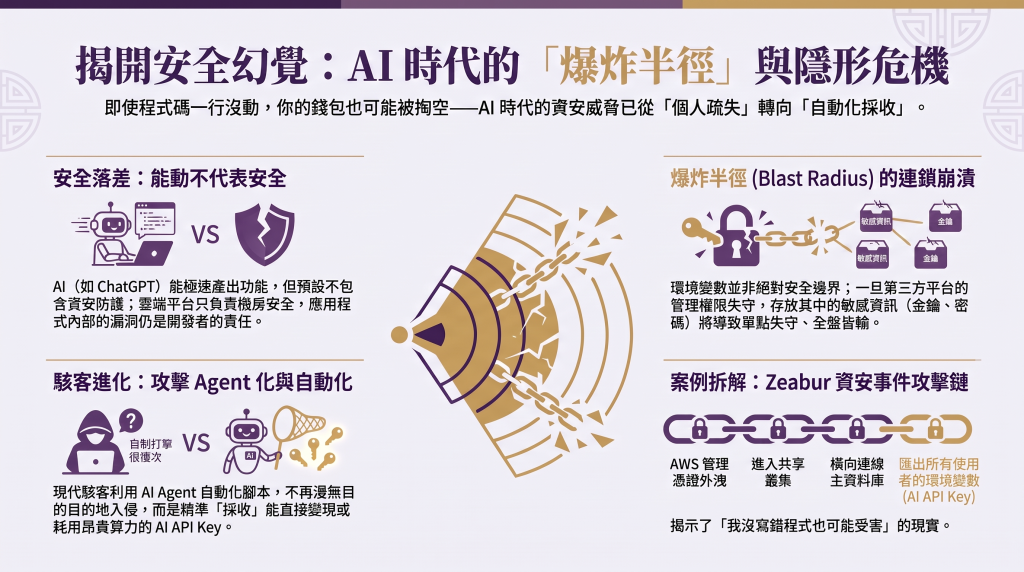
這便是我們今日要解開的迷思。許多求學者與開發者以為,將自己心血與數位金鑰託管給知名的雲端部署平台(例如近期出事的 Zeabur),便如同將財寶放入了堅不可摧的堡壘。然而在此次資安事件中,賊人並未攻擊諸位的程式碼,而是偷走了這個「共享倉庫」管理員的鑰匙。當別人倉庫的大門失守,你寄放其中的寶物自然也難以倖免。
【逐步拆解:災禍是如何蔓延的?】
為了讓諸位明白防禦之法,我們必須先看懂賊人是如何破門而入的。寡人將此複雜的過程化繁為簡,分為幾個核心層次:
第一,內部管理鑰匙的外洩與連鎖反應。根據官方的公開說明,賊人首先取得了一把外洩的內部高權限管理憑證(AWS 金鑰),接著用這把鑰匙進入了逐步停用的「共享叢集」,並循著內部的連線通道,一路長驅直入來到了最核心的主資料庫。
第二,「環境變數」的虛假安全感。過去幾年,只要有人問金鑰該放哪裡,標準答案往往是:「切勿寫在程式碼中,應放入環境變數(Environment Variables)裡」。然而,寡人必須點破這個迷思:環境變數絕非絕對獨立且安全的邊界。在此次事件中,賊人進入主資料庫後,正是鎖定使用者的環境變數進行明確的查詢與整批匯出,精準竊取了存放其中的 AI API Key(如 OpenAI、Anthropic 等金鑰)。照著標準建議做,跟真正安全之間,依然隔著一道你看不到的脆弱防線。
第三,何謂「爆炸半徑(Blast Radius)」與「最小權限(Least Privilege)」?
這兩個詞彙,是數位時代治國安邦的基石。所謂「爆炸半徑」,便是一把鑰匙被偷走後,究竟能打開多少扇門、波及多大的範圍。而要縮小這半徑,就必須奉行「最小權限原則」——每一把數位鑰匙,只賦予它剛好夠用來完成任務的權限,絕不多給。諸位要明白,鑰匙終有遺失或平台失守的那一日,這是擋不住的;我們能決定的,是意外發生那日,損失能控制在多小的範圍內。
第四,自動化與 Agent 化的新興威脅。現在的劫匪已非昔日毛賊。他們取得憑證後,不再只是用傳統手段慢慢入侵,而是利用自動化腳本與 AI Agent,以極高的效率精準「採收」能直接變現或耗用昂貴算力的高價值資產(特別是 AI API Keys)。這意味著災難發生與財產損失的速度,遠比過去快得多。
【實務點撥:知危圖安,我們該如何自保?】
明白了賊人的手法,我們該如何反制?寡人觀察到,許多人在收到平台外洩警報後,犯了一個極為致命的錯誤:他們只在部署平台的後台,將環境變數的值「修改」成新的。
諸位請切記,單純修改環境變數是毫無用處的! 這麼做只是讓你的程式改用新鑰匙,但那把舊的鑰匙依然在賊人手中,且在源頭服務商(如 OpenAI)那裡依然有效,小偷仍能憑此不斷刷你的卡。
正確的應急之道,是第一時間回到發行金鑰的源頭,將舊金鑰徹底「撤銷(Revoke)」,使其化為廢鐵,而後才能生成新鑰匙,再更新到平台並重新部署。
此外,諸位也當反思,你的環境變數裡,究竟還藏了多少未知的寶物?許多人根本憑印象說不出來裡面放了什麼。除了 AI 金鑰,裡頭可能還有資料庫的連線密碼、第三方服務的 Token,或是簽發登入權杖的密鑰(JWT Secret)。若說不出來,便意味著一旦外洩,你甚至不知該去何處防堵與更換。只要這些高價值憑證曾放入出事平台的專案中,現在最穩妥的作法就是將它們全部視為「已外洩」來處理。
【提問與激勵:今日的修行與實踐】
安全,從來不是一個叫做『我安全了』的終點狀態,而是一條持續精進的線,你只能問自己現在站在這條線的哪裡。
寡人希望諸位今日不要只停留在聽講,請各位回到各自的書桌前,打開你的專案,動手實踐並問自己這兩個問題:
諸位同仁,立刻去盤點你手上的數位資產吧!若在盤點過程中遇到任何難以辨識的憑證,或是對於撤銷流程有窒礙難行之處,但說無妨,寡人與諸位一同探討。明日,寡人將繼續帶領諸位實作,去找出那些可能不小心暴露在眾人眼皮底下的「裸奔」金鑰!


 iThome鐵人賽
 看影片追技術