
第二幕開始。
我們回到 Day 01 那則最初的告警:
[ALERT] 2026-09-06 09:03 來源不明 IP 對 FILE-SRV01 的 RDP 連線成功
RDP(遠端桌面協定)是攻擊者常利用的最初存取方式之一
很多公司「以為」自己沒把 RDP 開到網路上,但實際上卻開了。
今天我們學怎麼從日誌,把 RDP 連線的來源和目的兩端都追出來。
調查 RDP 時,需要先清楚自己看的是來源,還是目的端的紀錄
一條 RDP 連線至少會牽涉兩個角色:
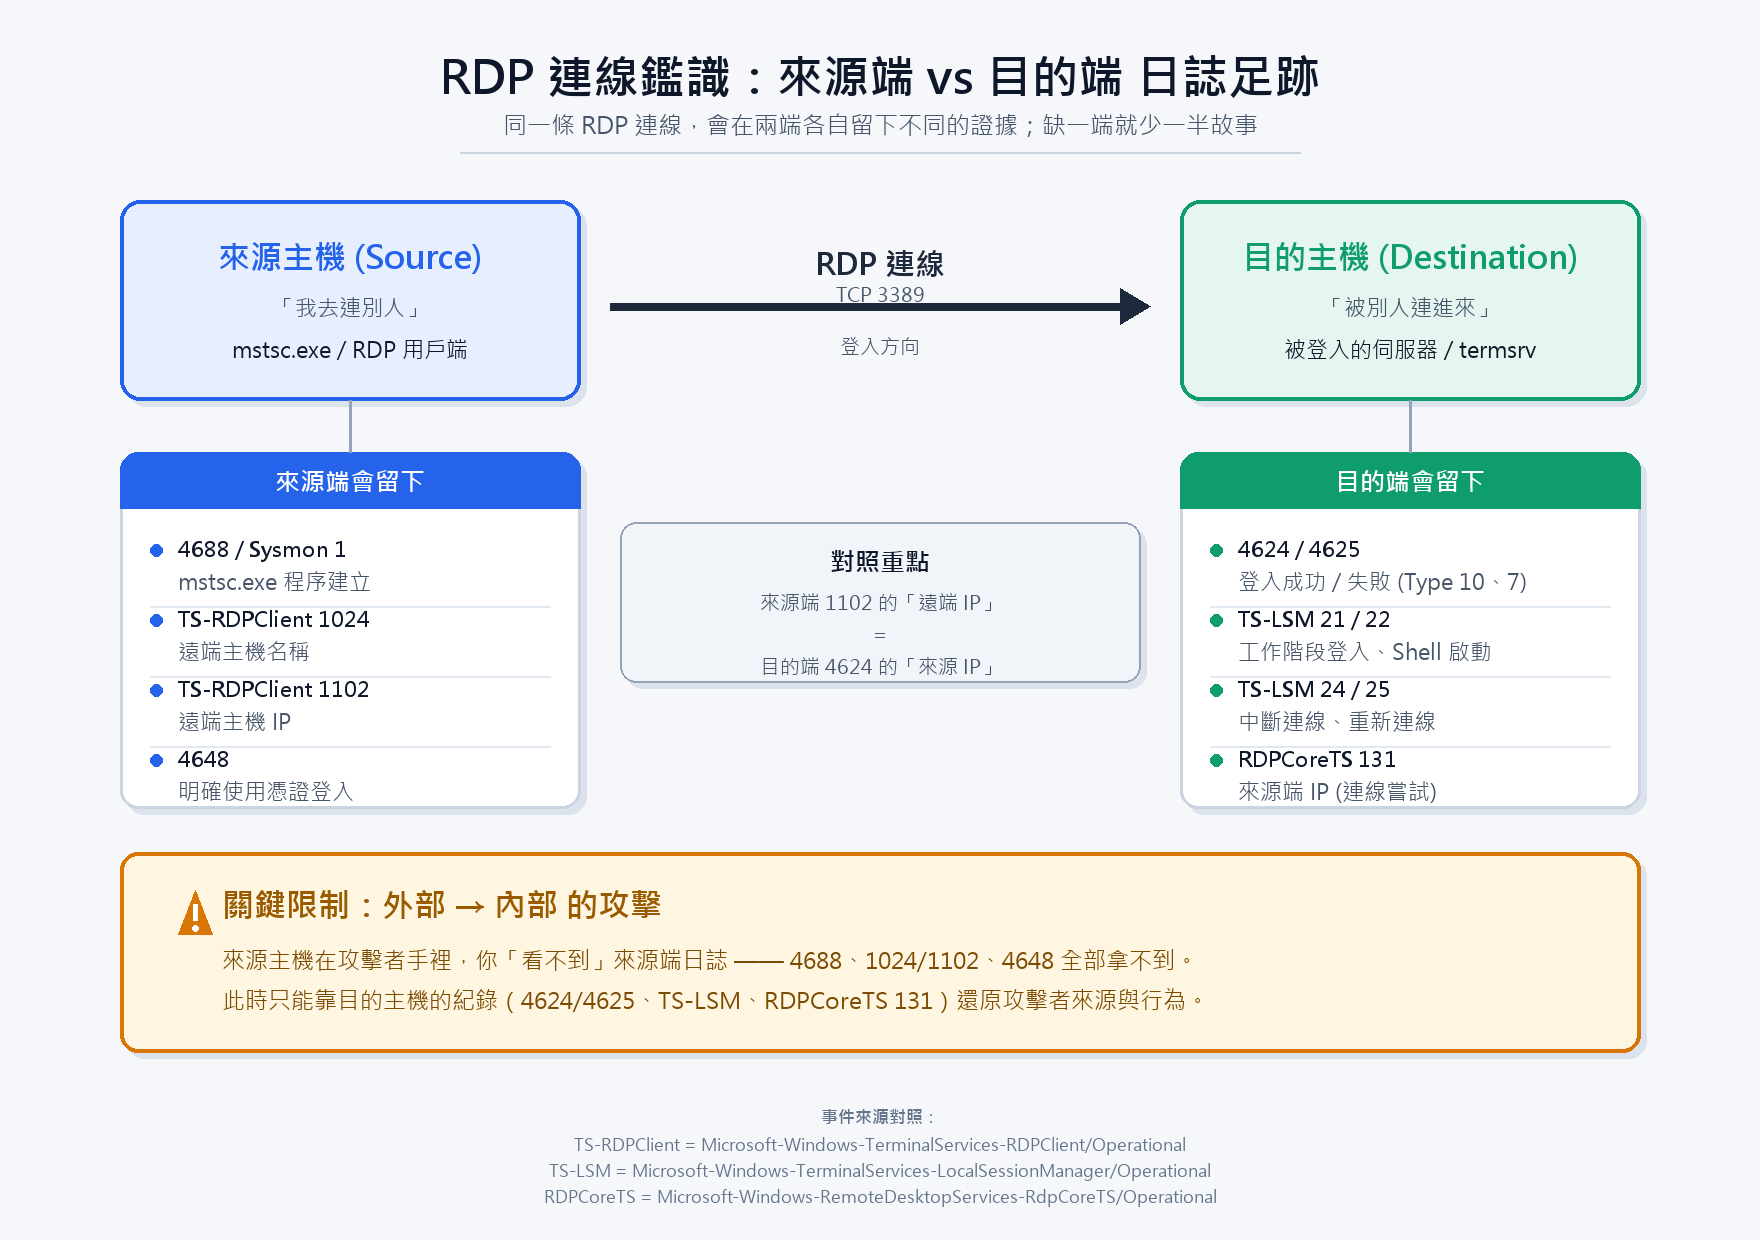
上圖想表達的是,同一個 RDP 行為
針對外部攻擊,如果今天是
Internet
    │
    ▼
FILE-SRV01
攻擊來源是一台攻擊者控制的外部主機。
那麼我們不可能有來源端的 Windows Log
這種情況下,調查主要會依賴:
也就是說:
「來源端日誌」主要在內部橫向移動時比較有價值
被登入的 Windows 主機上,Security Log 是第一個常看的地方。
重點關注兩個 Event ID:
而除了 Event ID ,還會看 Logon Type
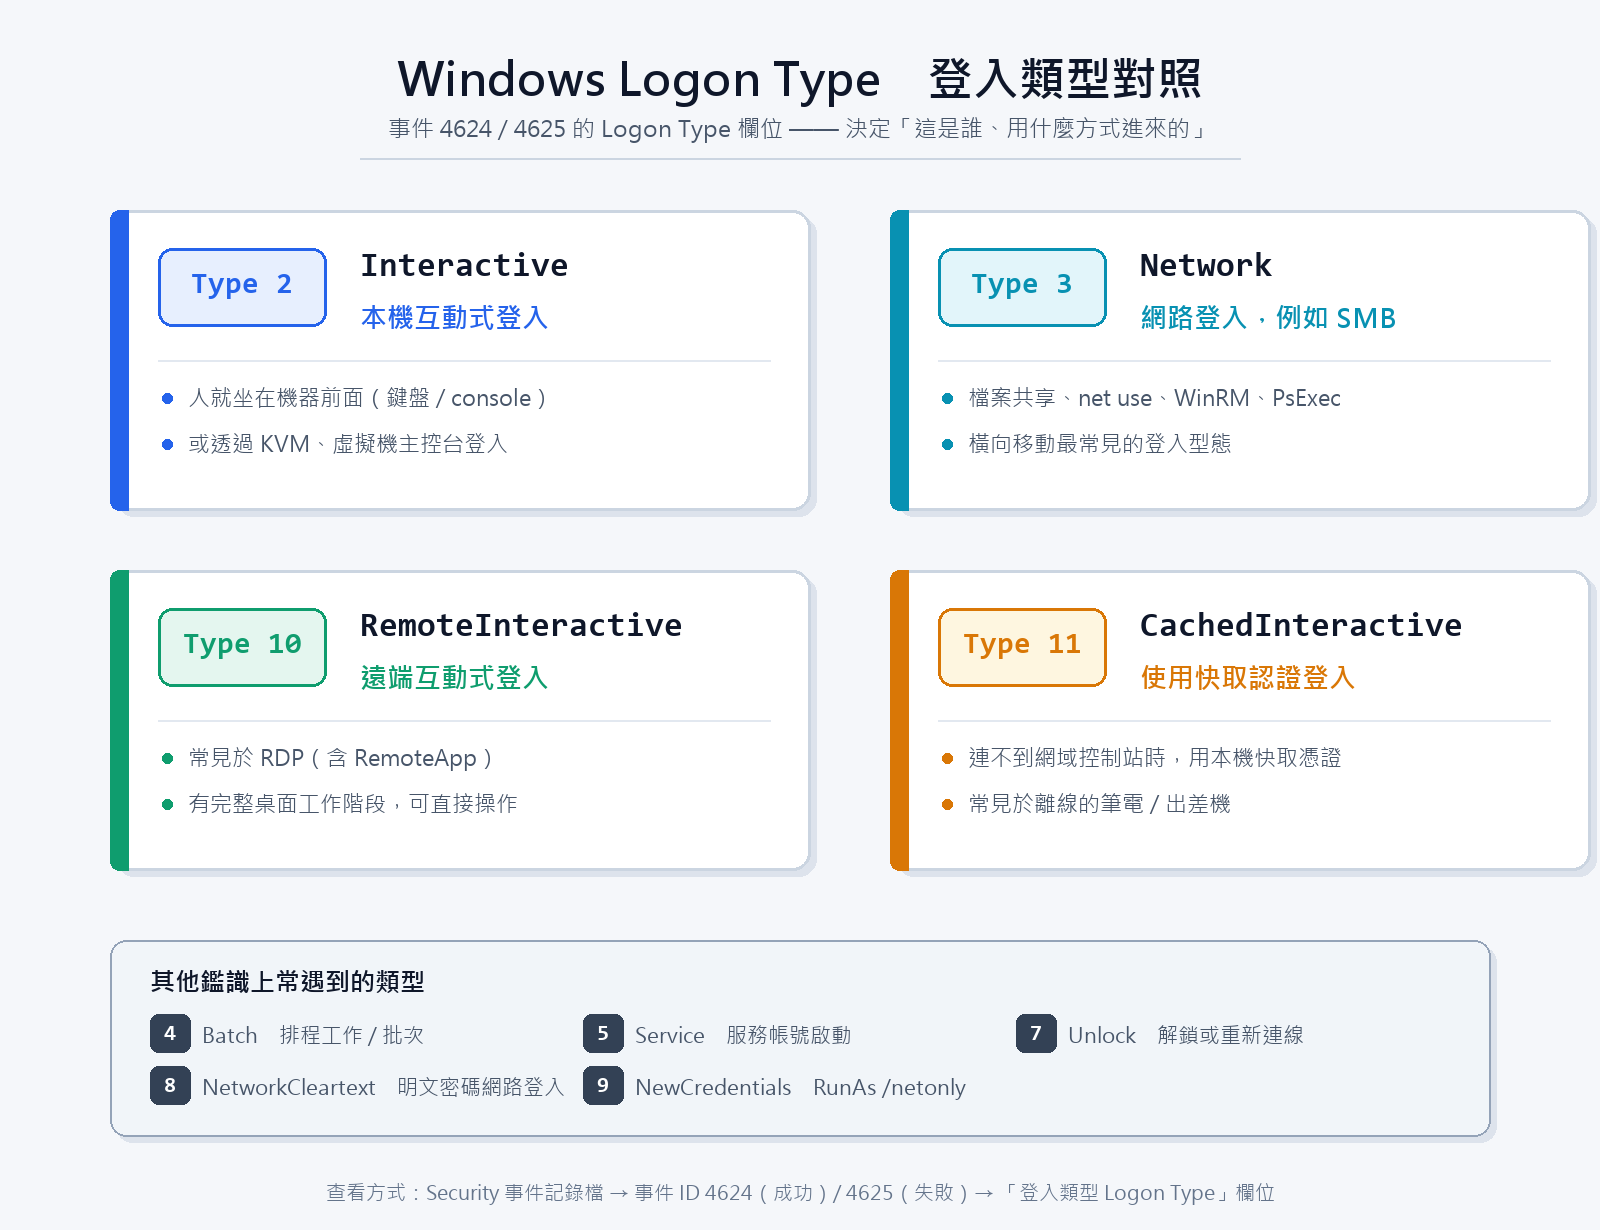
重點:4624 + LogonType 10 是一般追 RDP 的起手式。看到就代表「有人透過 RDP 成功登入了這台機器」。
這時往下會去看 Log 內容的:
綜合思考才能判斷這個登入紀錄是否合理
重點:4624 + Logon Type 10 本身不是惡意指標,只是告訴我們「有人透過遠端互動方式成功登入」。往下還需要判斷:帳號、來源 IP、時間、主機用途與前後事件。
這個情境是攻擊者是從「已經淪陷的內部機器」跳去連別台(內部 → 內部)
PC-01
    │
    │ RDP
    ▼
FILE-SRV01
上述的 PC-01 是公司內部主機,以此情境就是來源端的線索
其中值得注意的地方是
Microsoft-Windows-TerminalServices-RDPClient/Operational
這裡可以看到 RDP Client 連線相關紀錄,例如目標主機名稱或位址資訊。
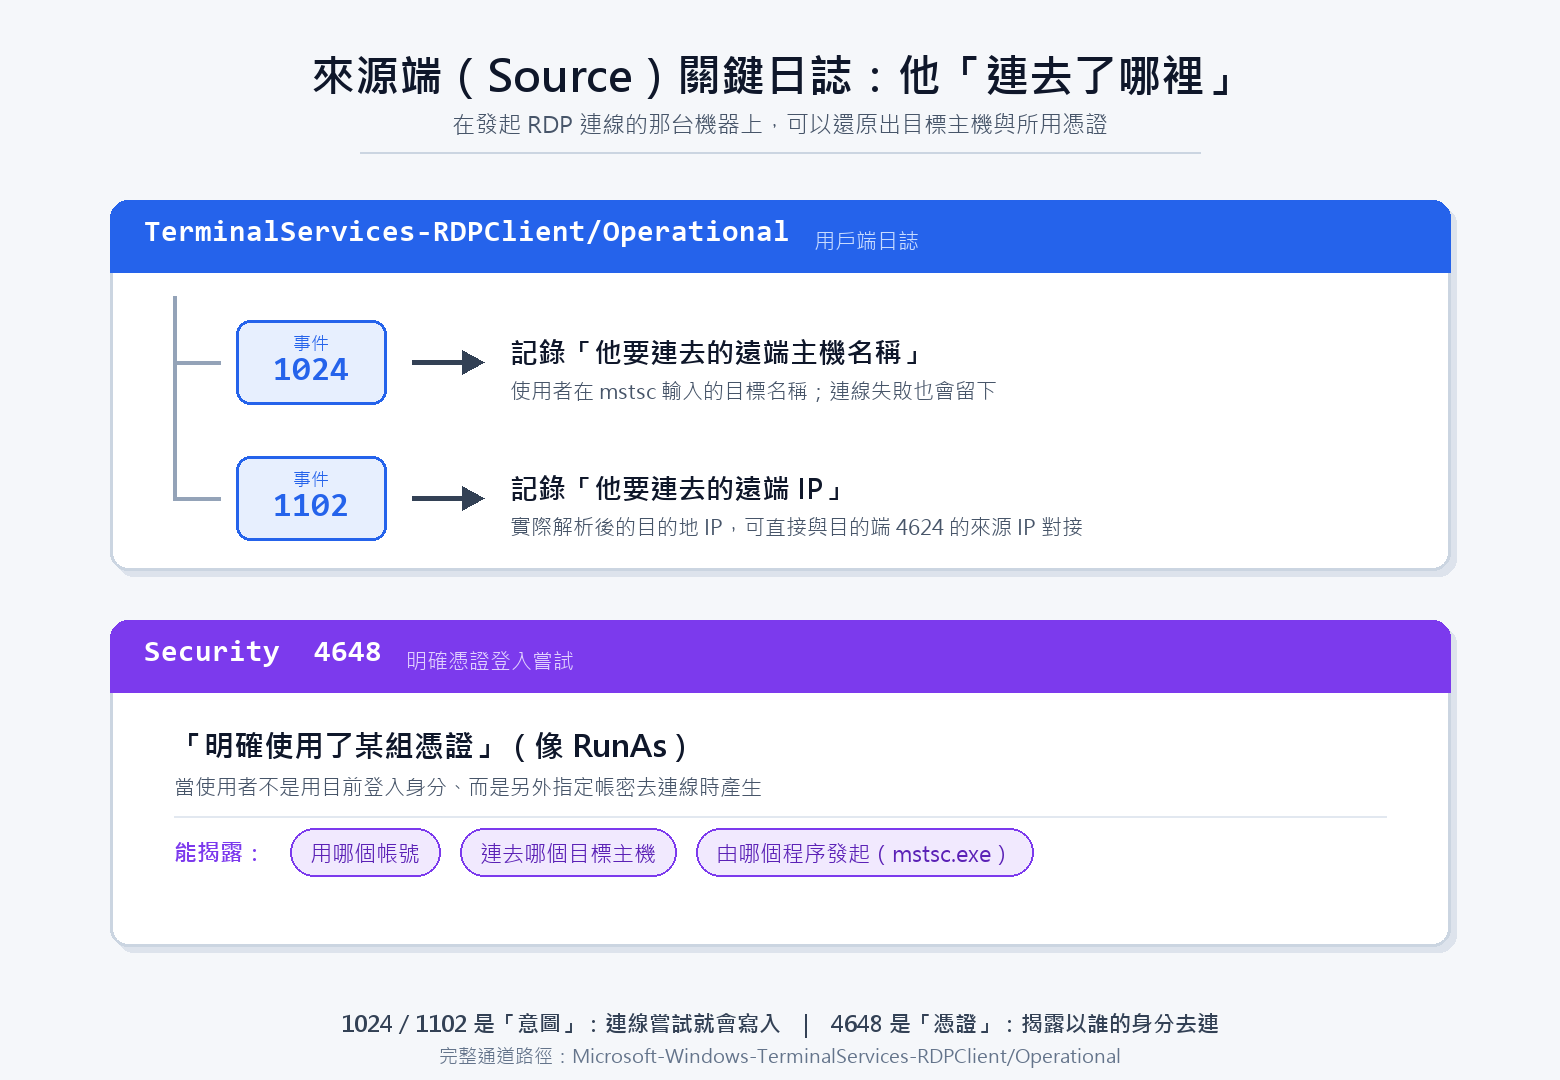
把來源端的 1024/1102 和目的端的 4624,用時間和IP/主機名對起來,
就可以去推論一條內部橫移的路線
上圖有寫到 4688 這個 windows event id ,全名是
「A logon was attempted using explicit credentials」
代表某個 Process 明確提供了一組帳號與憑證來嘗試存取其他資源。
常見如:
調查時可以看:
它的價值在於,可以知道:
「哪個帳號,被拿去連哪裡?」
不過和前面一樣:
4648 也不是「看到就等於攻擊」。
很多系統管理行為本來就可能產生它。
公司裡每天可能有大量的 RDP 紀錄,
所以一般可以用底下的方式去推論是否異常:
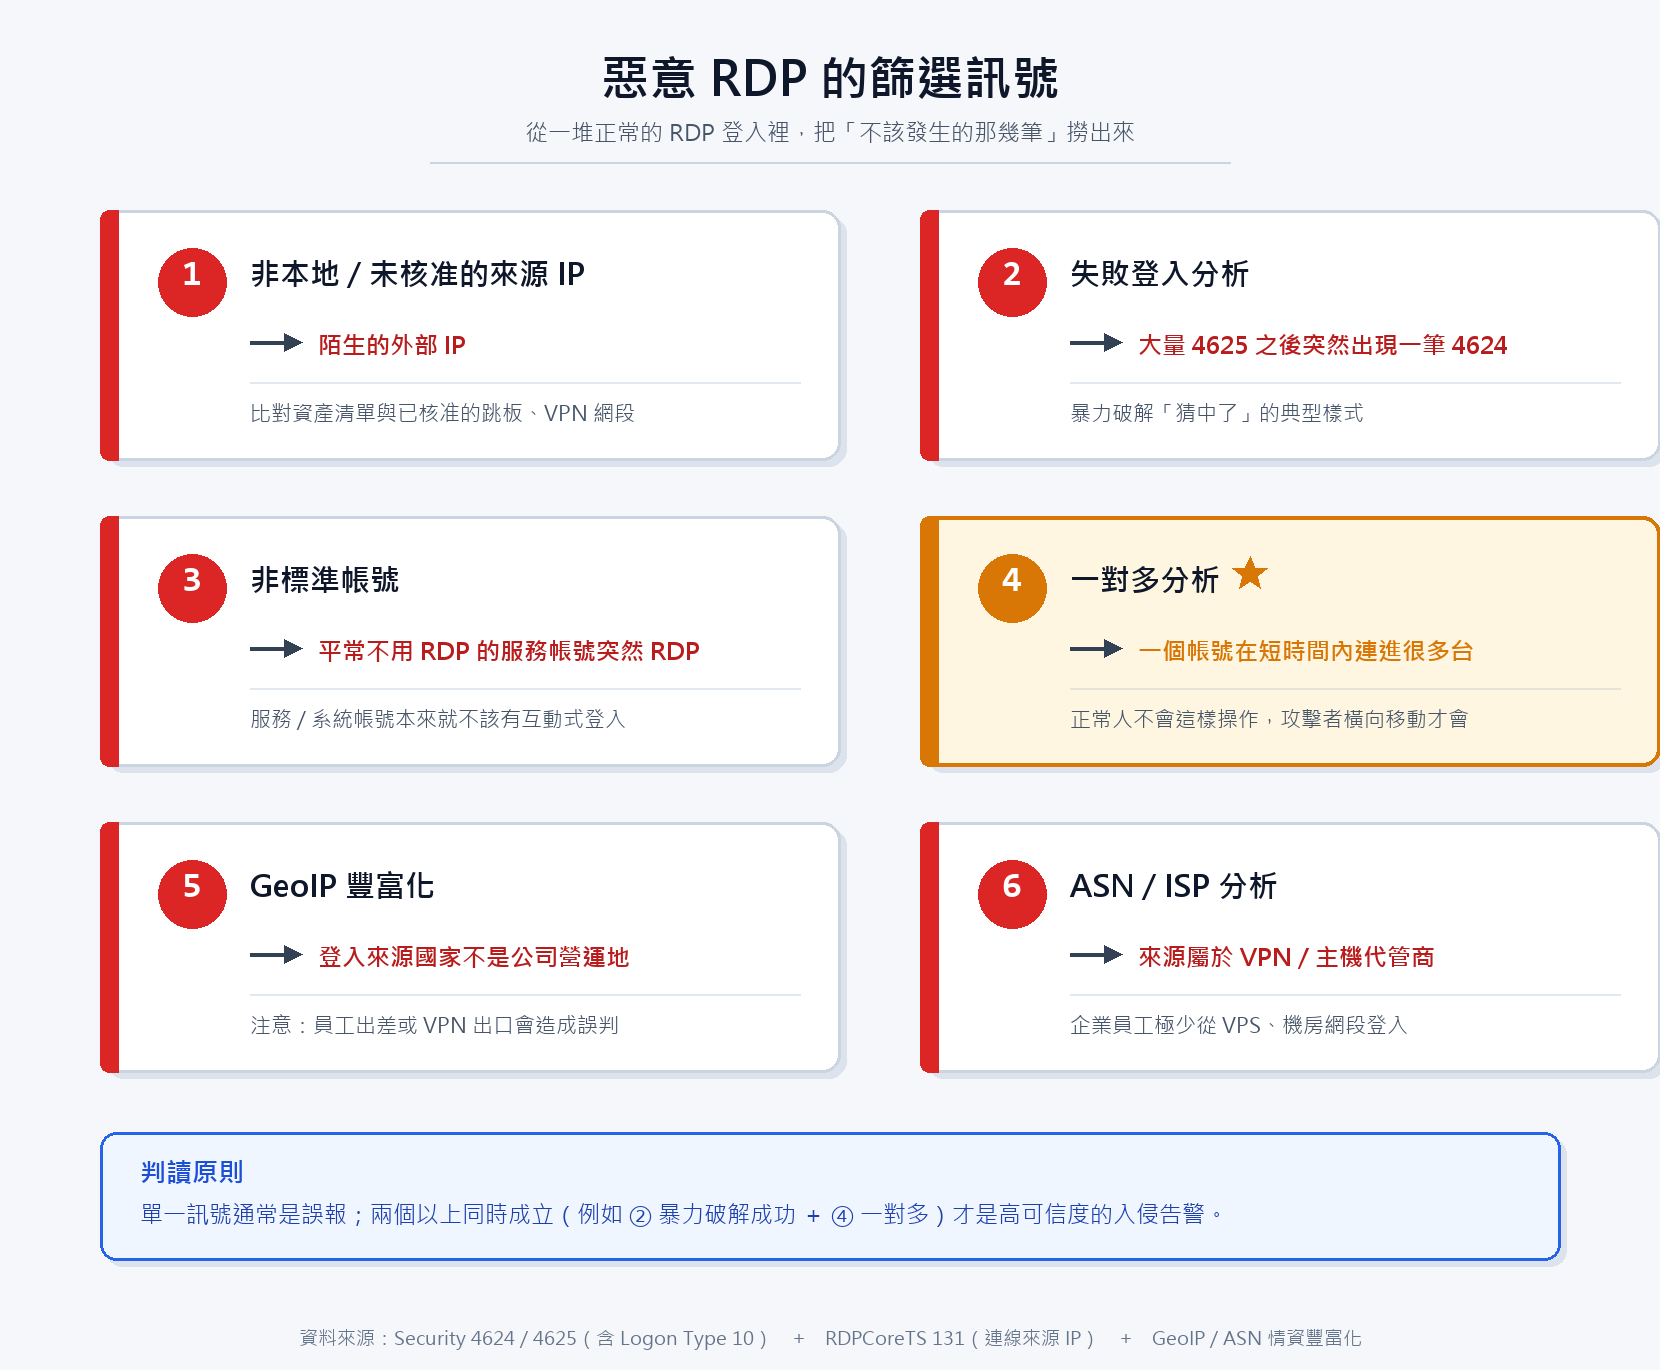
以及下圖也是常見會去找的異常可疑行為
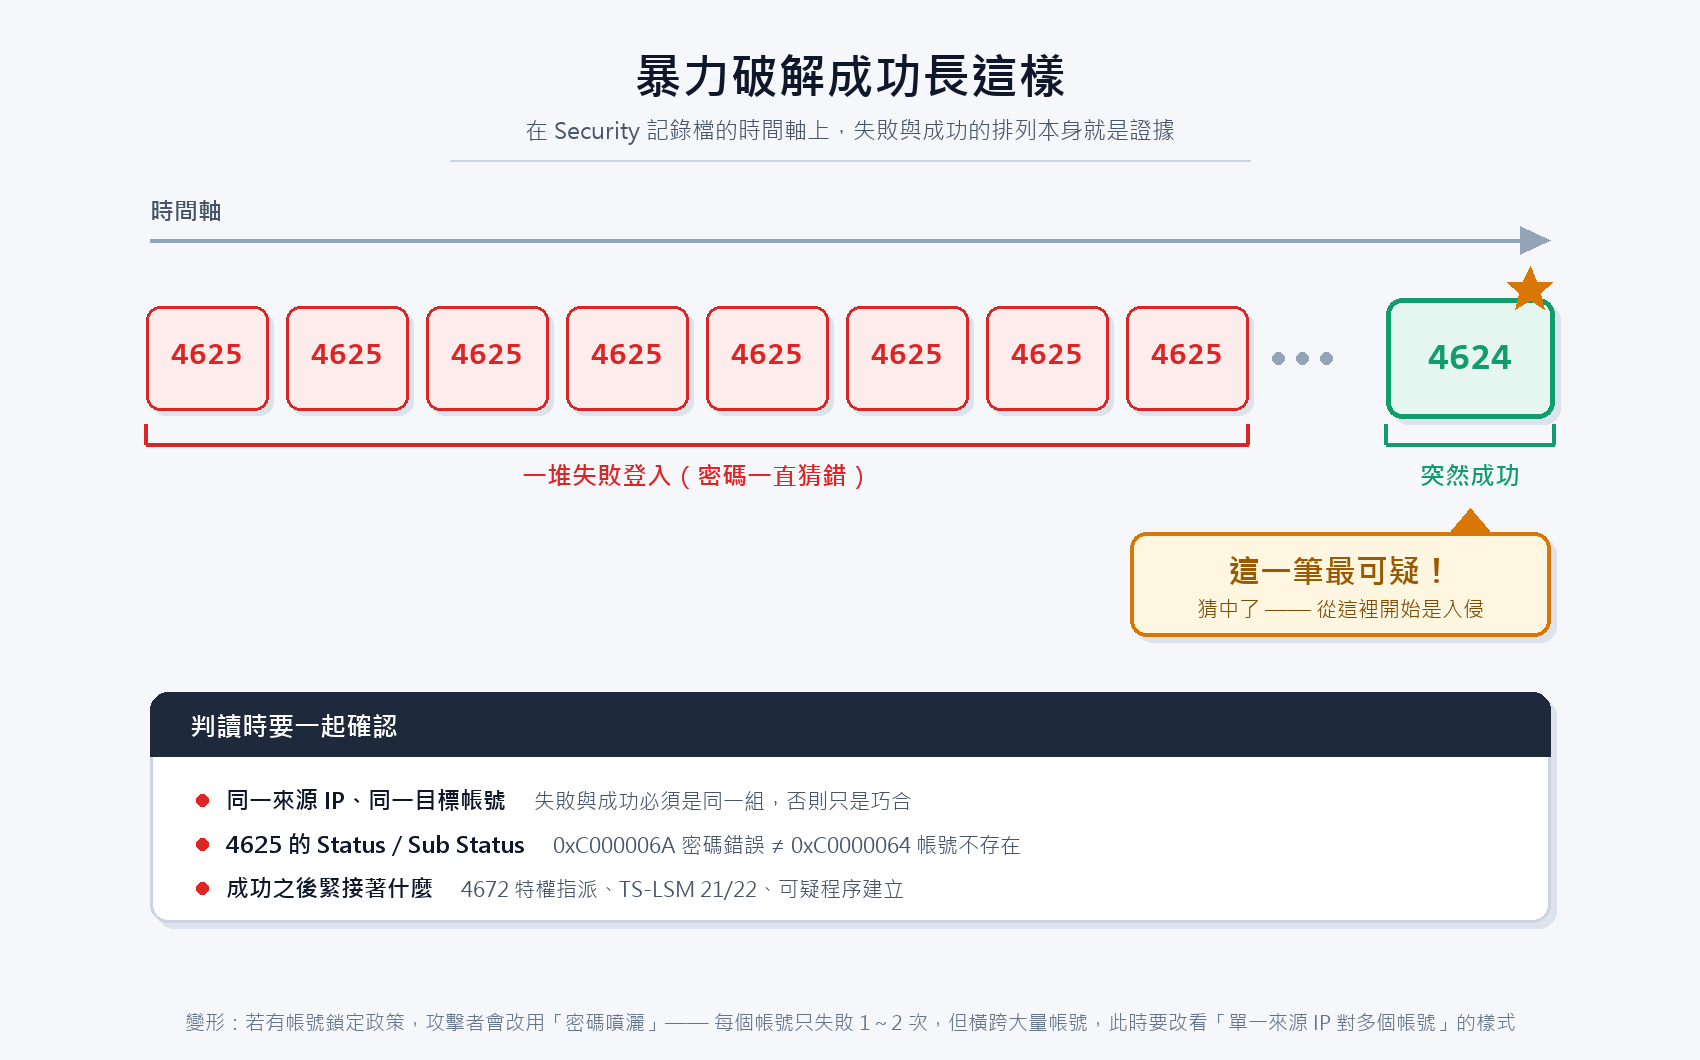
實務調查,大多數單位都會說沒有開啟 RDP 服務
但大多數組織其實從沒驗證過這句話
我們需要自己去繼續驗證
3389/tcp(及自訂埠)有沒有對外的允許紀錄Day 08 我們關注: 漏洞(CVE)。
當攻擊者直接打你沒修的漏洞進來,日誌上會留下什麼線索?
我們會看一個實用的技巧,從父子關係找線索


 iThome鐵人賽
 看影片追技術