
Day 07 我們討論 RDP 相關日誌。
但如果攻擊者根本不需要猜密碼呢?
假設公司有一台對外服務:
剛好存在一個沒修補且可以被實際利用的漏洞。
攻擊者可以直接從漏洞進來,並不需要測帳號密碼
這類「以漏洞作為入口」的事件,不像 RDP 那樣有很直觀的登入紀錄可以追。
也就是,今天專注於「一個原本正常的 process,突然做了不正常的事」
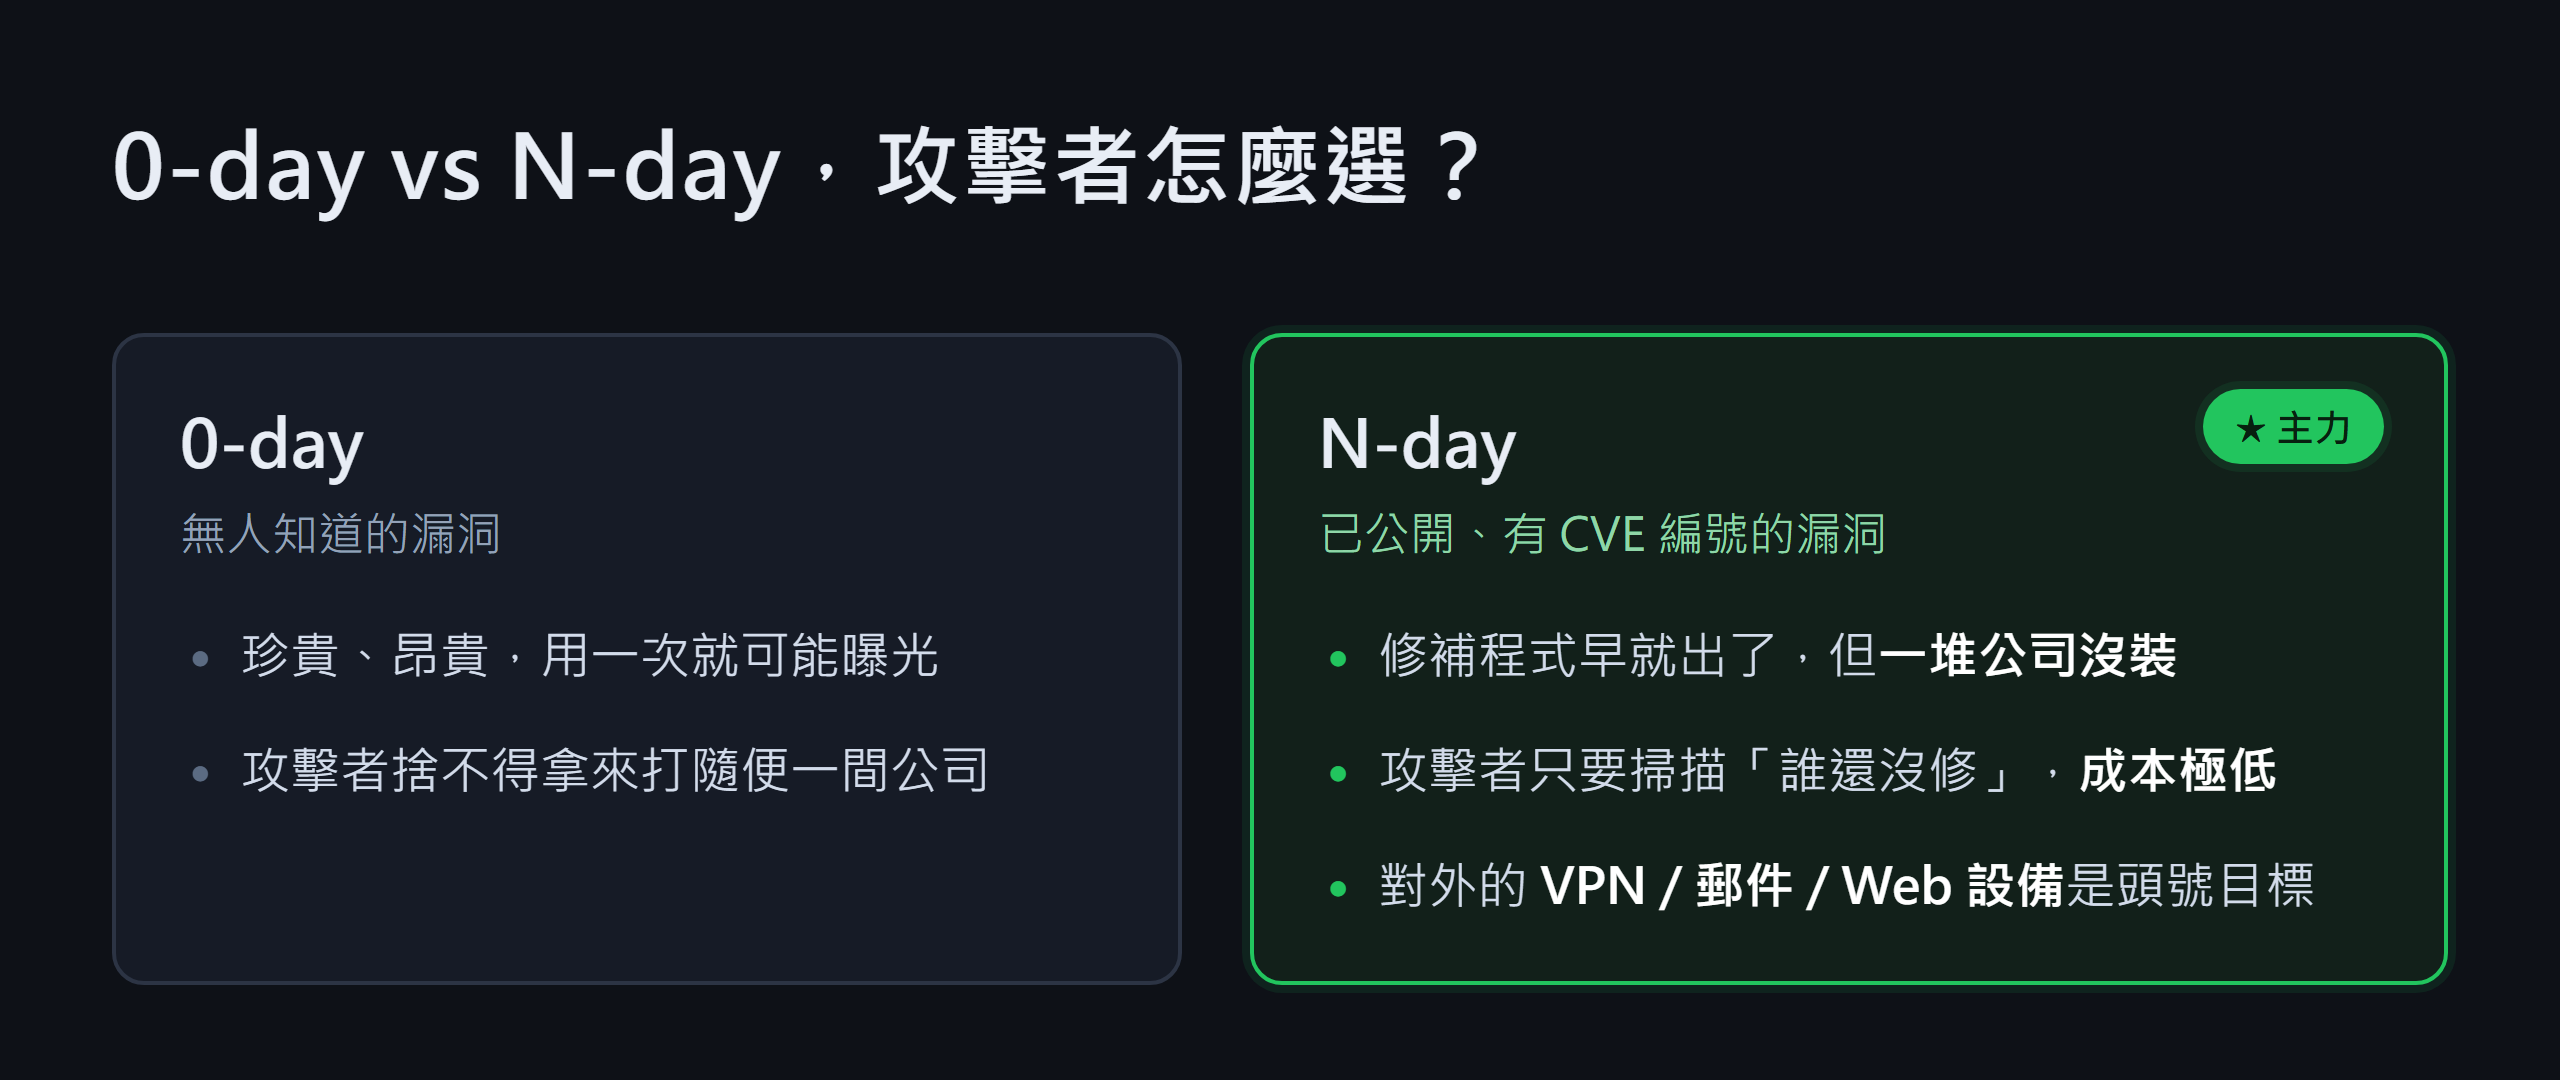
提到漏洞攻擊,可能會想到的會是:0-day
也就是一個還沒公開、廠商也不知道的漏洞,這種漏洞打誰都會成功。
但站在大量勒索攻擊的角度,攻擊者不一定需要這麼高強的能力。
實務上,網路一直存在大量的漏洞是已經公開、修補也已經推出,
但系統仍然沒有更新的電腦設備。
這類漏洞常被稱為 N-day vulnerability。
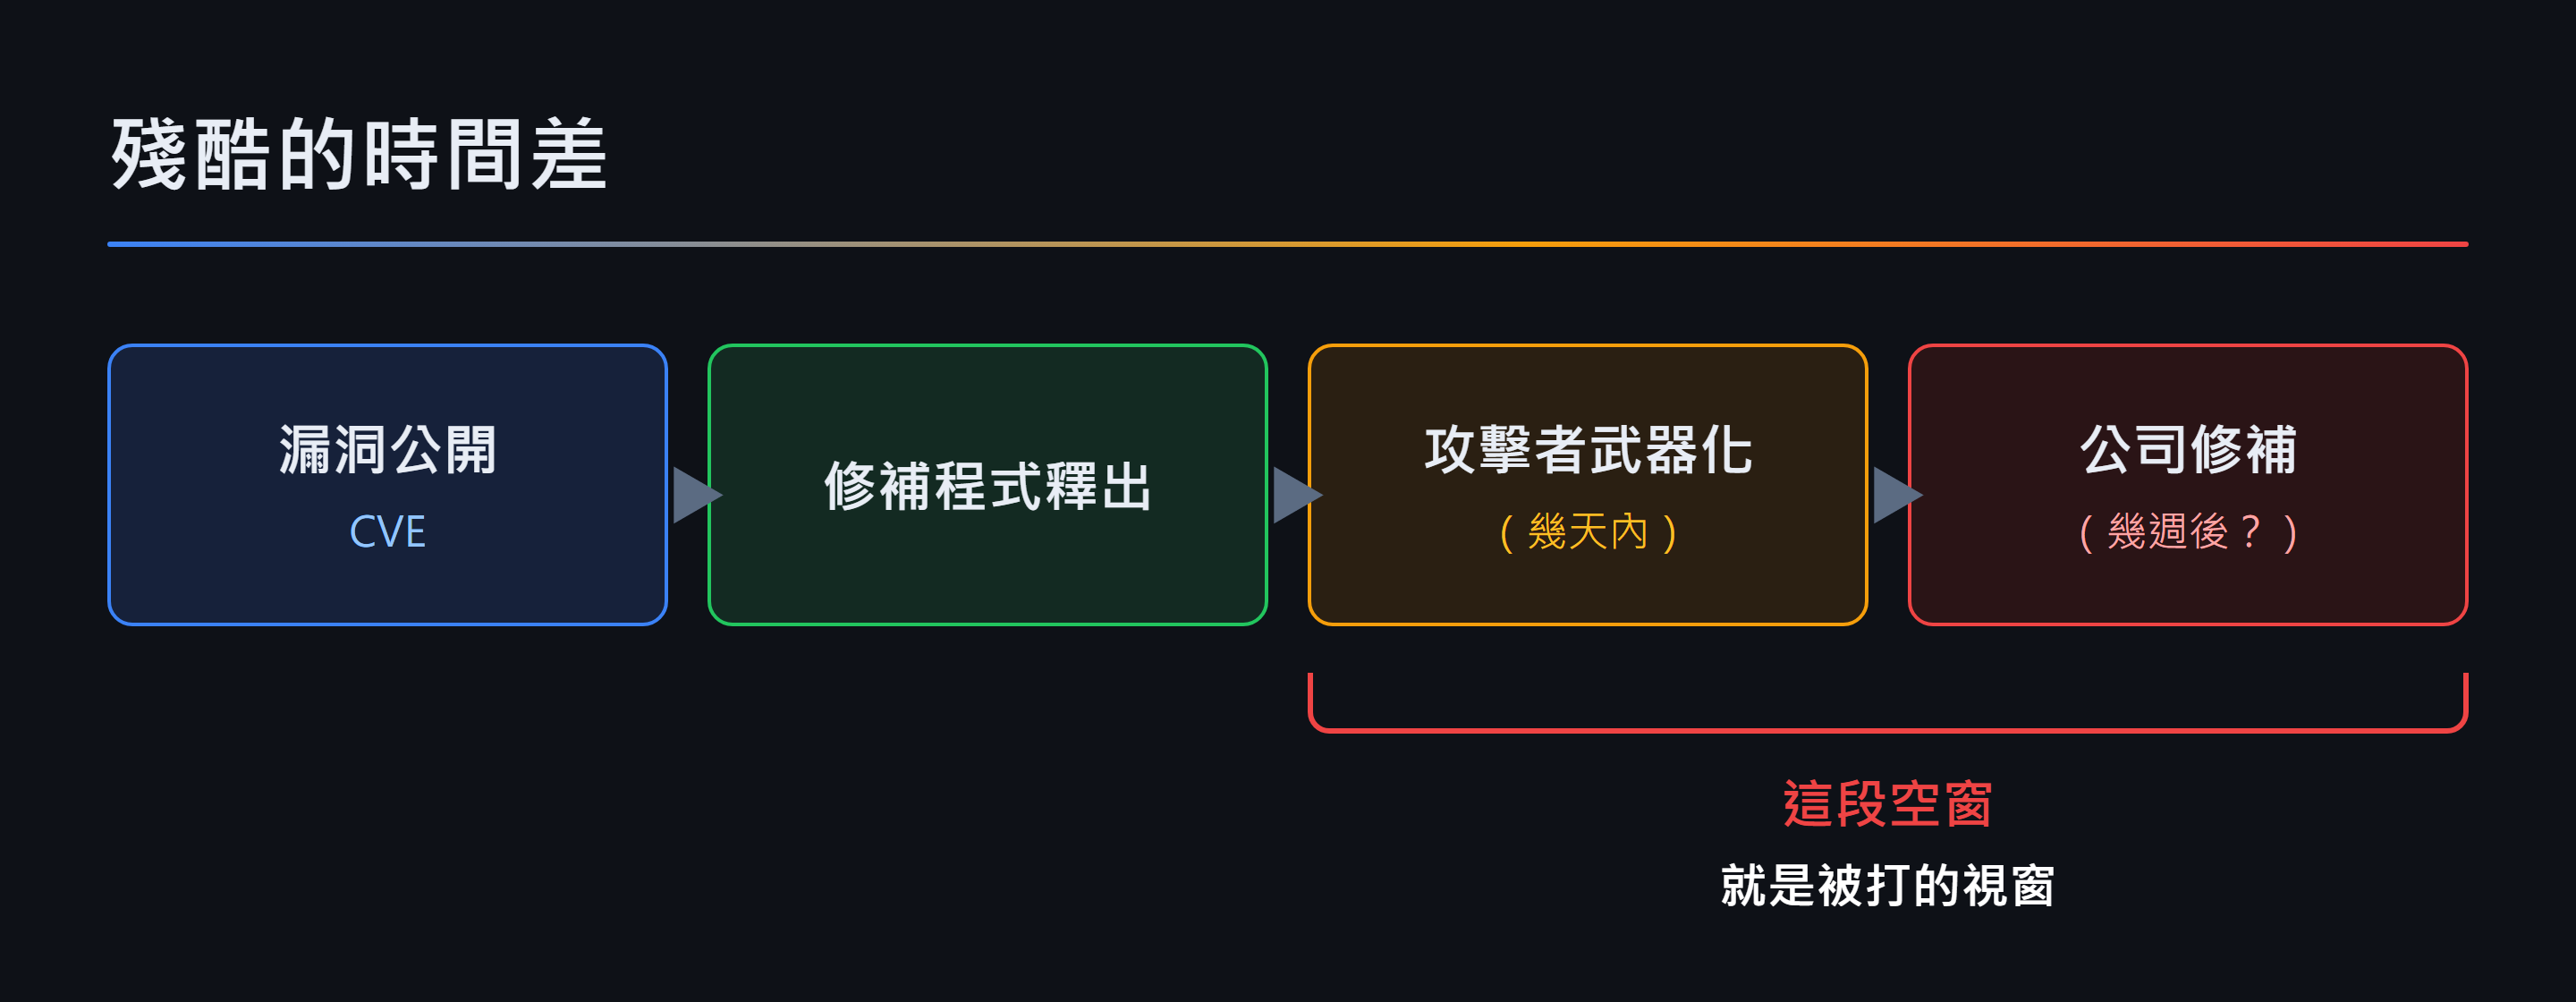
漏洞公開之後,攻守雙方開始同時跑一場時間賽。
有些漏洞從公開到遭到大規模掃描利用,可能很快。
特別是:
一旦漏洞利用門檻下降,防守方剩下的反應時間就被大幅壓縮。
現在回到事件調查。
當一個對外服務被漏洞利用,攻擊者的程式碼會在那個服務的處理程序底下執行。
假設某台 IIS Web Server 存在漏洞。
攻擊者成功利用後,可能讓 Web Server Process 執行原本不該執行的程式。
於是 Process Tree 開始出現異常。
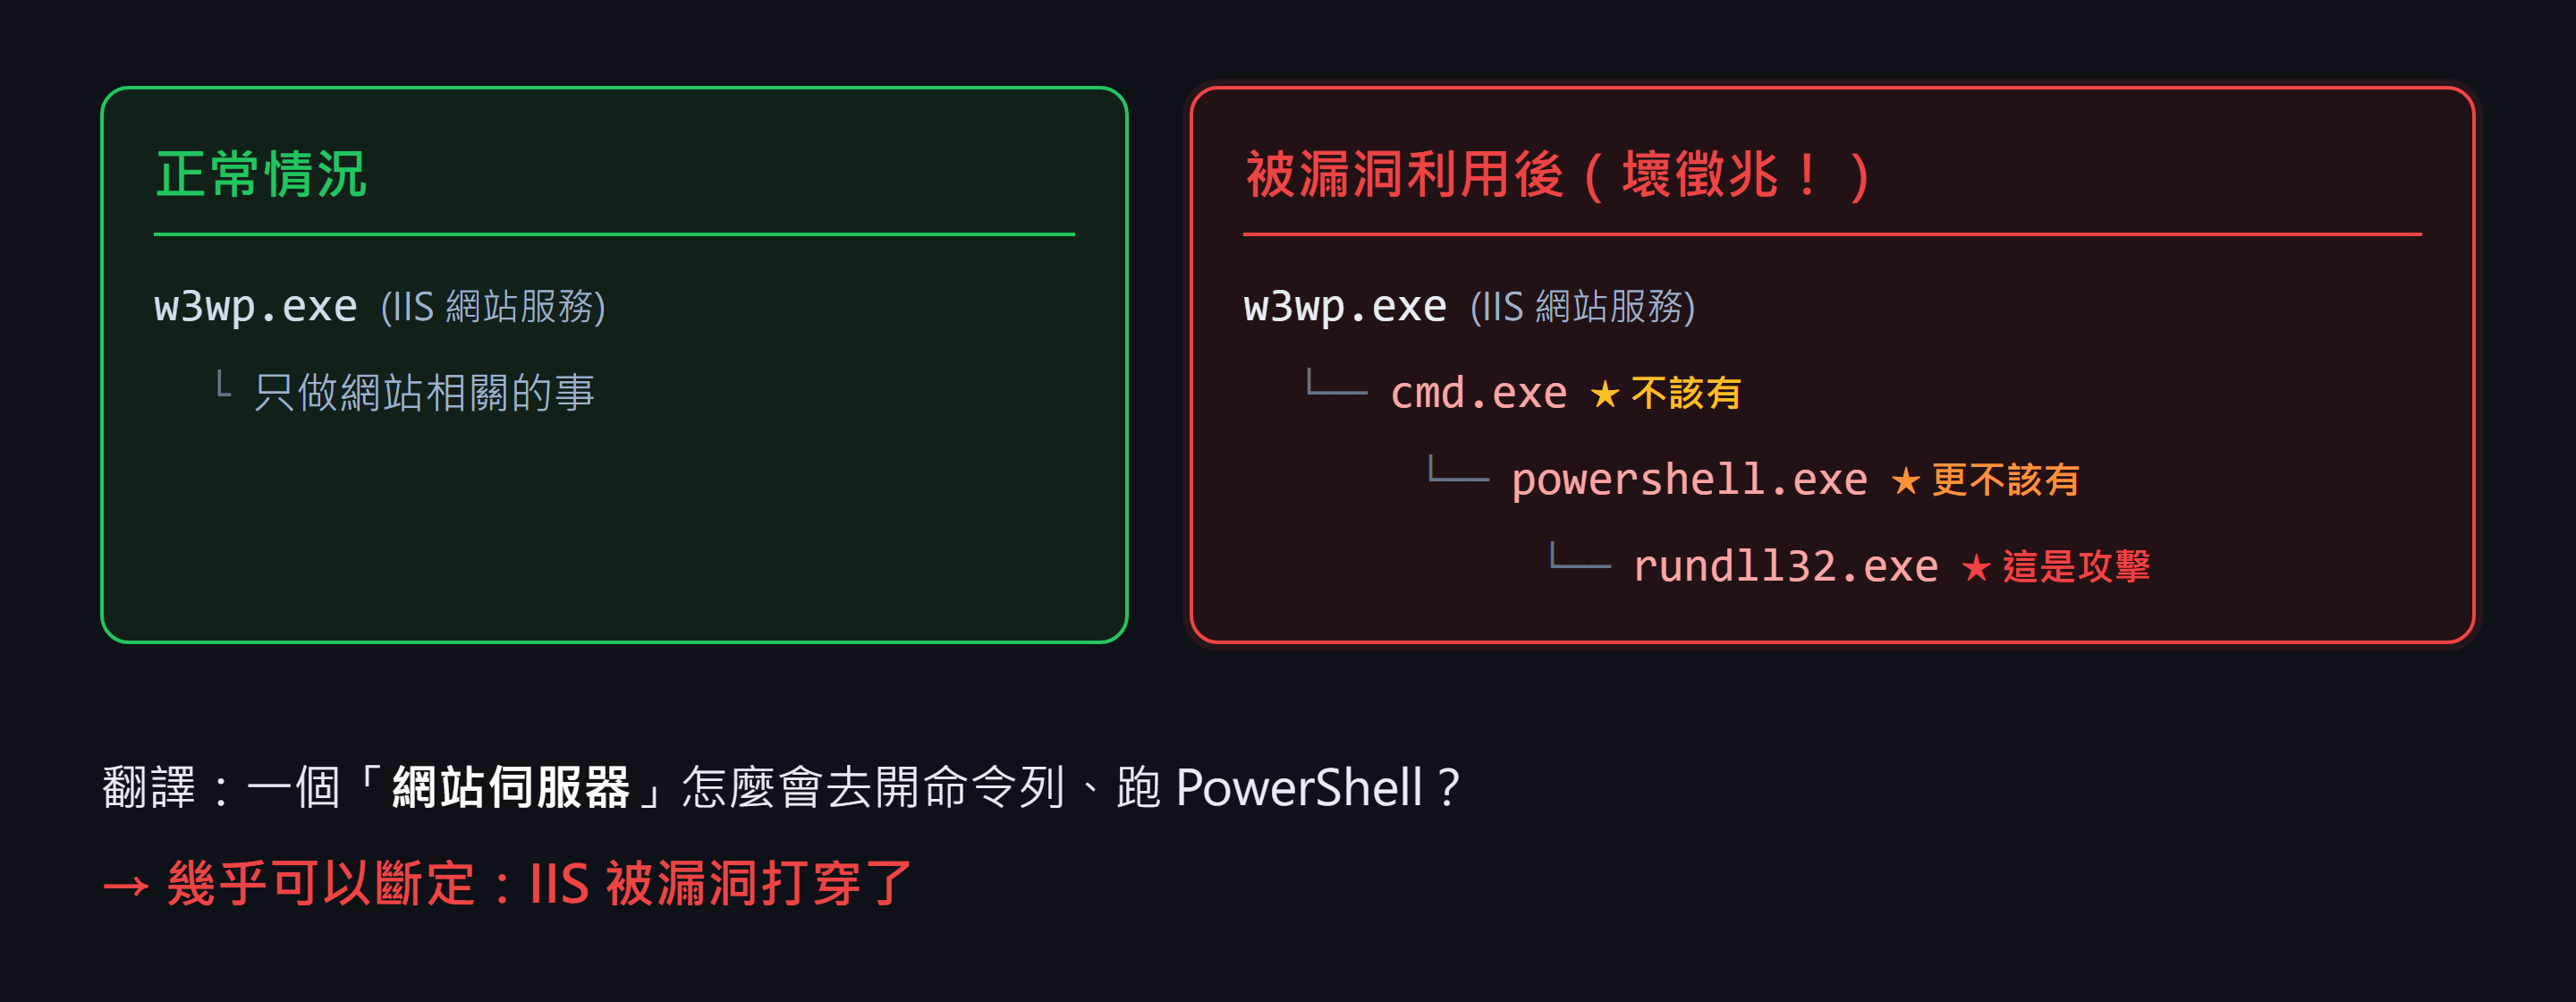
上述情境如果單看 powershell.exe 沒什麼可疑的
但如果 parent process 是 w3wp.exe 就很可疑
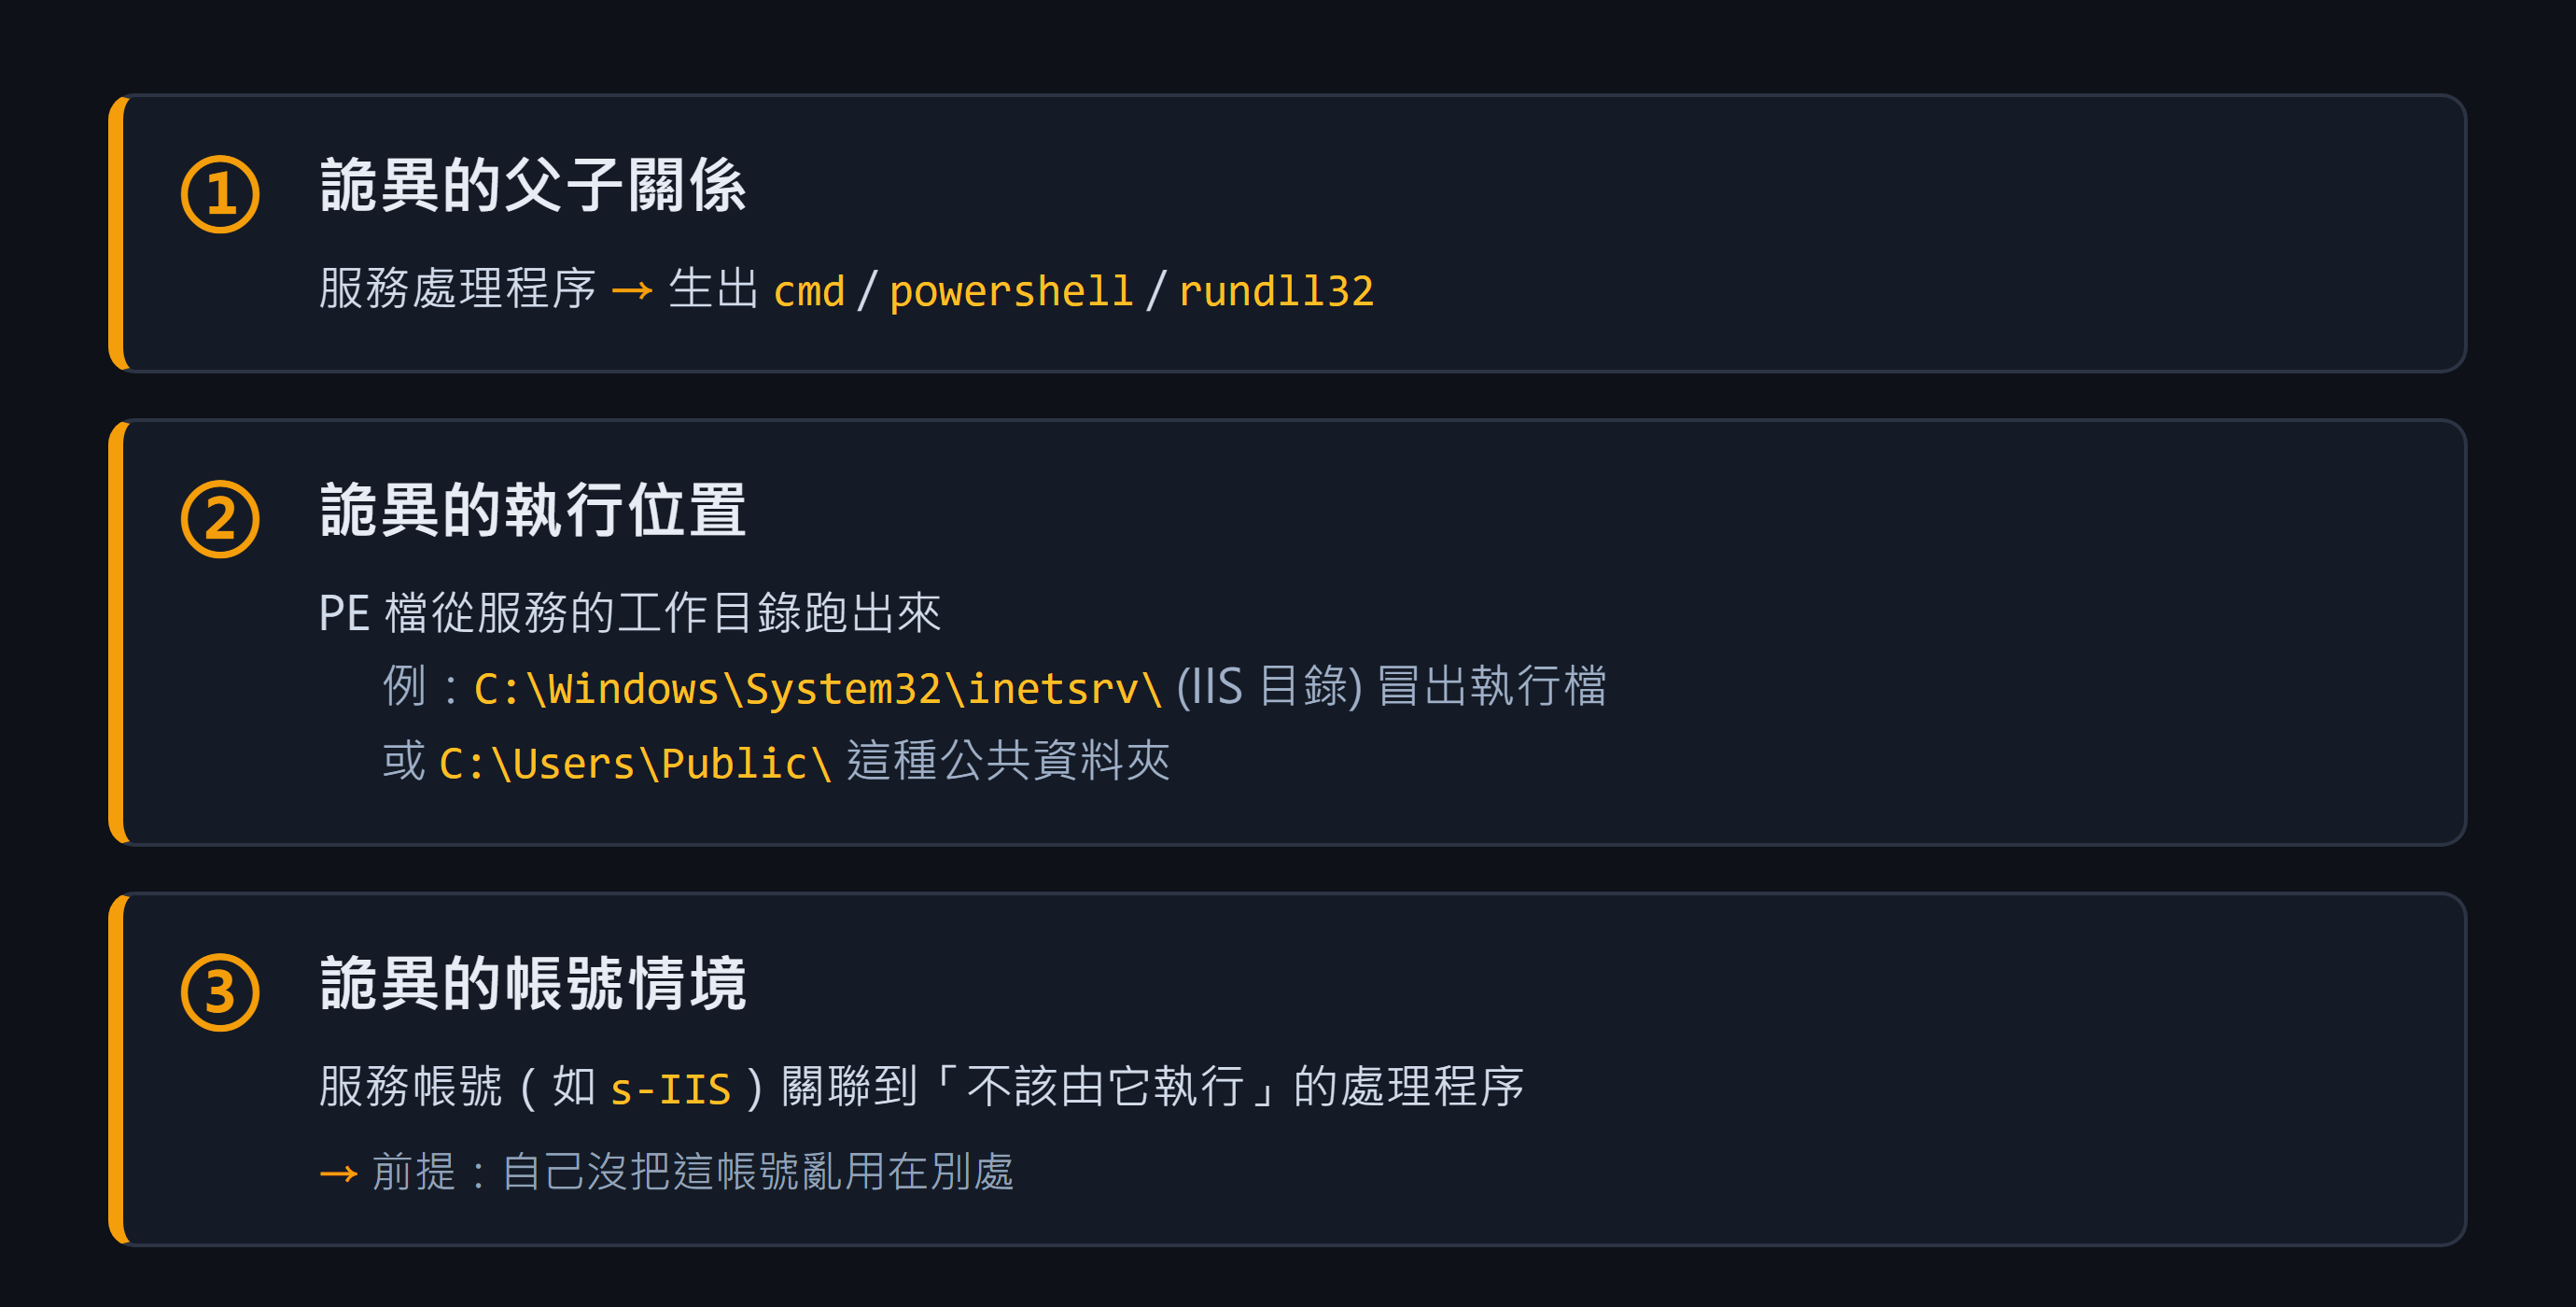
父子程序是很強的 Investigation Pivot
三個判斷「服務被利用」的情境證據:
這是安裝 sysmon 的好處,才能看到 parent process
Windows 10 / Windows Server 2016 或更新版本,需要特別設定才能在內建的 event log id 4688 中,看到 parent process
範例使用 Sysmon Event ID 1: Process Create
此紀錄可以提供
因此可以把 w3wp.exe 一路往下追:
w3wp.exe
   ↓
cmd.exe
   ↓
powershell.exe
   ↓
某個下載工具
再搭配:
就有機會開始還原漏洞利用後的活動
這裡要重複強調不是只有 Sysmon 可以做這樣的事情
如
也能提供很重要的線索。
實務上,不是每個攻擊者都有能力進行漏洞利用研究
前面的文章討論過的地下犯罪生態把不同能力拆開。
有人負責:
所以一個勒索軟體 Affiliate 可能根本沒有研究漏洞。
他只需取得:「可以用的攻擊能力。」
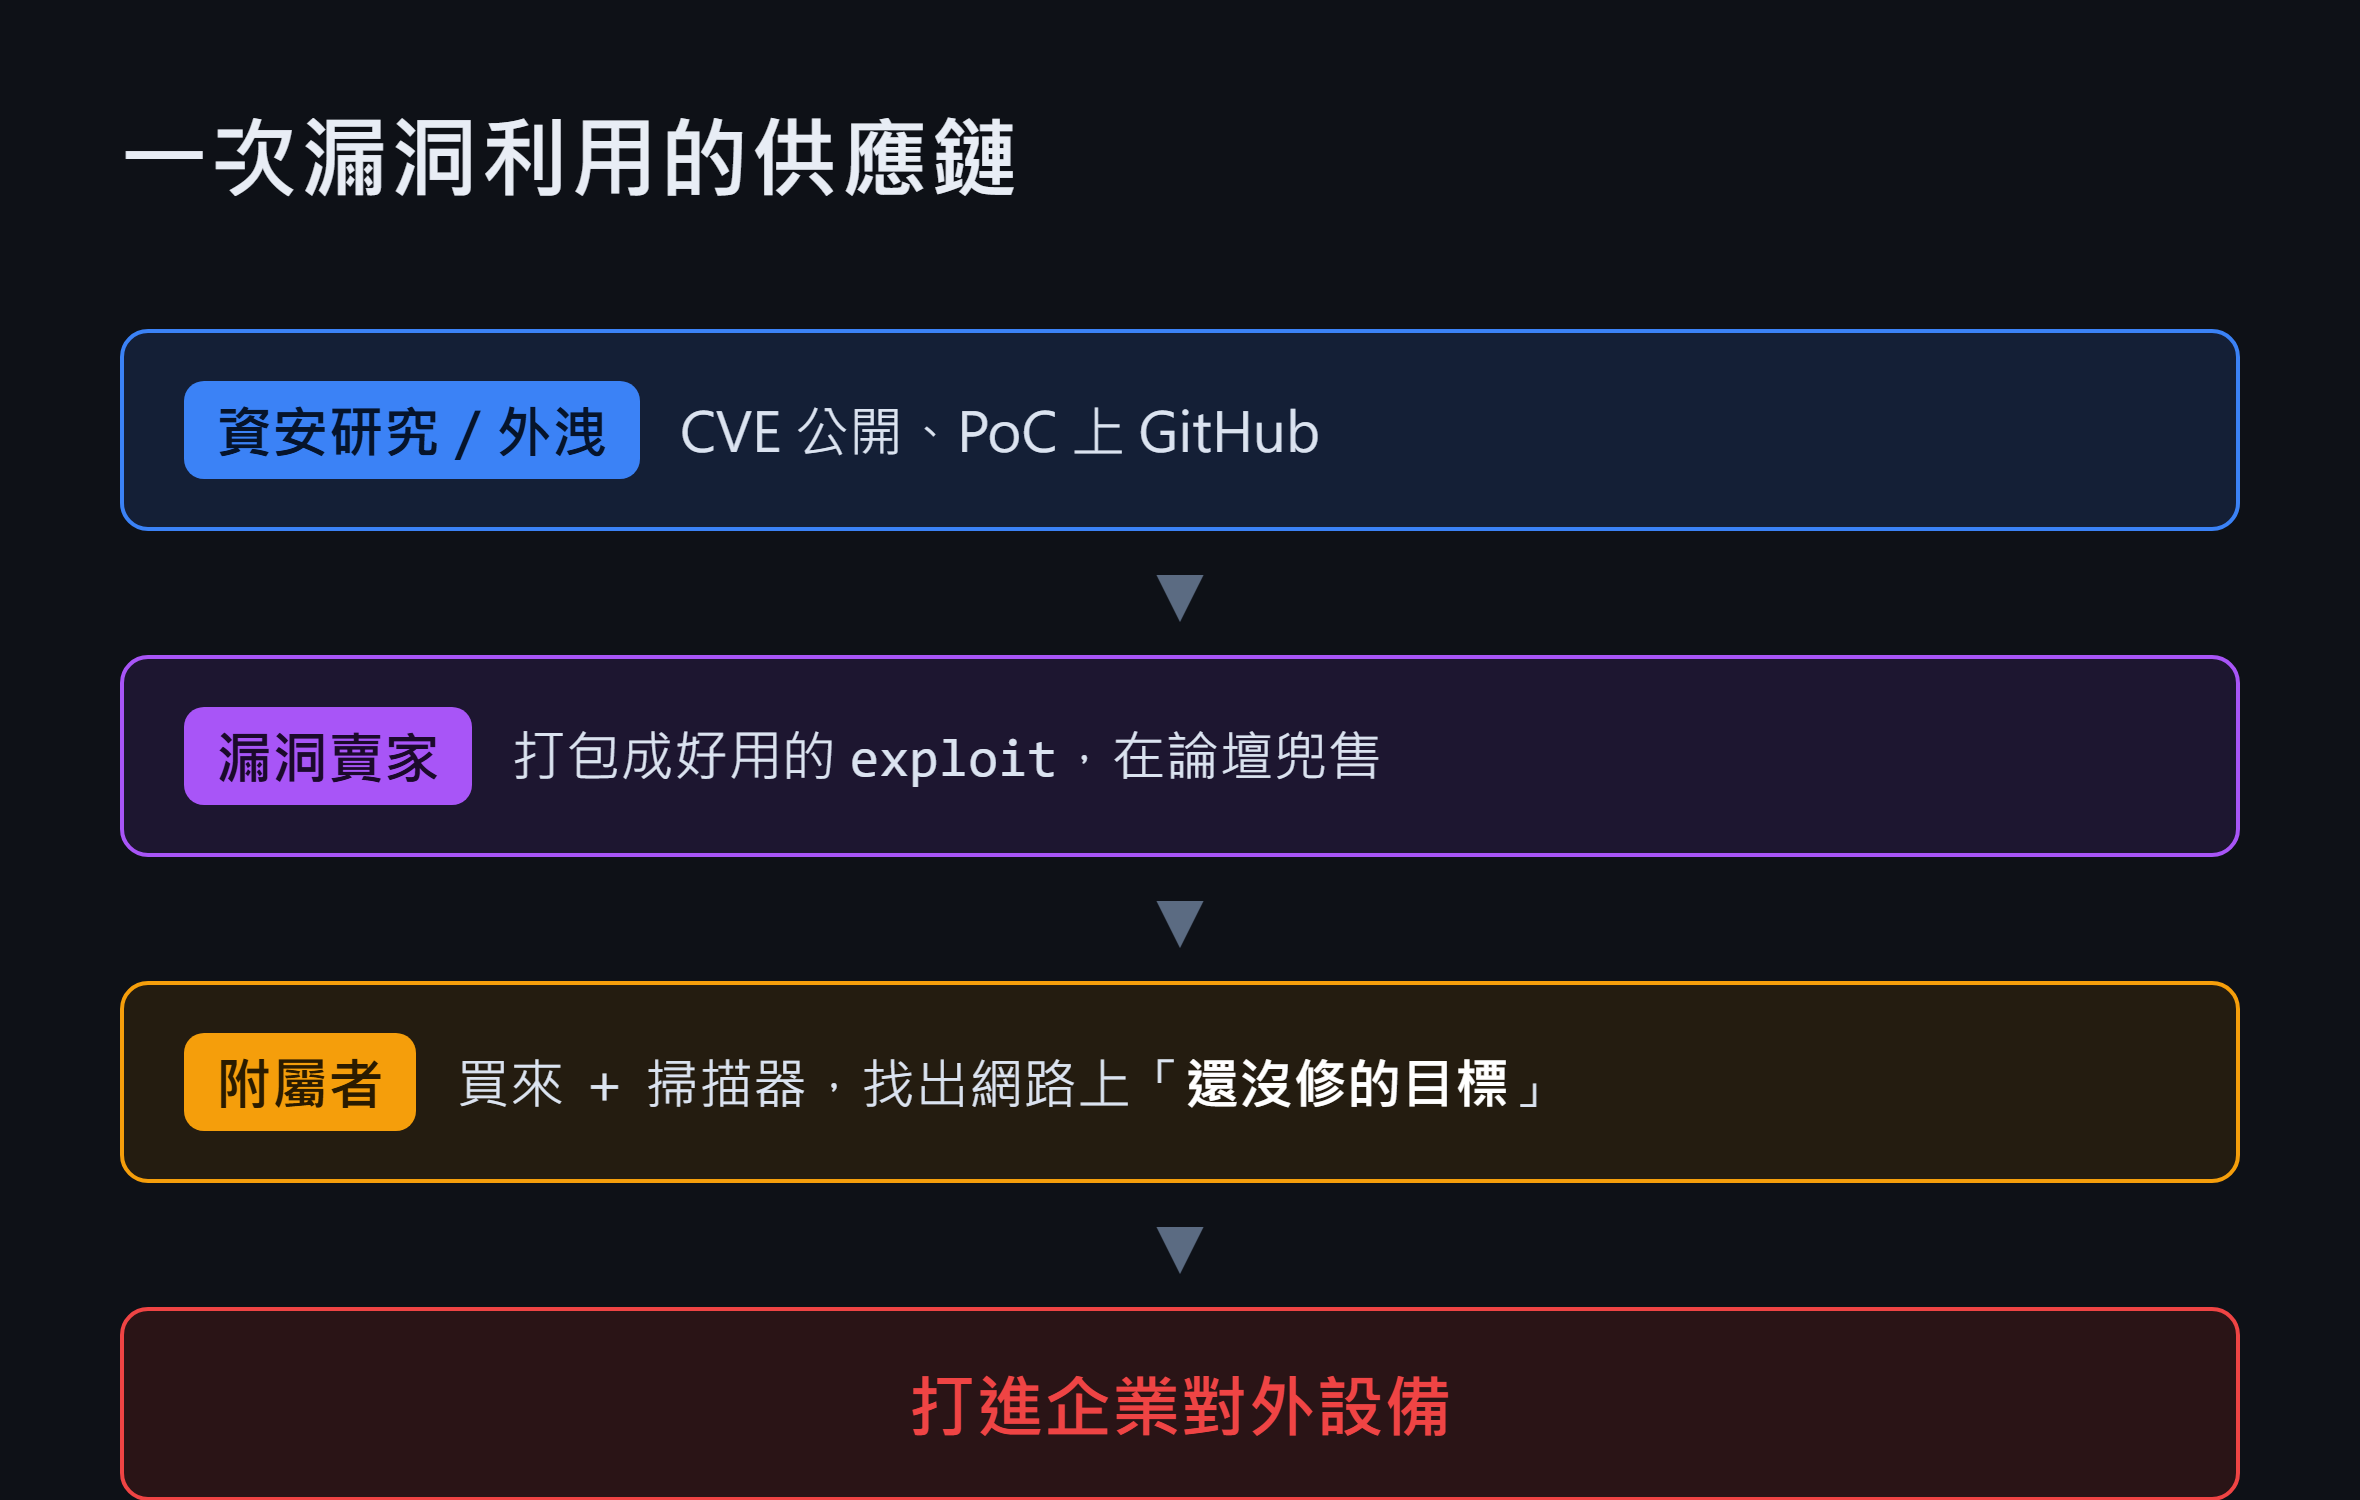
勒索軟體攻擊者常用的 CVE 清單可以參考: https://github.com/fastfire/deepdarkCTI/blob/main/cve_most_exploited.md
父處理程序 ∈ {w3wp, sqlservr, exchange 相關...} 且 子處理程序 ∈ {cmd, powershell, rundll32} → 高優先告警。Day 09 將關注網路釣魚與惡意文件


 iThome鐵人賽
 看影片追技術