
RDP(Day 07)、漏洞(Day 08)之後,
第三種常見的問題在於:人
再強大的防火牆,也擋不住員工手滑點開一封信、開啟一個附件。
網路釣魚是勒索軟體最常見的入口之一。
而從事件調查角度來看,釣魚大致可以先拆成兩條路:
今天將探討上述兩條路,了解一封惡意郵件是如何一路走到 Endpoint,
以及分析師如何從 Process Tree、郵件紀錄與其他 Artifact,來進行資安調查
先來看常見的 2 個情境
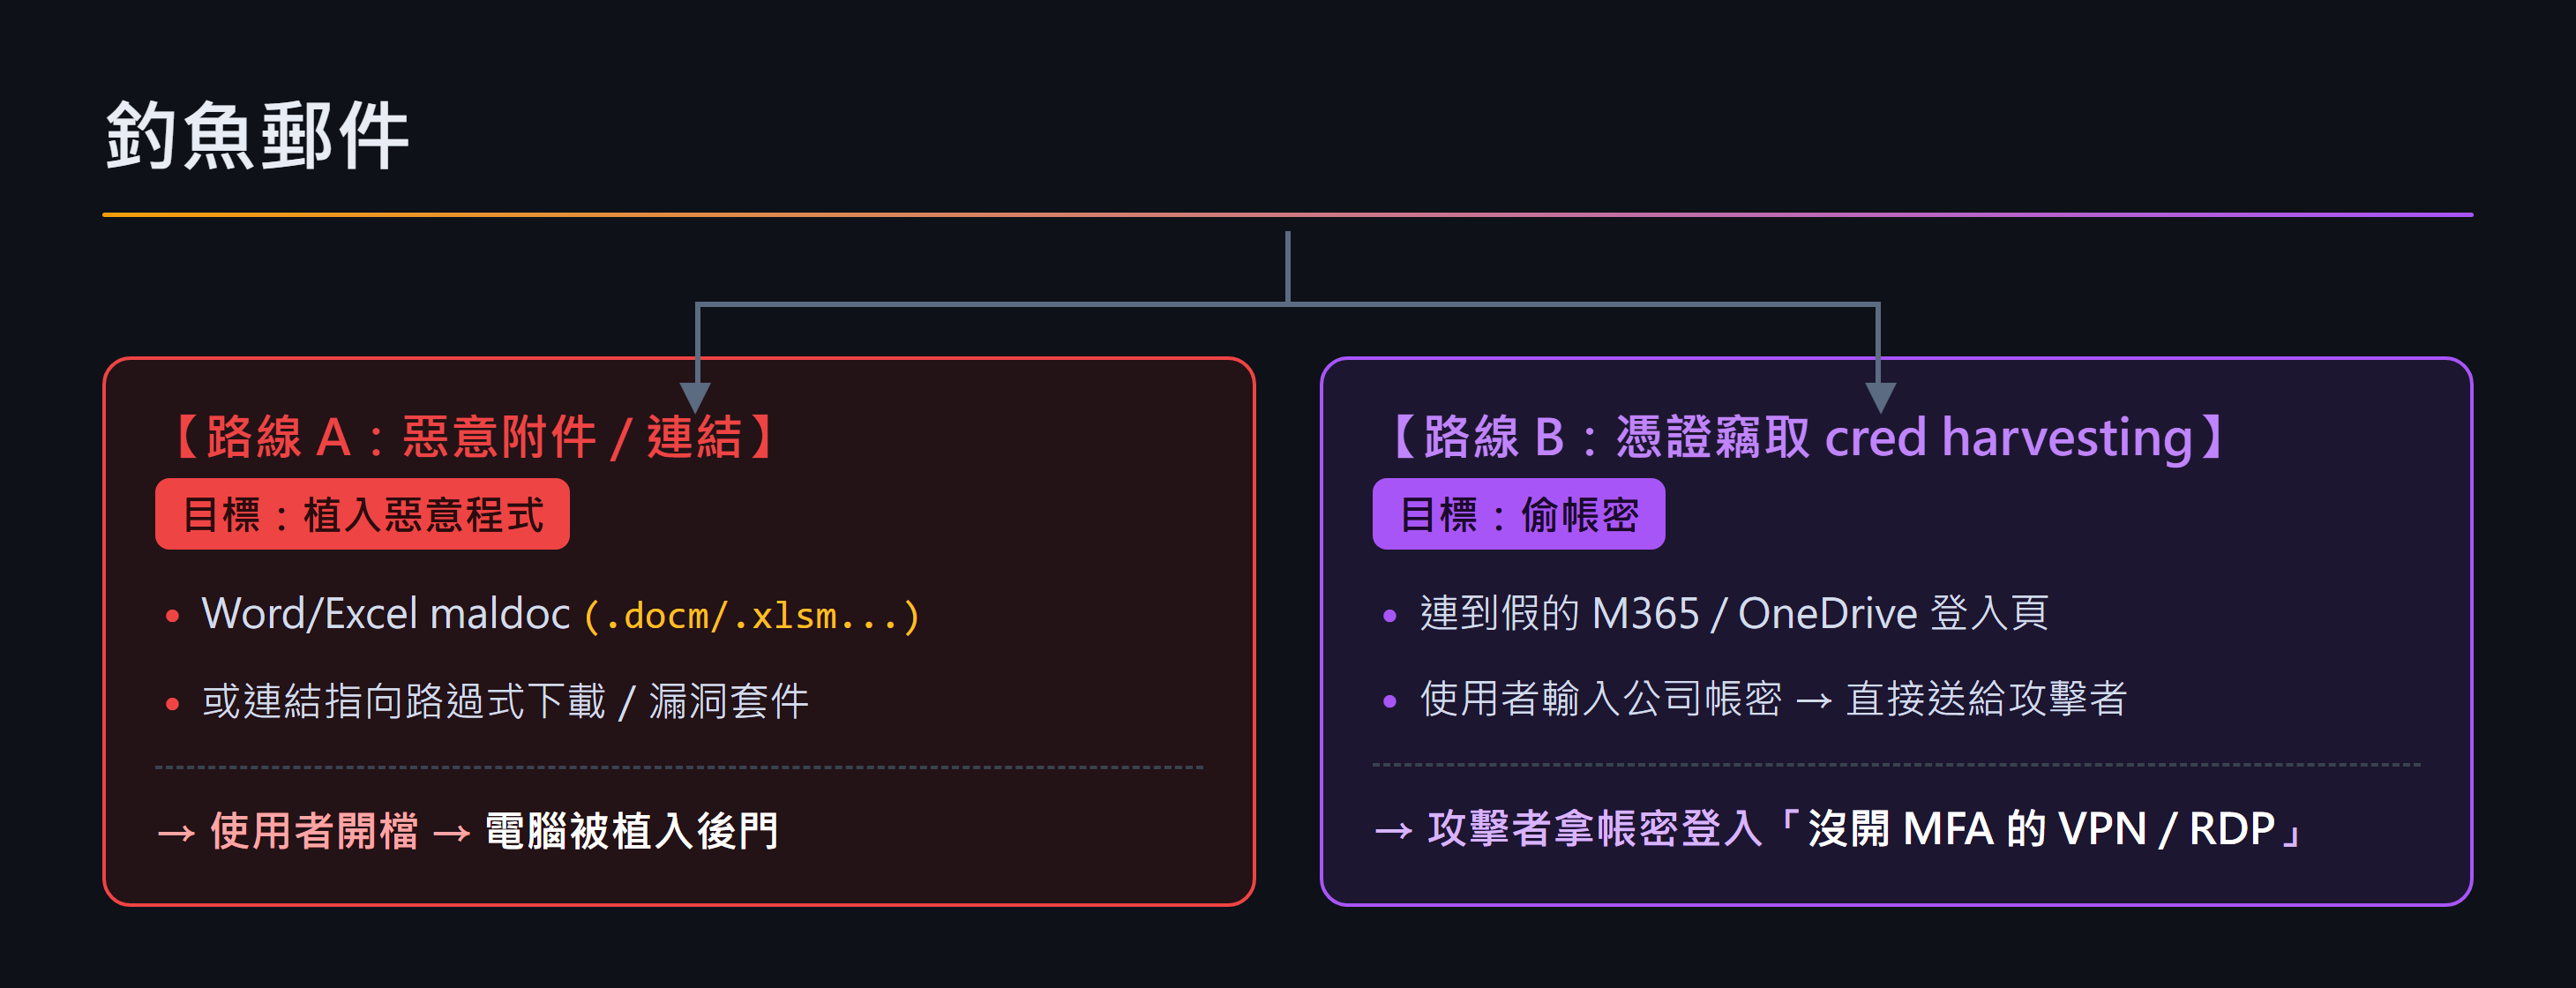
如果是路線 A,主要推論為:
郵件 → 附件 → Process → Payload
如果是路線 B,則偏向:
郵件 → 登入頁 → 身分驗證紀錄 → 帳號濫用
而路線 B 中,如果有開啟 MFA ,則能顯著降低單純帳密外洩後,被直接拿來登入的風險
正常的 Word 文件就是文字和圖片。
但 Maldoc(Malicious Document,惡意文件) 指的是被設計來觸發惡意行為的文件。
歷史上常見的方式包含:
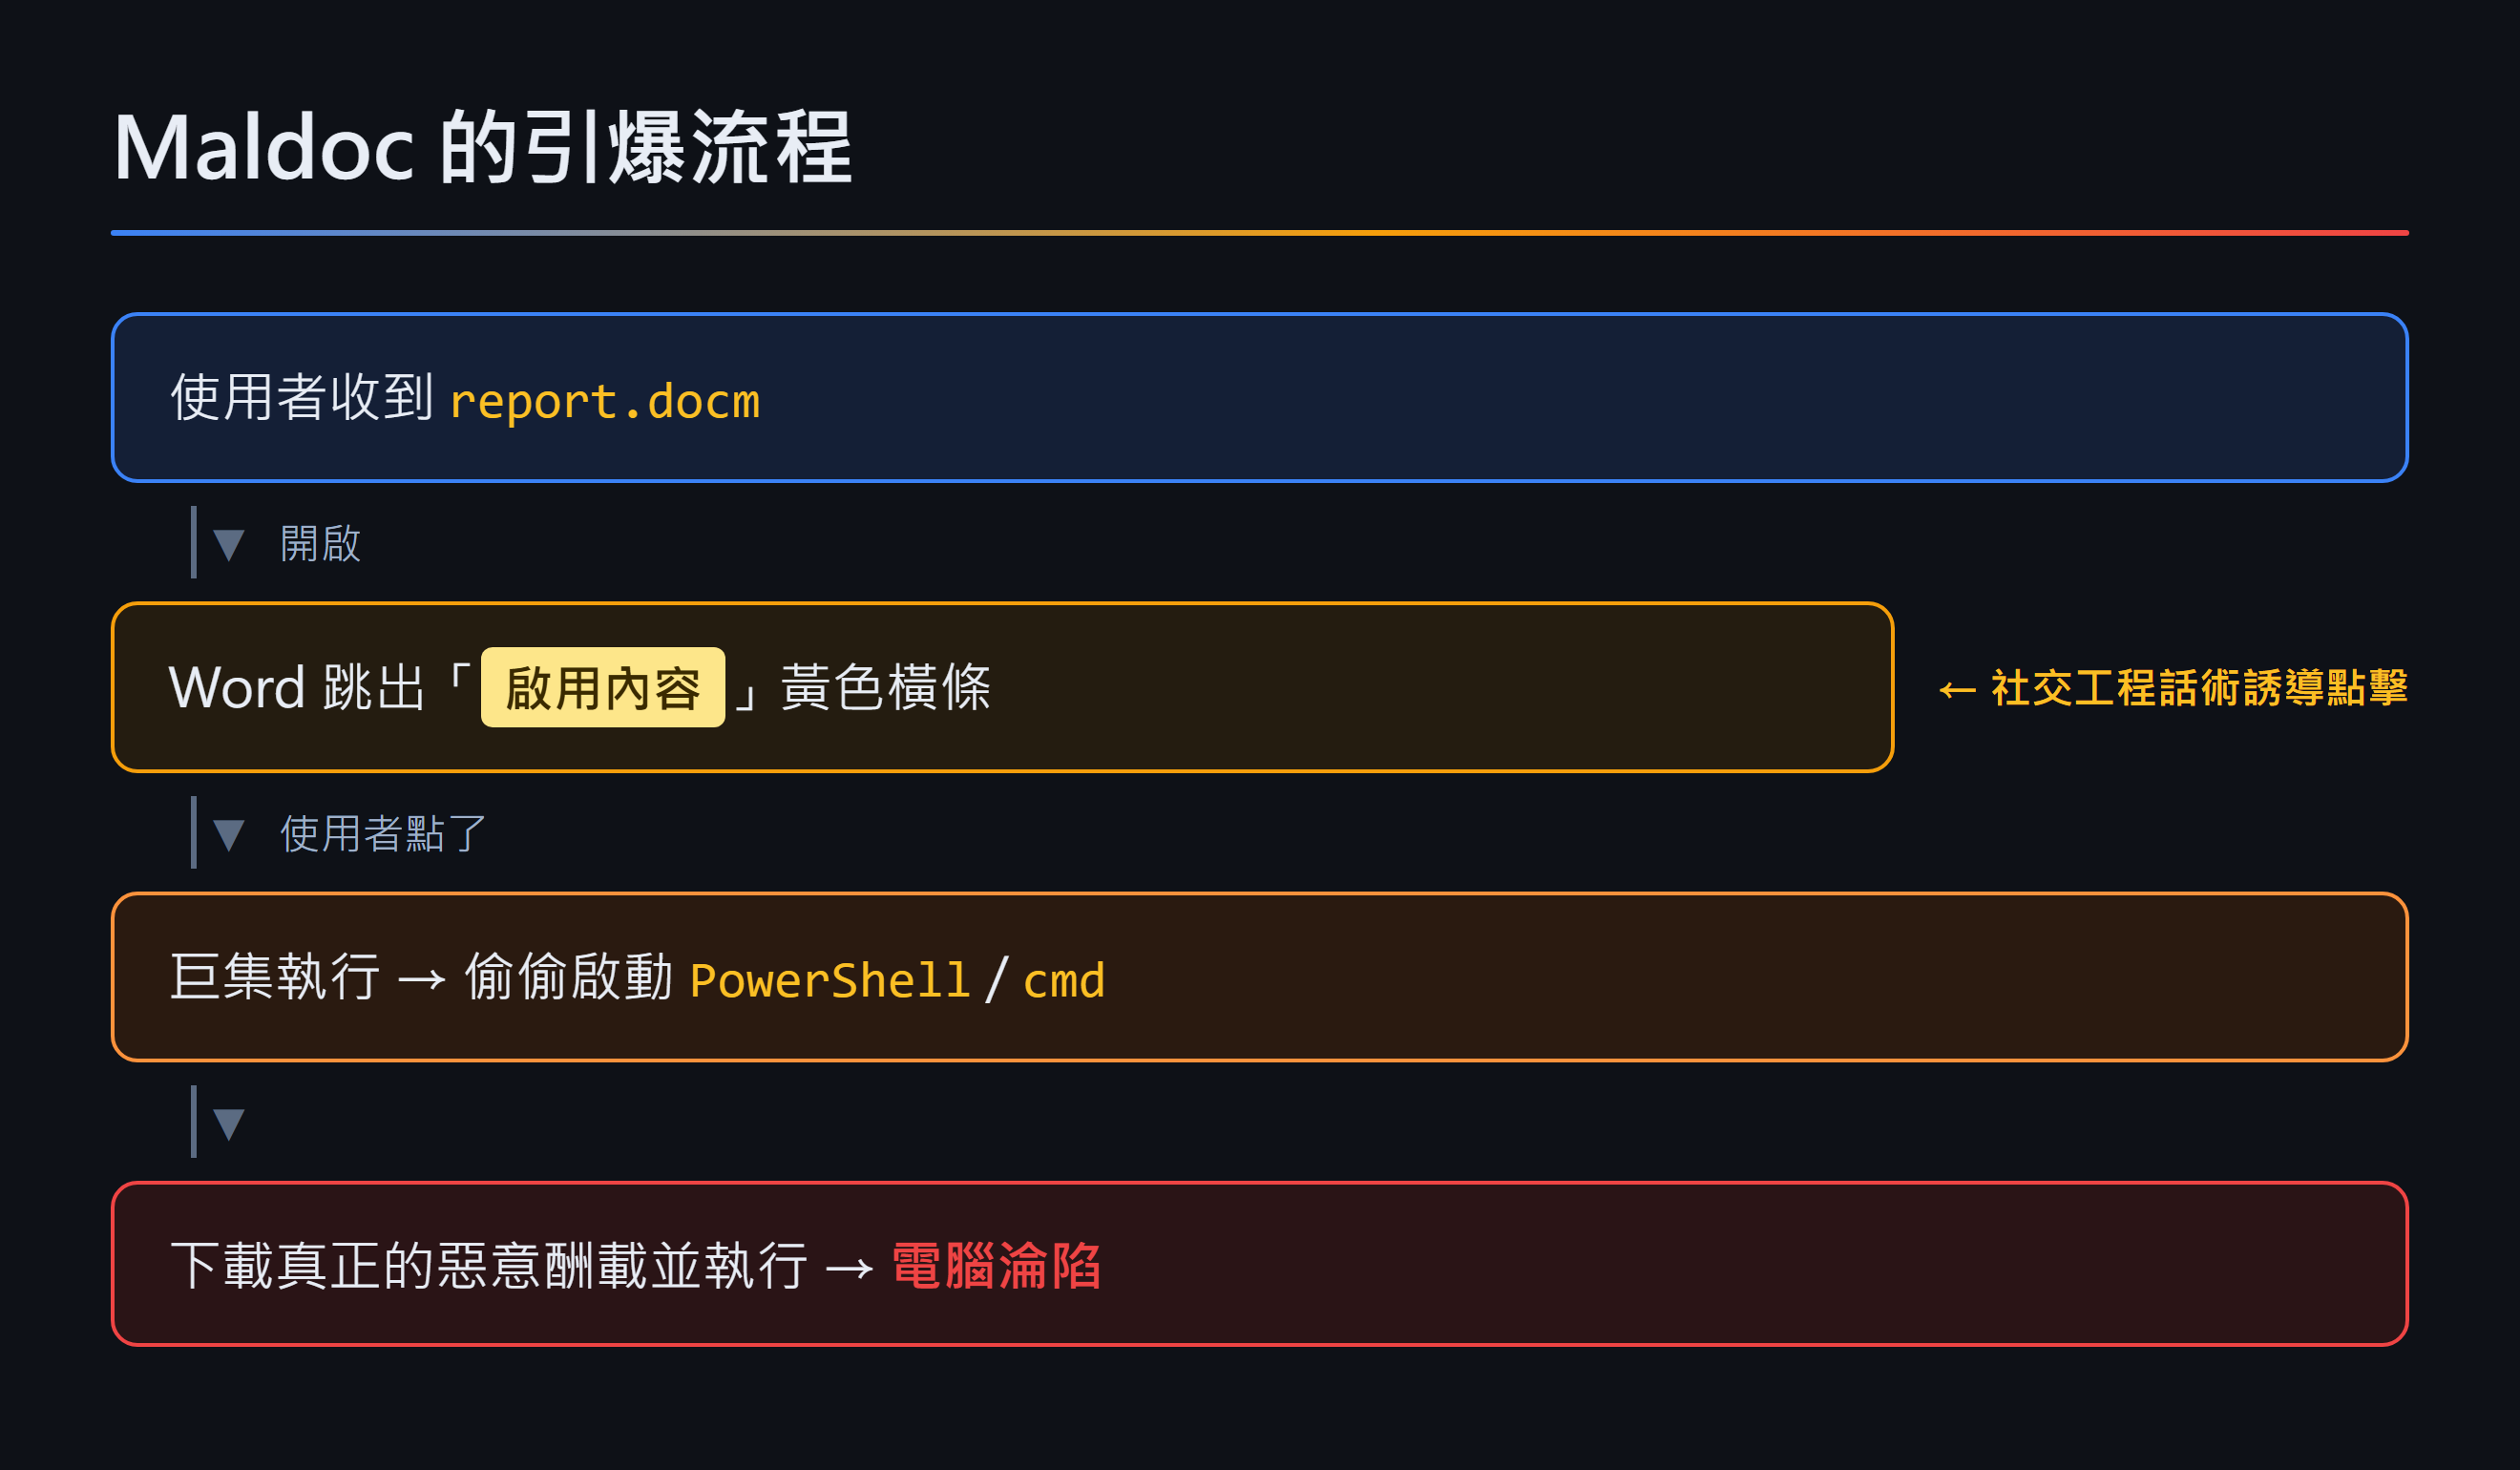
某些較舊或特定攻擊手法會搭配:「請按啟用內容」這類社交工程誘導。
但不能假設每個 Maldoc 都會出現這個畫面。
攻擊鏈會隨 Office 版本、安全設定與攻擊技術而不同。
這是今天的核心
Word、Excel、Outlook 這些文書軟體,正常情況下絕對不會去啟動 PowerShell 或 cmd。
一旦在日誌裡看到這種父子關係,幾乎就是 Maldoc
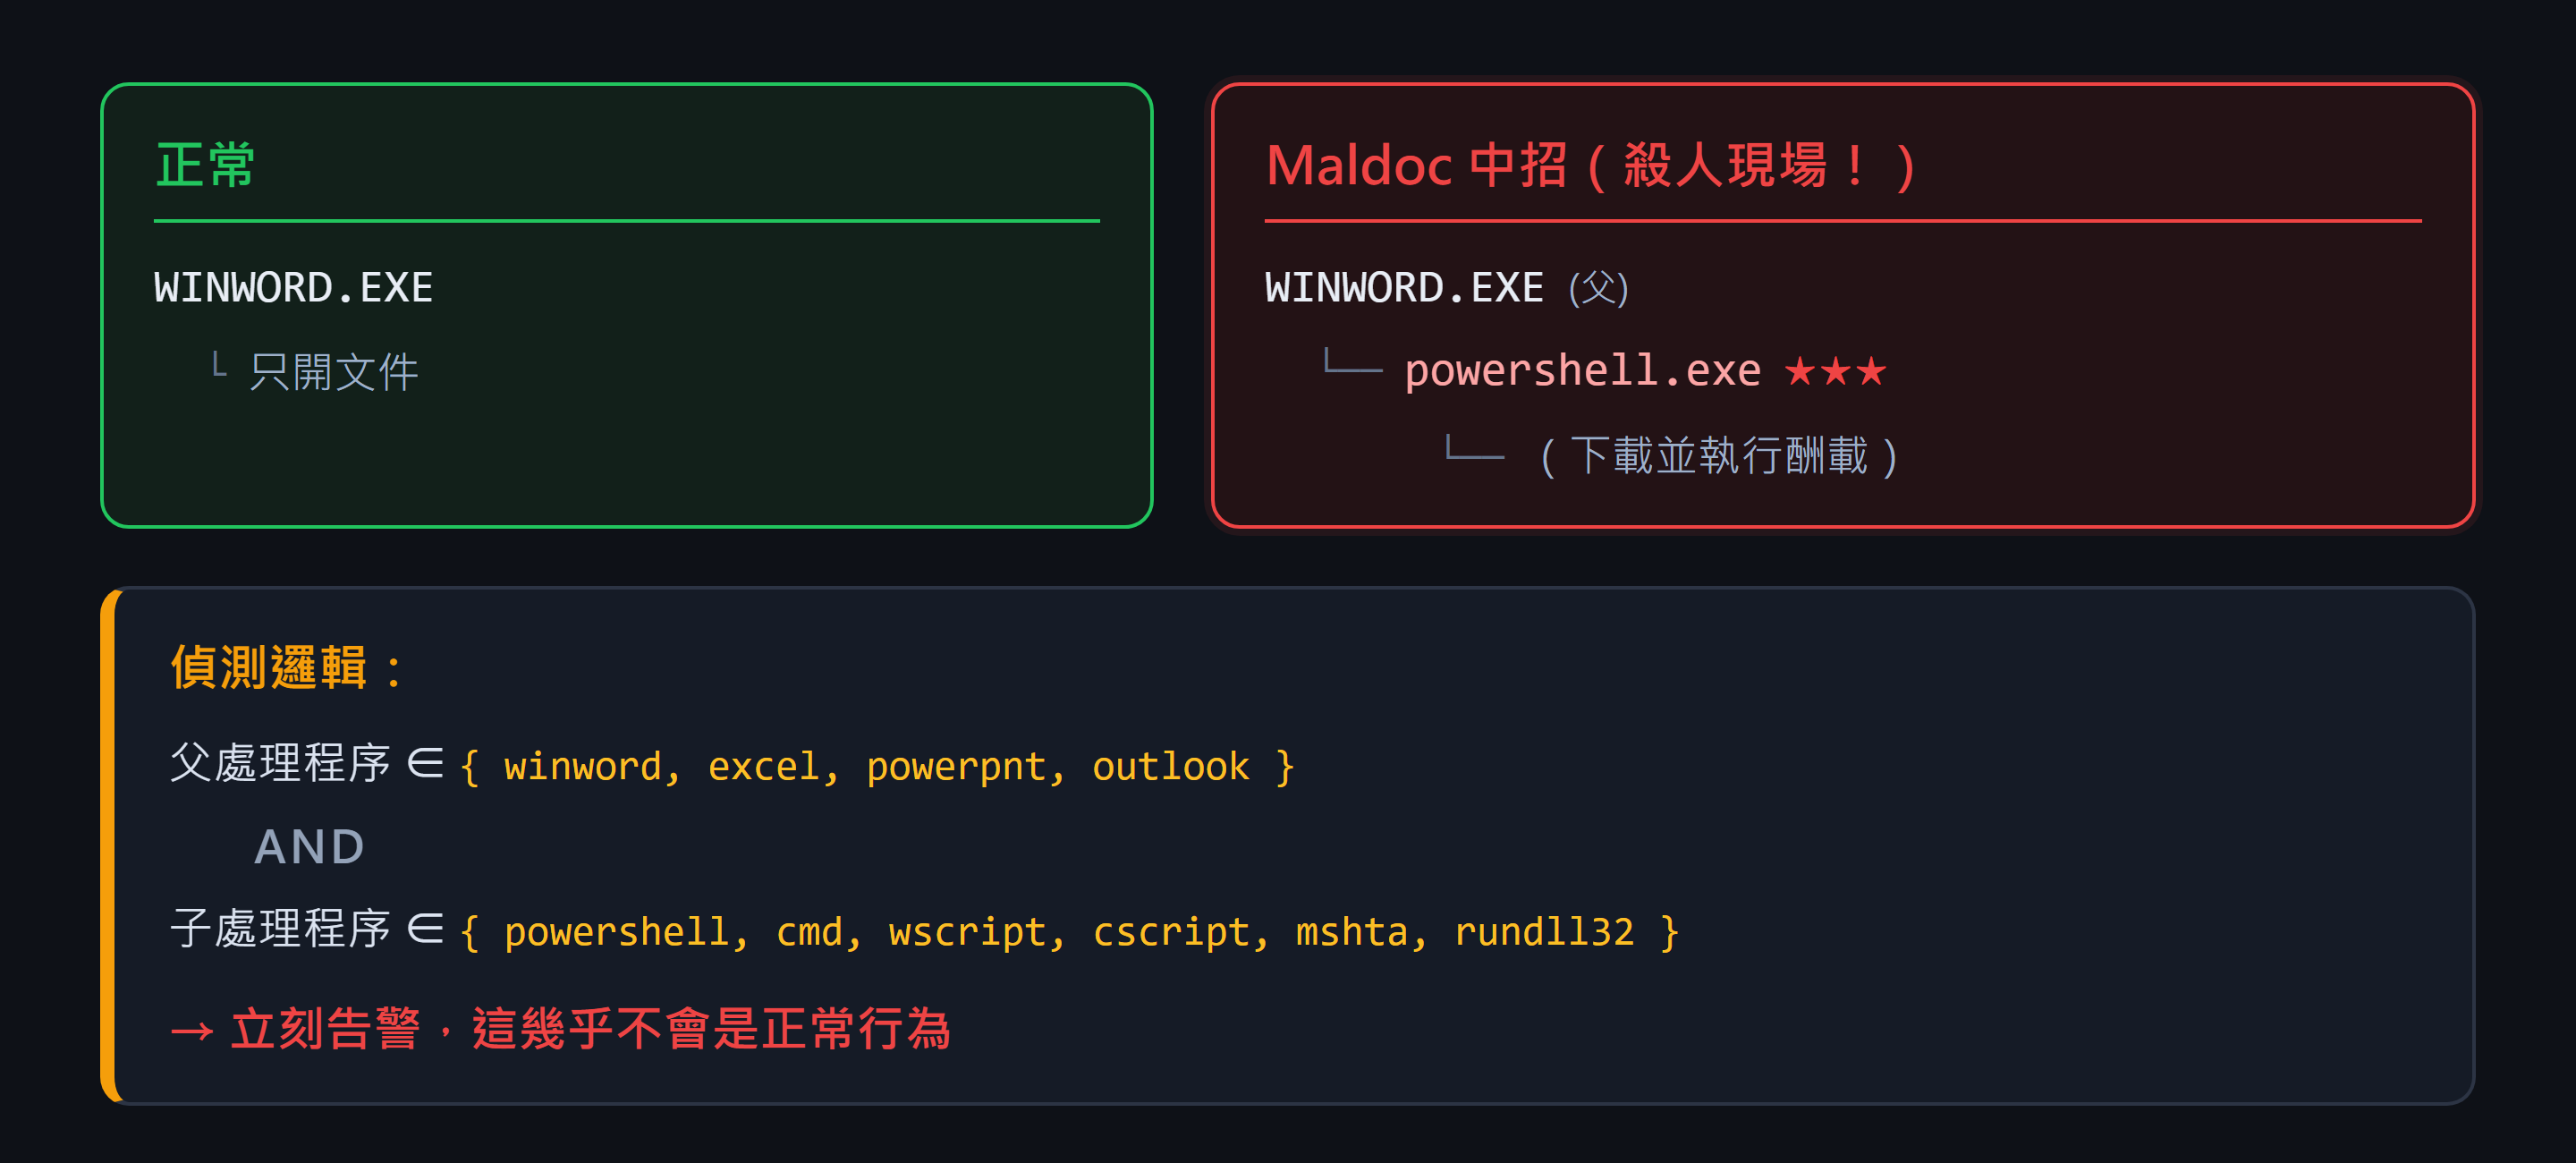
其餘常見的高風險組合有:
Office Application
    │
    ├── cmd.exe
    ├── powershell.exe
    ├── pwsh.exe
    ├── wscript.exe
    ├── cscript.exe
    ├── mshta.exe
    ├── rundll32.exe
    └── regsvr32.exe
但如果直接斷定 Office 生出 PowerShell = Maldoc
會有點過於強硬,因為某些如:
確實可能產生特殊 Parent-Child Process
所以比較好的判斷方式,是再看:
WINWORD.EXE
    │
    └── powershell.exe
           │
           ├── Command Line 很可疑
           ├── 使用 EncodedCommand
           ├── 下載外部內容
           ├── 連向陌生 Domain
           └── 建立新的執行檔
所以可以記住:
Office → Shell 是強烈線索Office → Shell + 可疑指令 + 外連 + Payload,是更完整的證據鏈在 Endpoint 上,常見的 Process Telemetry 來源包括:
Sysmon Event ID 1 可以看到:
4688 可以提供:
4688 要看到 Parent process 需要是新版且開相關設定
所以調查可以從: winword.exe 往下追
WINWORD.EXE
    ↓
powershell.exe
    ↓
curl.exe / bitsadmin / certutil / 其他工具
    ↓
payload.exe
之後根據獲取的資訊,再查比如:
這樣就可把一條行為鏈串起來。
如果確定某台主機是從 Maldoc 開始出問題,可以往上追原始郵件。
如:
底下列出扣掉 Process Tree ,以釣魚郵件調查,可以探索的資安證據
上述尤其可以關注 Zone.Identifier
Windows 對從 Internet 下載的檔案,可透過 Mark-of-the-Web(MotW)
來了解他是從哪個外部網址抓下來
假設某使用者的主機被入侵,可以去看 Maldoc 的 MotW 來知道源於哪個 URL
而好的防禦,越早阻擋越好
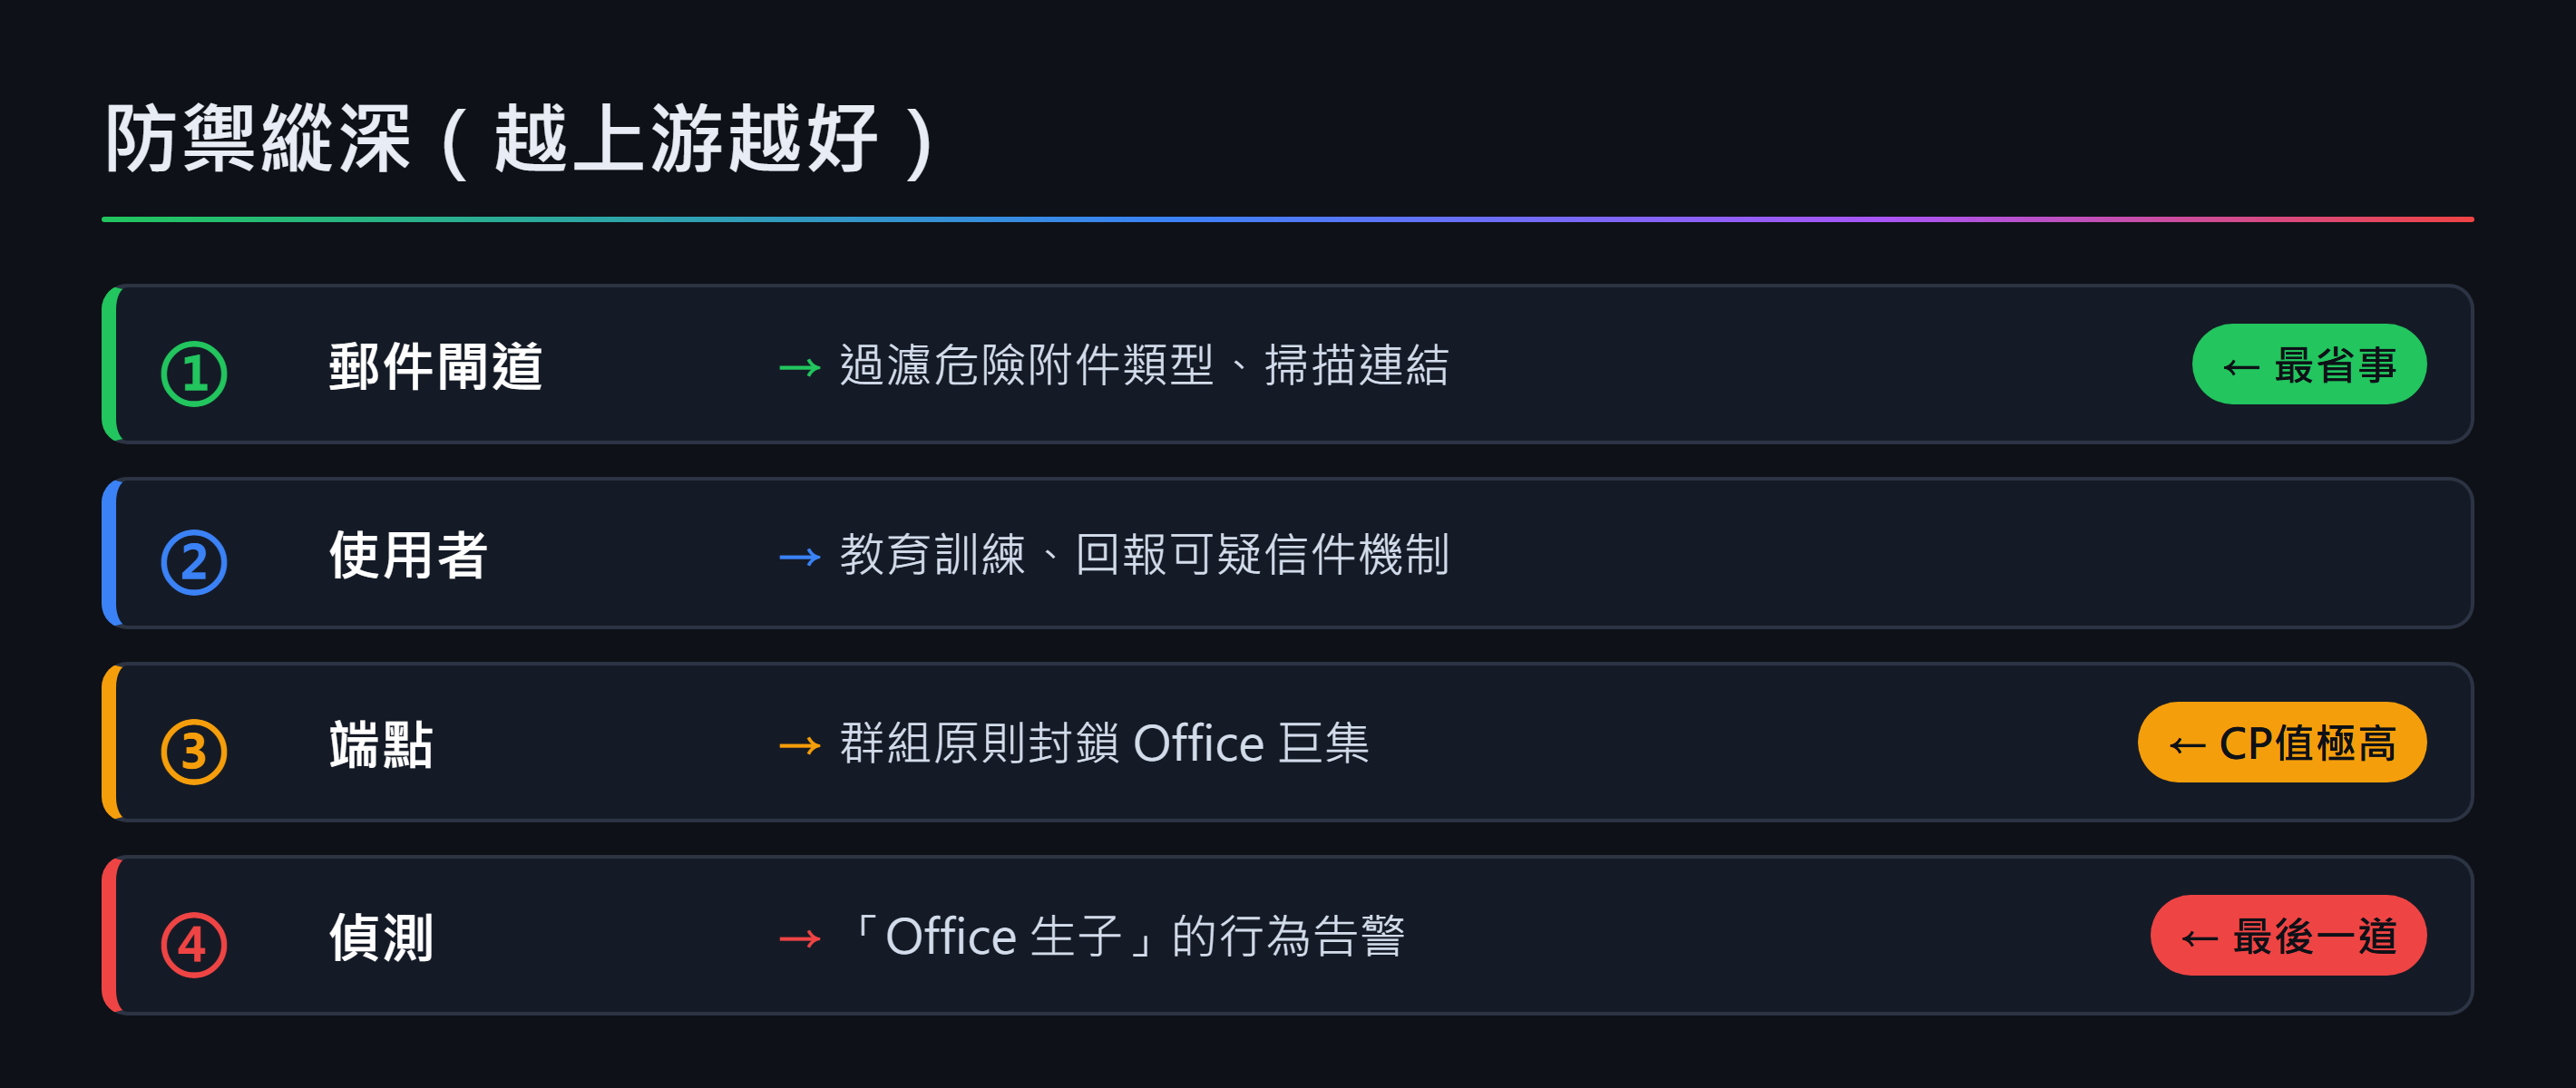
上圖其中「用群組原則預設封鎖來自網路的 Office 巨集」,是一個很棒的功能
可以阻擋掉很多勒索軟體的第一步
目前討論了
假設現在攻擊者入侵了,一般都會在受害者機器執行命令,
近年來 Powershell 非常常見
Day10 將會來討論 Powershell


 iThome鐵人賽
 看影片追技術